メールセキュリティとは?
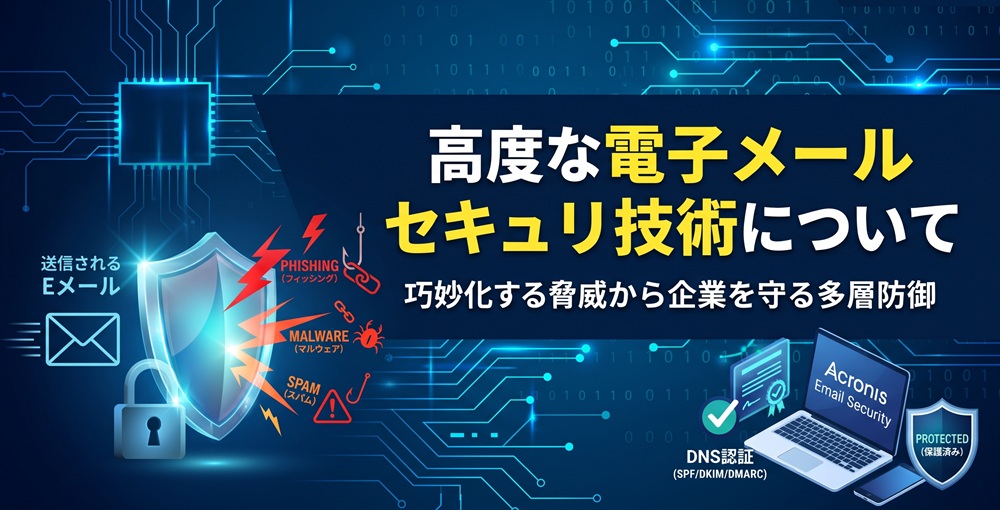
メールセキュリティとは、メールアカウント、コンテンツ、およびインフラストラクチャを、不正アクセス、データ窃取、その他の悪意のある活動から保護するプロセスです。何十億人もの人々や組織がコミュニケーション手段としてメールに依存しているため、メールはサイバー攻撃の標的として最も狙われやすいチャネルの一つとなっています。
メールセキュリティの目的は、メール通信の可用性、完全性、および真正性を維持しつつ、こうした攻撃を防ぐことです。メールサービスプロバイダーやITチームは、Microsoft ExchangeやMicrosoft 365などのプラットフォームにまたがる多層的な戦略を実施し、メッセージの転送および保存の安全性を確保しています。また、組織では、メールを介して届く脅威に対する追加の保護層として、セキュアメールゲートウェイを導入することも一般的です。
なぜ企業にとって電子メールセキュリティが重要なのでしょうか?
電子メールセキュリティが重要なのは、たった1回の攻撃が成功するだけで、データ漏洩、直接的な金銭的損失、規制当局による罰則、そして顧客の信頼に対する長期的な損害につながる可能性があるからです。電子メールの防御体制が脆弱だと、組織はフィッシング、スパム、悪意のあるコード、アカウントの乗っ取りなどの脅威にさらされ、いずれも機密情報や事業運営を危険にさらす恐れがあります。
強固なメールセキュリティは、欧州連合の一般データ保護規則(GDPR)や米国の医療保険の相互運用性と説明責任に関する法律(HIPAA)を含む、データ保護規制への準拠も支援します。コンプライアンス以外にも、安全なメール運用は、ネットワーク障害、データ漏洩、および攻撃成功に伴う金銭的損失の可能性を低減します。
最も一般的なメールを介したサイバー脅威にはどのようなものがありますか?
最も一般的なメールを介した脅威は、フィッシング、スパム、マルウェア、スプーフィング、ランサムウェア、およびデータ流出です:
- フィッシング。 サイバー犯罪者は、正当なものに見えるメールを送信し、受信者を騙してユーザー名、パスワード、または銀行口座情報を明かさせます。そのバリエーションには、スピアフィッシング(特定の個人を標的とするもの)やホエールフィッシング(上級幹部を標的とするもの)などがあります。
- スパムメール。 商品やサービスを宣伝するため、あるいはフィッシングコンテンツや悪意のあるサイトへのリンクを送信するために、大量に送信される迷惑メール。
- マルウェア。 システムに損害を与えたり、データを盗んだりすることを目的とした、ウイルス、ワーム、ランサムウェア、スパイウェアなどの悪意のあるソフトウェア。
- スプーフィング。 攻撃者がメールヘッダーの送信者アドレスを偽造し、メッセージが正当な送信元から送られたように見せかけることで、受信者を騙してリンクをクリックさせたり、添付ファイルをダウンロードさせたりすることを目的とする。
- ランサムウェア。 被害者のデータを暗号化し、復号の対価として支払いを要求するマルウェア。
- データ流出。 すでにアクセス権を取得している悪意のある攻撃者による、組織の電子メールシステムからの情報の不正な窃取。
フィッシング攻撃はどのように行われるのか?
フィッシング攻撃は、電子メール、テキストメッセージ、電話、または偽のウェブサイトを利用して、人々を欺き、悪意のあるソフトウェアをダウンロードさせたり、社会保障番号、クレジットカード情報、銀行口座番号などの機密情報を明かさせたりする。攻撃が成功すると、なりすまし、アカウント乗っ取り、クレジットカード詐欺、ランサムウェア被害、さらには多額の金銭的損失につながる可能性があります。
フィッシングはソーシャルエンジニアリングの一種であり、攻撃者は技術的な脆弱性ではなく、信頼関係や緊急性を悪用します。典型的な攻撃では、同僚、上司、またはビジネスパートナーを装い、緊急性を煽って、被害者を認証情報を収集する偽のウェブサイトへ誘導します。ネットワークに直接侵入するよりも、人間を操る方がコストが安く、成功率も高いため、攻撃者はこの手法を好んで用います。
フィッシングの手口は進化し続けています。QRコードフィッシング、いわゆる「クイッシング」は、メールに悪意のあるQRコードを埋め込み、従来のリンクスキャンツールを回避しつつ、被害者を認証情報を収集するページへ誘導するものであり、組織が現在防御を講じる必要のある、急成長している手口の一つです。
攻撃において、悪意のあるメール添付ファイルはどのように利用されるのか?
悪意のある添付ファイルは、開封されると攻撃を開始するように設計されており、システムを侵害するために攻撃者が用いる最も直接的な手段の一つであり続けている。Word文書、ZIPやRARアーカイブ、PDF、画像、またはボイスメールの録音に偽装されたファイルには、被害者のデバイスにペイロードをダウンロードさせるエクスプロイトが仕込まれている場合がある。多くの場合、攻撃者はソーシャルエンジニアリングを用いて、ユーザーにドキュメントの「コンテンツを有効にする」をクリックさせ、悪意のあるマクロを起動させてシステムを感染させます。
添付ファイルによる感染に成功すると、攻撃者は画面上の操作を監視したり、ログイン認証情報を盗み出したり、接続されたネットワークシステム内を横方向に移動したりする能力を獲得できます。メール層での強力なマルウェア対策と添付ファイルのサンドボックス化を組み合わせることで、このリスクを大幅に低減できます。
従来のメールセキュリティ対策は依然として有効なのでしょうか?
スパムフィルター、ファイアウォール、ウイルス対策ソフトウェアといった従来の対策は依然として必要ですが、それだけではもはや不十分です。スパムフィルターは受信メールを分析して、迷惑メールや悪意のあるメッセージを特定・ブロックし、ファイアウォールはネットワークトラフィックを監視して特定の接続を許可またはブロックします。これらを組み合わせることで、妥当なベースラインが形成されます。
問題は、その規模と巧妙さです。生成AIにより、説得力のあるフィッシングメールを作成するのにかかる時間は、およそ16時間から約5分へと短縮されました(IBM、『データ侵害のコストに関するレポート 2025』)。つまり、攻撃者は今や、基本的なフィルタリングでは捕捉できないほどの量で、洗練されたパーソナライズされた餌を作成できるようになったのです。Microsoft 365 や類似のプラットフォームに組み込まれたネイティブな保護機能は、有用な第一の防御層となりますが、フィルタが検知できないような悪意のあるリンクや添付ファイルを含まないビジネスメール詐欺(BEC)の攻撃によって、しばしば迂回されてしまいます。そのため、組織では従来のツールの上に、高度な行動ベースの検知機能を重ねて導入する必要性がますます高まっています。
メールセキュリティを強化する高度な手法とは?
以下の手法は、従来の防御策を基盤として、AIを活用した現代の脅威に対処するものです:
- 暗号化された接続を義務付ける。 メールプラットフォームとのすべての送受信接続では、転送中のデータが傍受されないよう、TLS暗号化を使用する必要があります。
- メール本文を暗号化する。 機密性の高いメッセージの本文を暗号化することで、たとえメッセージが傍受された場合でも、不正な開示に対する保護層が追加されます。
- 多要素認証(MFA)を利用する。 強力なパスワードだけでは、ほとんどの場合不十分です。MFAでは2段階目の認証手順が求められ、パスワードが漏洩した場合でも、アカウント乗っ取りのリスクを大幅に低減します。
- 最新のパスワードに関するガイドラインに従う。 2025年に最終確定したNIST特別刊行物800-63B改訂4版では、パスワードのみによる認証の場合、パスワードの長さを最低15文字とすることを推奨し、複雑性に関する必須ルール(記号や数字の強制使用など)を廃止するとともに、侵害の証拠がない限り、定期的な強制的なパスワード変更は避けるよう助言しています。複雑性ルールだけに頼るのではなく、長くてユニークなパスワードとMFAを組み合わせて使用してください。
- フィッシングの識別に関する従業員研修を実施する。 継続的かつ役割に応じた研修は、従業員が不審なメッセージを認識し報告するのに役立ちますが、研修だけでは限界があります(以下を参照)。
- セキュアなメールゲートウェイを導入する。 ゲートウェイは送受信メールをスクリーニングし、マルウェア、フィッシング攻撃、スパムが受信箱に到達する前に検出してブロックします。
- ドメインの認証を行ってください。 SPF、DKIM、DMARCレコードは、メッセージが実際に自社のドメインから送信されたものであることを検証し、一般的ななりすまし攻撃の経路を遮断します(以下のDNSのセクションを参照)。
攻撃者はどのようにしてメールアカウントを乗っ取るのでしょうか?
アカウント乗っ取りは、サイバー犯罪者がメールアカウントへの不正アクセスを得た際に発生します。通常、セキュリティ上の脆弱性がその原因となります。一般的な手法には以下があります:
- クレデンシャルスタッフィング。自動化されたツールが、過去に漏洩した大量のユーザー名とパスワードの組み合わせをログインページで試行し、アカウント間でパスワードが再利用されていることを悪用します。
- アプリケーションの脆弱性。 攻撃者は、アカウント情報を保持する連携アプリケーションの弱点を悪用して、不正アクセスを試みます。
- フィッシング。 前述のように、攻撃者は、多くの場合、偽のアカウント確認リンクを通じて、ユーザーを騙して認証情報を直接開示させます。
- セキュリティ対策が不十分なWi-Fi。保護が不十分なルーターは、中間者攻撃に対して脆弱であり、攻撃者が同じネットワーク上で、入力されたパスワードを含むトラフィックを傍受することを可能にしてしまいます。
- データ漏洩。 メールアドレスをユーザー名として使用するサービスが侵害された場合、特に複数のサービスで同じパスワードを再利用している場合は、流出した認証情報がメールアカウントへのアクセスに悪用される可能性があります。
- 脆弱なパスワードや再利用されたパスワード。 短く、ありふれた、または再利用されたパスワードは、自動的な推測攻撃にとって最も狙われやすい標的です。現在のベストプラクティスについては、上記のパスワードに関するガイダンスを参照してください。
DNSレコードは、メール攻撃の防止にどのように役立つのでしょうか?
DNSは、メールのルーティングと認証において中心的な役割を果たしています。メールが送信されると、DNSルックアップによって宛先が決定され、いくつかの種類のDNSレコードが連携して、メッセージの配信と正当性の検証の両方を行います。MX(Mail Exchange)レコードはメールを正しいサーバーに誘導し、SPF、DKIM、DMARCレコードは送信者を認証します。
- SPF(Sender Policy Framework)は、ドメインに代わってメールを送信する権限を持つメールサーバーを指定します。
- DKIM(DomainKeys Identified Mail)は、送信メールにデジタル署名を添付し、受信サーバーが転送中にメールが改ざんされていないことを確認できるようにします。
- DMARC(Domain-based Message Authentication, Reporting and Conformance)は、SPFおよびDKIMを基盤としており、認証に失敗したメッセージに対して受信サーバーがどのように処理すべきかを指示するとともに、ドメインに対するなりすまし攻撃の試みを可視化します。
CISAは、一見正当に見えるドメインからのなりすましや改ざんされたメールに対する基本的な防御策として、SPFおよびDKIMと併せてDMARCを導入することを推奨しています。これらのレコードを正しく実装することで、組織の正当なメールの配信率が向上するだけでなく、ドメインを装ったなりすましやフィッシングのリスクも低減されます。
組織はどのようにしてフィッシング攻撃を防ぐことができるでしょうか?
いくつかの実用的なルールを守ることで、フィッシングのリスクを大幅に低減できます:
- 電話やメールを問わず、一方的な要求に対して機密情報を決して提供しないでください。攻撃者は説得力のある偽のページを作成できるため、自分から連絡を始めていない場合は、その連絡に応えて情報を共有しないでください。
- 独立して確認済みのチャネルを通じて依頼内容を確認してください。銀行、ベンダー、または経営幹部からのメッセージと称するものが届いた場合は、メッセージ内に記載されている連絡先ではなく、すでに記録されている電話番号やメールアドレスを使用して連絡を取ってください。
- パスワードをメールや電話で絶対に共有しないでください。正規の金融機関や社内のITチームが、このような方法でアカウントの認証情報を確認するよう求めることはありません。
- アカウントや取引明細を定期的に確認し、予期しない事項や遅延がある場合は速やかに確認してください。
なぜ従業員のセキュリティ意識向上トレーニングが重要なのでしょうか?
セキュリティ意識向上トレーニングが重要なのは、ほとんどの情報漏洩において「人的要因」が依然として関与しているためです。最新の「Verizonデータ漏洩調査レポート」によると、情報漏洩の62%に人的要因が認められました。トレーニングは、従業員が警告サインを認識し、有害な添付ファイルのダウンロードを回避するのを助け、「当社は標的になる可能性が低い」や「フィッシングの手口はすでに知っている」といった考えが、いずれも危険な思い込みであることを理解させるのに役立ちます。
とはいえ、研修だけでは完全な解決策にはなりません。ベライゾンのデータによると、模擬メールフィッシングキャンペーンにおけるクリック率の中央値は約1.4%で横ばいとなっており、研修のみではこの数値をさらに低下させることは困難であることが判明しています。また、音声やテキストを用いたソーシャルエンジニアリングの成功率は、現在、メールよりも著しく高くなっています。また、攻撃者は大量送信型の「スプレー・アンド・プレイ」キャンペーンと、高度に標的を絞ったスピアフィッシングを組み合わせています。そのため、効果的な対策プログラムでは、意識向上だけを唯一の防御手段とするのではなく、定期的なトレーニングと前述の技術的対策を組み合わせる必要があります。
メールセキュリティに影響を与えるコンプライアンス規制にはどのようなものがありますか?
GDPR(EU)やHIPAA(米国)などのデータ保護規制では、組織に対し、電子メールを介してやり取りされるデータを含め、個人情報や健康情報を保護することが求められています。これらの要件を満たすには、通常、機密性の高い電子メールコンテンツの暗号化、アクセス権限の管理、適切な監査ログの保持、および侵害発生時の影響を受ける当事者への通知が必要となります。規制違反に対する罰則は甚大となる可能性があるため、電子メールセキュリティは、直接的な金銭的損失に対する防御手段であるだけでなく、運用上の要件であると同時にコンプライアンス上の要件でもあります。
組織はメールセキュリティソリューションに何を求めるべきでしょうか?
メールセキュリティソリューションを評価する際は、以下の点に注目してください:
- 単一のフィルタリング技術ではなく、複数の検知手法による多層的なセキュリティ。
- 誤検知率が低く、正当なメールが日常的にブロックされないこと。
- 強力なフィッシング対策およびなりすまし対策。
- ゼロデイ脅威を含む高度なマルウェアに対する保護。
- メールトラフィックに対する完全な可視性と管理制御。
- 受信メールだけでなく、送信メールもスキャンできる機能。
- 該当する場合、HIPAAなどの関連するコンプライアンス要件への対応。
Acronis Email Securityはどのように役立つのでしょうか?
Climb Cloud Backup & SecurityがベースとするAcronis Cyber Protect Cloudの一部であるAcronis Email Securityは、上記の課題を解決するために構築されています。AIを活用した脅威分析と画像認識を組み合わせて、フィッシング、スプーフィング、なりすましの試みを特定するとともに、URLのレピュテーションチェックやDMARC、DKIM、SPFレコードのチェックを行い、なりすまし対策の保護を強化します。一見無害に見えるファイル内にエクスプロイトを隠している攻撃者を検知するために、埋め込まれたファイルやURLを再帰的に展開し、静的および動的な検出エンジンの両方で分析を行うことで、従来のフィルタリングでは見逃されがちな高度な持続的脅威(APT)やゼロデイ攻撃を阻止します。
Acronis Email Securityは、より広範なAcronis Cyber Protect Cloudプラットフォームの一部として提供されるため、組織はポイントソリューションを個別に管理するのではなく、単一のコンソール上でメール脅威対策とバックアップ、エンドポイント保護を連携させることができます。
認証記録、MFA(多要素認証)、最新のパスワードガイドライン、継続的なトレーニング、高度な脅威検知を組み合わせた、多層的で適切に構成されたメールセキュリティは、単一の対策だけでは対応しきれないほど急速に進化する脅威の状況に対応するための、依然として最も効果的な手段です。
 RSSフィードを取得する