情報セキュリティへの取組み
株式会社クライムは、情報セキュリティマネジメントシステムの標準規格である「ISO/IEC 27001:2005/JIS Q 27001:2006」の認証を2007年7月6日付で取得しました。また2014年8月21日付でJIS Q 27001:2014(ISO/IEC 27001:2013)へ移行しました。
今後も情報セキュリティ基本方針に基づく取組みを実施し、お客様の信頼と期待に応えて参ります。
情報セキュリティ基本方針
当社は、情報技術を活用してお客様の業績向上に貢献する付加価値の高いシステム、サービスをご提案ご提供するため、ISMS基本方針を定めます。
役員・従業員は、情報セキュリティの重要性を認識し、高い倫理観に基いて業務遂行過程で取り扱う情報資産を適正に管理し、情報資産への不正アクセス、紛失、破壊、改ざん、及び漏えい等の脅威から守ります。
- 当社は事業活動において、情報資産の収集、利用および提供を行う場合、機密性・完全性・可用性を保持するために、予防並びに是正に努め、適切な管理策を策定し実施します。
・当社が構築するシステムについて、機密性および完全性の高い開発を実施します。
・当社が提供するサービスについて可用性を保持する
- 個人情報については、個人情報保護法に基づく社内規程に準じて管理します。
- 情報セキュリティに関する法令およびその他の規範を遵守します。
- 業務に従事する全ての従業員に対して、情報セキュリティの重要性を認識させるとともに、
情報資産の適正な利用を行うように周知徹底し、これに必要な教育・訓練を行います。 - 情報セキュリティの遵守状況を定期的に監査し、情報セキュリティの確保に努めるとともに、
当社の「情報セキュリティマネジメントシステム」の継続的な改善・実施に努めます。
ISO27001の取得概要
-
- 登録組織
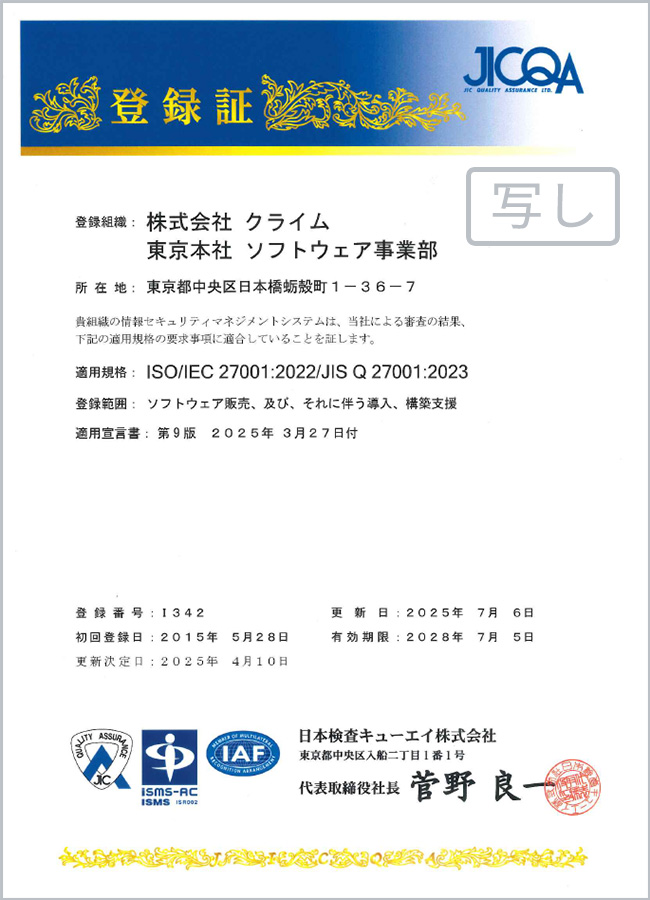
- 株式会社クライム 東京本社 ソフトウェア事業部
- 所在地
- 東京都中央区日本橋蛎殻町1-36-7
- 適用規格
- ISO/IEC 27001:2022 / JIS Q 27001:2023
- 登録範囲
- ソフトウェア販売、及び、それに伴う導入、構築支援
- 適用宣言書
- 第9版 2025年3月27日付
- 登録番号
- I342
- 登録日
- 2015年5月28日
- 更新日
- 2025年7月6日
- 有効期限
- 2028年7月5日
- 登録機関
- 日本検査キューエイ株式会社
- 認定機関
- ISMS-AC(情報マネジメントシステム認定センター)
-