
サイバー攻撃は年々巧妙化しており、従来のアンチウイルスソフトだけでは検知・防御しきれない脅威が急増しています。特にランサムウェアのように、侵入後にシステム内部で被害を拡大させる攻撃では、「何が起きたのか」「どこまで影響が及んだのか」を迅速に把握できるかが被害を最小限に抑える鍵となります。
こうした課題に応えるのがEDR(Endpoint Detection and Response)です。EDRは、PCやサーバーなどのエンドポイント上で発生したインシデントの内容を可視化し、攻撃の経路や影響範囲を分かりやすく提示することで、管理者が迅速に状況を把握し、適切な対応を行えるようにする機能です。
弊社にてご提供しておりますClimb Cloud Backup & Security(以降はCCB&Sと省略します)にもEDR機能が実装されていますので、本ブログではCCB&SのEDR機能についてご紹介します。
EDRの概要
CCB&Sでは、別ブログ「セキュリティ対策機能 ~ウイルスおよびマルウェア対策保護編~」のPart.1およびPart.2にてご紹介した機能で検出されたインシデントに対して、サイバーキルチェーン/インシデントグラフを作成し、攻撃の経路や実行されたプロセスを可視化します。
サポートされているOSバージョンにつきましては、こちらをご参照ください。
EDRを利用する際は、保護計画にてEDR(Endpoint Detection and Response)のトグルを有効化します。
※EDRを有効化した場合、保護計画にて以下の機能が自動で有効化されます。
インシデントの一覧は、CCB&Sコンソールの保護 > インシデントより確認することが可能です。
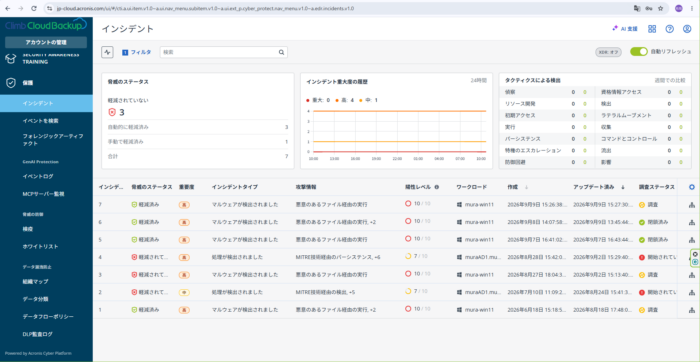
項目を選択すると、発生したインシデントの詳細や攻撃を受けたサーバ、MITRE ATT&CKとのマッピングによる受けた攻撃の詳細を確認することができます。
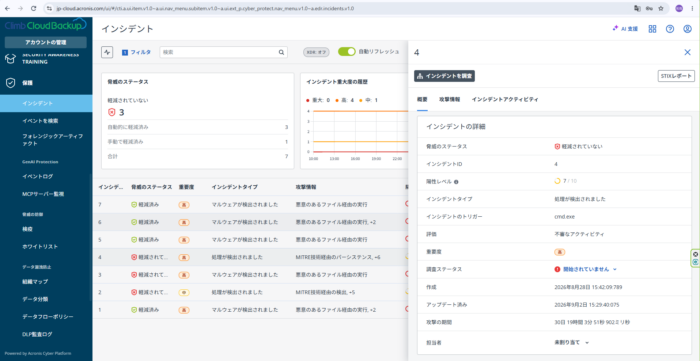
・インシデントの詳細
発生したインシデントの陽性レベルやトリガーとなったアプリケーション・プロセス、発生日時などを確認できます。
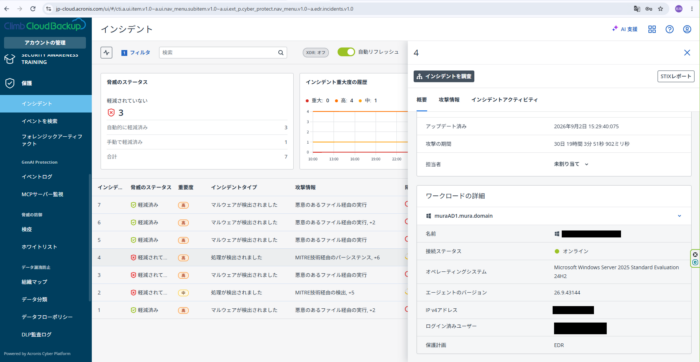
・ワークロードの詳細
攻撃対象となったサーバに関する情報を確認できます。
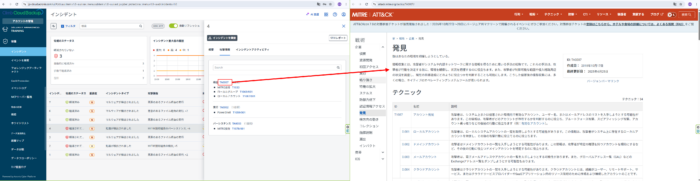
・攻撃情報
MITRE ATT&CKサイトへの誘導により、受けた攻撃の詳細情報を確認できます。
インシデントの調査
CCB&Sコンソールにて対象のインシデントを選択し、インシデントを調査をクリックすると、作成されたサイバーキルチェーン/インシデントグラフをもとに攻撃経路等の確認や対応アクションの実行が可能です。
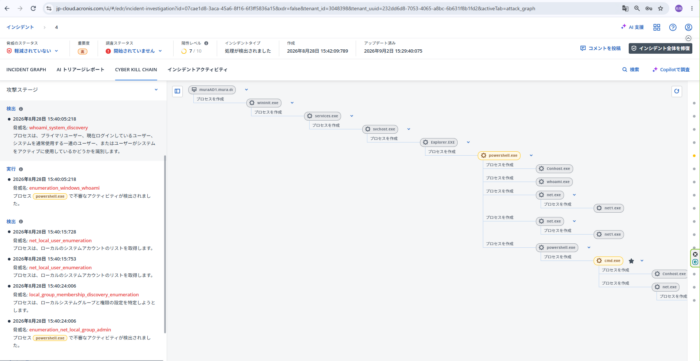
サイバーキルチェーン
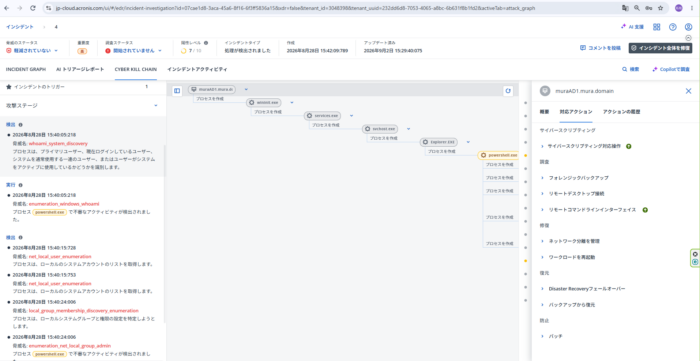
攻撃が「どのサーバ上で」「いつ」「どのアプリケーションを悪用して」行われたのかを確認できます。また、画面左下ではAI分析を使用して、攻撃の進行状況をタイムライン形式で表示してくれます。
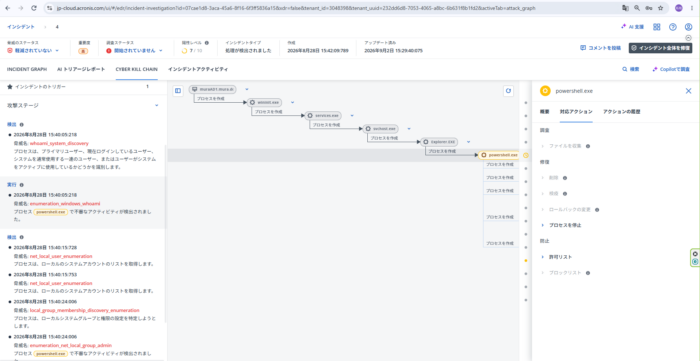
対応アクションとして、サーバ単位/プロセス単位で以下のような操作をCCB&Sコンソール上にて実施できます。
●サーバ単位
・証拠保全および調査用のフォレンジックバックアップ取得
・ネットワーク分離によるオフライン化
・コマンドのリモート実行
・リモートデスクトップ接続
・バックアップから任意の時点へリストア
・Disaster Recovery機能で作成したレプリカVMへフェイルオーバ
・パッチの適用
●プロセス単位
・プロセスの停止
・不審なファイル、プロセスの隔離
・攻撃時に追加されたレジストリや不審なファイルの削除
・ブラックリストへの追加
・(誤検知の場合)許可リストへの追加
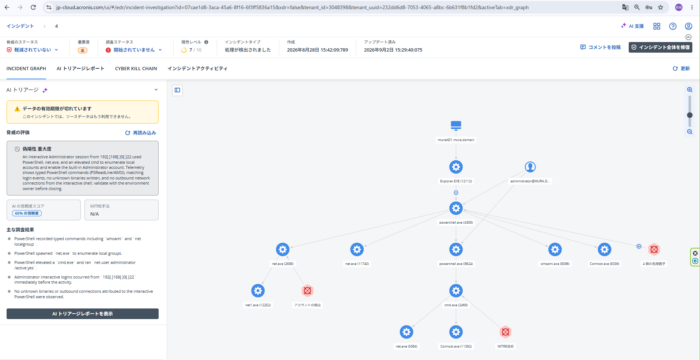
インシデントグラフ
インシデントに関連するサーバやユーザ、プロセス、アプリケーション等の相関図となります。インシデントグラフからは対応アクションを実行することはできませんが、AIトリアージによるレポート生成が可能です。
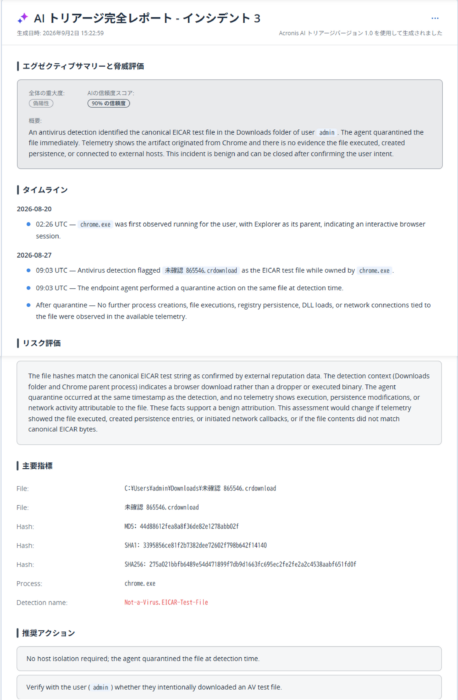
・AIトリアージ
AIを使用し、インシデントの緊急度やタイムライン形式の攻撃情報、リスク評価、推奨アクションをレポーティングします。
PDFファイルとしてエクスポートすることも可能です。
インシデントへの対応およびリカバリ
上記のようにサーバ単位/プロセス単位での対応以外にも、インシデント全体の修復アクションを行うことが可能です。
これにより、複数のプロセスおよびアプリケーションにて行われた攻撃に対して、一括でリカバリすることができるため、復旧操作の手間を軽減します。
CCB&Sコンソールのインシデント画面右上のインシデント全体を修復をクリックすることで、修復ウィザードが表示されます。
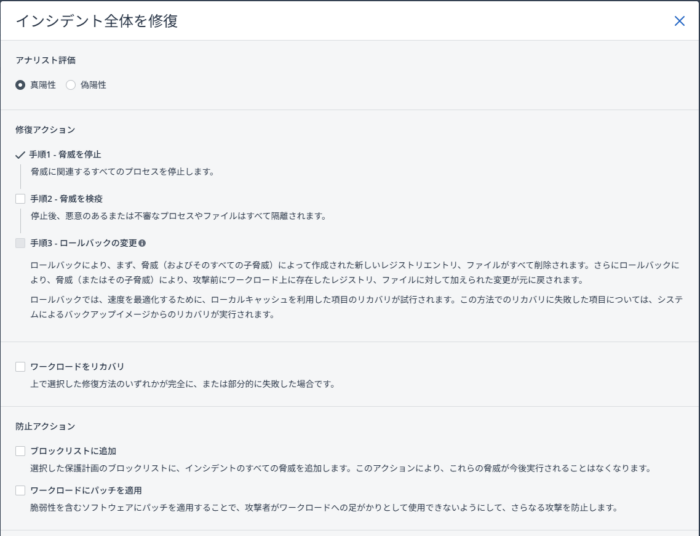
以下の復旧操作を実行できます。
・不審なファイル、プロセスの隔離
・ローカルキャッシュからのロールバック
・バックアップからのリストア ※ロールバックが失敗した場合
・レプリカVM(Disaster Recovery機能)へのフェイルオーバ ※ロールバックが失敗した場合
・検出されたすべてのプロセスをブロックリストへ追加
・未適用パッチのインストール
EDRのテスト用コマンド
正常にインシデントが作成されるか確認する際は、管理者権限でPowerShellを実行し、以下の操作を実施します。
1.インシデントの生成
以下の3つのうちいずれかのコマンドを実行します。
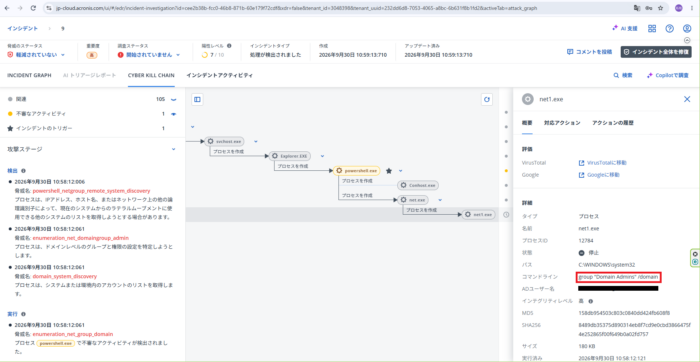
net group "Domain Admins" /domain
net group "Enterprise Admins" /domain
net user administrator /active:yes
例えばnet group “Domain Admins” /domainを実行すると、以下のようにインシデントが作成されます。
2.作成されたインシデントに追加の検知を登録
以下のコマンドを実行します。
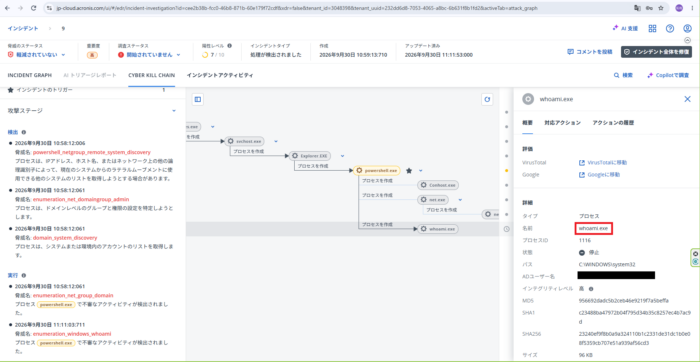
whoami
net localgroup
net localgroup administrators
例えばwhoamiを実行すると、以下のように1.で作成されたインシデントに検知が追加されます。
まとめ
CCB&SのEDR機能をご利用いただくことで、発生したインシデントの攻撃経路の確認だけでなく、対応ステップのナビゲートまでCCB&S側で行ってくれるため、セキュリティ知識が不十分な方でも迅速な対応が可能となります。
Climb Cloud Backup & Securityにご興味ございましたら、ぜひクライムまでお問い合わせください。
 RSSフィードを取得する