ここでは、新しい「保護されていないリソース」パネルを使用して、保護のギャップを特定し、それを解消し、解消されたことを証明する方法を紹介します。
保護されていないクラウドリソースとは何か?
保護されていないクラウドリソースとは、クラウドアカウント内で実行されているインスタンス、ボリューム、その他の資産のうち、有効なバックアップポリシーの対象となっていないものを指します。これらは通常、チームがリソースを急いで立ち上げたものの、バックアップスケジュールに割り当てていない場合に発生します。こうしたリソースに障害が発生したり削除されたりした場合、復元するためのリカバリポイントが存在しません。
N2WSは、「ほぼ」保護されているリソースもフラグ付けします。これは、無効になっている、またはスケジュールが設定されていないバックアップポリシーに割り当てられているリソースのことです。一見保護されているように見えますが、実際にはバックアップは実行されていません。
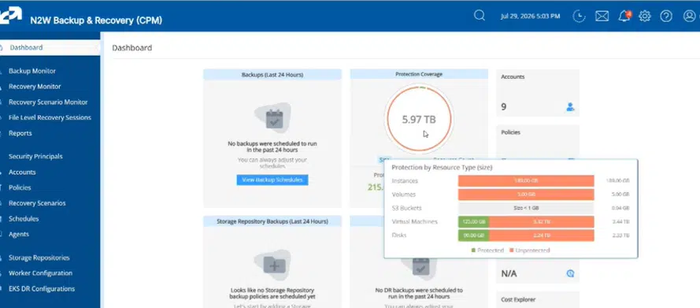
N2WS リソース保護ダッシュボード
N2WSのリソース保護ダッシュボードウィジェットは、アカウント全体をスキャンし、保護されているリソースと保護されていないリソースをほぼリアルタイムで表示します。リソースの数を一目で確認できます。バックアップされているインスタンスの数、バックアップされていないインスタンスの数、およびボリュームについても同様です。
このウィジェットは、保護されているリソースと保護されていないリソースの件数およびサイズを表示するオーバーレイです。保護のギャップがあることを通知するだけでなく、そのギャップを詳細に確認できる追加のフルパネルも用意されています:
確認 保護されていないリソースや「ほぼ」保護されているリソースをすべて確認し、それらがどのポリシー(該当する場合)に属しているかを確認できます
修正 新規または既存のポリシーにリソースを追加して、その場でギャップを解消できます
削除 ポリシーからリソースを同様に簡単に削除できます
エクスポート 毎晩のレポートを待たずに、リストを表形式でエクスポートできます
検索 正規表現やワイルドカードを使用して検索できます
N2WSは、保護されていないリソースをどのくらいの頻度でスキャンしますか?
N2WSは1日1回、環境を自動的にスキャンします。ダッシュボードにはそのスキャン結果が反映されるため、スキャン時点で保護されていなかったリソースのみが表示されます。
リソースを修正すると、すぐに緑色に変わりますが、翌日の夜間スキャンで保護されていることが確認されるまでは、リストに残ったままになります。
N2WS v5.0 で保護されていないリソースを保護する方法:手順紹介
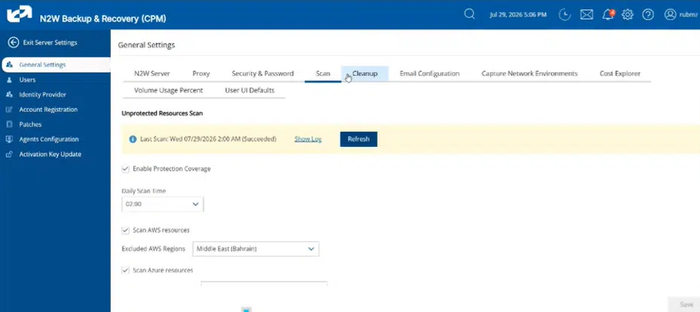
ステップ 1: スキャン設定を確認する
パネルの [設定] をクリックします。これによりスキャン画面が開き、スキャンタグの一覧と、スキャンが実行されると「保護されていないリソース」のスキャン結果が表示されます。
これらは、1 つの画面にまとめて表示されている 2 つの別々のスキャンです。
ステップ 2: 完全なリストを開く
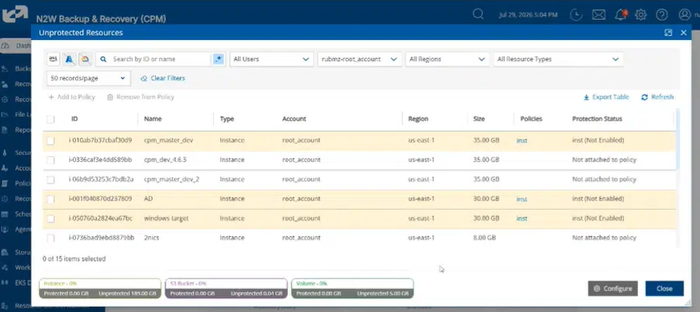
保護されていないリソースの全リストを開きます。結果はページ分けされています(例:「15 件中 15 件目」)。そのため、大規模な環境でもすべてのレコードをページ単位で閲覧できます。
ステップ 3: 重要な項目に絞り込む
クラウド、ユーザー、ロケーション、リソースの種類でリストを絞り込みます。たとえば、特定のリージョンにある保護されていない EC2 インスタンスのみを表示します。
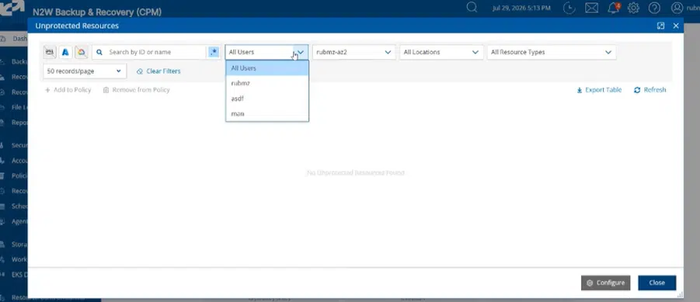
ステップ 4: 保護対象のリソースを選択する
ポリシーに追加したいリソースにチェックを入れます。
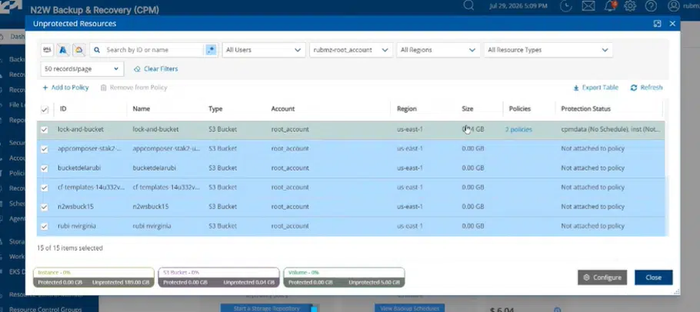
保護されていないリソースのスキャン結果を確認する方法
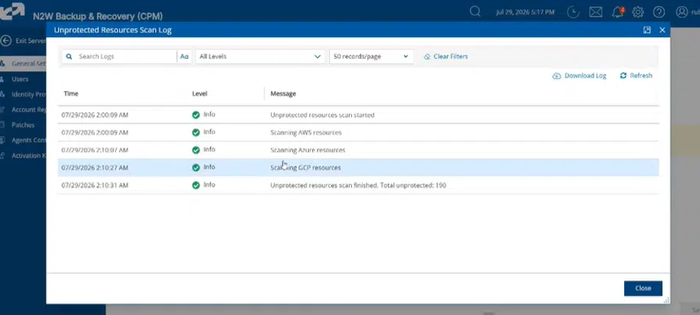
このスキャンには、独自の「保護されていないリソースのログ」があります。これを確認することで、最新のスキャンの結果、実行内容、およびエラーが発生したかどうかを確認できます。
 RSSフィードを取得する
FAQ「保護されていないクラウドリソースを特定し、保護する方法」