投稿者「climb」のアーカイブ

3-2-1-1-0 バックアップ・ルールとは

サイバー攻撃の数は絶えず増加しており、その頻度はますます高くなり、ハッカーは企業の機密データから利益を得るために、より多くの方法を考案しています。ガートナーの専門家は、2025年までに最大75%のIT企業が1つ以上のランサムウェア攻撃の標的になると予測しています。侵入者は、身代金を支払わないとデータを復元できないようにすることを好むため、こうした攻撃はバックアップに影響する可能性が高い。


つまり、データ保護の今までのゴールドスタンダードでさえ、実際にデータを保護するには十分でない可能性があるということです。データを安全に保つための新しい方法を導入する必要があります。そのような方法の一つが、3-2-1-1-0バックアップルールです。


3-2-1-1-0バックアップ・ルールとは?

3-2-1-1-0バックアップ・ルールは、5つの条件を満たすことを要求していることです。


●本番用コピーを含め、少なくとも3つのデータコピーを用意すること。
●テープとクラウドストレージのように、少なくとも2つの異なるストレージメディアを使用すること。
●少なくとも1つは、マシンが物理的に破損した場合に備えて、オフサイトで保管すること。
●少なくとも1つのコピーはオフラインで保管するか、クラウドを使用する場合はイミュータブル(不変)であること(不変とは、このコピーがいかなる状況下でも変更されないことを意味します)。
●バックアップはエラーゼロで完了すること。


この戦略では、データの復元性が最も高く、ランサムウェアからの保護が最も優れています。バックアップのエラーがゼロであれば、データを復元して作業を継続することができます。1つのコピーがオフラインであれば、インターネット経由でマルウェアが到達することはありません。1つのコピーがオフサイトにあれば、オフィスで災害が発生した場合でも、そのコピーを使用することができます。2つの異なるストレージと3つのコピーがあれば、少なくとも1つはどこかで利用可能であり、仕事を再開するのに役立つことが保証される。3-2-1-1-0のルールは、すべての卵を一つのカゴに入れておかないことで、どんな場合でもオムレツを作ることができるようにすることです。


「3-2-1」と「3-2-1-1-0」のバックアップルールの違い

つい最近まで、3-2-1ルールが業界標準であり、データを大切にする企業はこのルールに従っていて、自分たちは大丈夫だと思っていた。しかし、ランサムウェアの攻撃頻度の増加やバックアップ重視の傾向を考慮すると、バックアップにはさらなる保護が必要です。


「3-2-1」と「3-2-1-1-0」のバックアップルールの違いは、前者は本番データの保存に役立ち、後者は競合他社が持つすべての機能を提供し、さらにバックアップ保存のメカニズムを追加している点です。3-2-1-1-0ルールは、マルウェア、物理的な損傷、人的ミスなど、主要なデータセットに何が起こっても、データを取り戻す可能性を大幅に向上させるものである。これは、利用可能な最高レベルの保護機能です。
 

クライムが提供するランサムウェア・ソリューション特集サイト

なぜリカバリーがさらに重要なのか?

データのコピーを複数持つことは重要ですが、ビジネスの観点からは、障害からできるだけ早く回復する能力の方がより重要です。アプリケーション全体、アプリケーションのセット、サイト全体、あるいは単一のファイルなど、どのような場合でも迅速なリカバリが不可欠です。


必要な復旧の種類によって、復旧時点目標(RPO)と復旧時間目標(RTO)の指標にかかる性能要件が決まります。RPOは、組織が許容できるデータ損失に影響されますが、RTOは、特にデータとアプリケーションを特定の時点まで一貫して復旧する場合、復旧プロセスがどれだけ自動化されているか(手動ではなく)、復旧計画がどれだけ効果的に実施されテストされているかに依存します。

なぜバックアップが重要なのか?

バックアップがなければ、デジタルデータは1台のハードディスクやクラウドなど、1つの場所にしか存在しないため、データは非常に脆弱なままです。スケッチブックを水たまりに落としたり、間違った書類をシュレッダーにかけてしまうように、たった一度の誤操作、マルウェアの攻撃、機器の故障がすべてを消し去る可能性があるのです。また、特にソフトウェアのアップグレードやデータ移行時には、データが破損する危険性があります。

バックアップとリカバリの違いは?

バックアップはデータ管理に欠かせないものです。バックアップを作成することで、データの損失、破損、マルウェアの攻撃からデータを保護することができます。バックアップコピーを作成することで、紛失や破損、マルウェアの攻撃からデータを守ることができます。


リカバリは、バックアップにアクセスし、破損または紛失したファイルを復元するプロセスです。リカバリーを効果的に行うには、バックアップ・コピーに簡単にアクセスでき、最新の状態である必要があります。最高の状態で、リカバリはシームレスかつ迅速に行われます。

バックアップとレプリケーションの違いは?

この2つの用語は大まかに言うと以下のようなものです。


バックアップとは、データのコピーを作成し、オリジナルの紛失や破損に備えてオフサイトに保管することです。


レプリケーションとは、データをコピーし、データセンター、コロケーション施設、パブリッククラウド、プライベートクラウドなど、企業のサイト間でデータを移動させることです。

Veeam Backup & Replicationは仮想マシンにインストール可能ですか?

可能です。
要件を満たしていれば、物理/仮想問わずインストールできます。
システム要件はコチラのページをご確認ください。

DRサイトから運用サイトへフェイルバックする際に、DRサイト側にライセンスは必要ですか

必要ありません。
ライセンスはレプリケーション元となるオリジナルの仮想マシンのみ必要になります。
フェイルオーバーやフェイルバックの際、DR環境に作成した仮想マシンにライセンスは必要ありません。

フルマネージドDRaaS

それは何か? セルフサービスとは反対に、DRaaSプロバイダがサービスの全結果に責任を持つのがフルマネージドDRaaSソリューションである。このモデルでは、リカバリポイント目標(RPO)やリカバリ時間目標(RTO)など、財務的なSLAがリカバリの指標となる場合があります。このモデルでは、DRaaSプロバイダーは、設計、実装、保守監視、テスト、起動のすべてを行います。


以下のような場合に最適です。このモデルは、ITリソースやディザスターリカバリーのスキルが限られている、または全くない組織に最適です。また、ディザスターリカバリーの拠点となる2次、3次拠点がない場合や、ディザスターリカバリーのSLA保証の安全性を求める場合にも最適なモデルです。

パーシャルマネージドDRaaS

それは何か? パーシャルマネージドDRaaSは、次のステップとなる責任共有モデルです。DRaaSプロバイダーは、初期設定と継続的なメンテナンスと監視を行い、お客様はサービスにアクセスし、一部の機能にアクセスすることができます。なぜ多くの企業がこのモデルを好むのでしょうか?それは、DR戦略に対してよりカスタマイズされたアプローチと安心感を与えるからです。


最適な方法:  サービスプロバイダーは、大規模なITチームやディザスターリカバリーを成功させるための社内スキルが不足している組織にこのモデルを推奨することが多いようです。また、ITチームを他のビジネスプロフェッショナルや目標に集中させたいと考えている企業も、このモデルを利用するとよいでしょう。なお、このモデルにおけるツールは通常DRaaSプロバイダーによって選択されますが、組織は復旧目標に応じて必要なツールを選択することができます。

セルフサービス型DRaaS

それは何か? セルフサービス方式で提供される場合、DRaaSプロバイダーは、災害時に必要なツールやサポート文書とともに、対象となるインフラを用意します。セルフサービスとは、初期設定と継続的な保守・監視をお客様の組織で行うことを意味します。つまり、DRaaSプロバイダーは、インフラとツールが正しく動作することを保証しますが、それだけで、ソリューション全体に対する全責任を負うわけではありません。DRaaSプロバイダーは、インフラとツールが正しく動作することを保証しますが、ソリューション全体に対する完全な責任は負いません。


このような場合に最適です。このモデルは、DR戦略を実行するためのスキルと能力を備えた大規模なITチームをすでに持っている組織に適しています。このような企業では、セルフサービス型DRaaSが、地域分散戦略、消費型モデルへの移行、OPEX支出への移行に役立ちます。

DRaaS(Disaster Recovery as a Service)とは

DRaaS(Disaster Recovery as a Service)といえば、かつては大きなトラックの荷台にデータセンターを運んできて、そこにデータをアップロードするものでした。しかし、この面倒で時間のかかるプロセスは、かつてはディザスターリカバリーサービスのゴールドスタンダードでした。


クラウドコンピューティングの台頭により、DRaaSは新たな進化を遂げました。クラウド・ディーザスター・リカバリー・サービスの騒音は、オフィスの外でアイドリングしている大きなトラックの代わりに、利用可能なサービスの多さへの混乱から生じているのです。


DRaaSプロバイダーは、明確に定義されたカテゴリーではなく、さまざまな領域に分類される。この記事では、この領域におけるDRaaSの3つの主要な選択肢を探っていきます。しかし、ディザスターリカバリーサービスのキーワードは柔軟性である。多くのDRaaSプロバイダーが存在する中で、あなたの組織に最適なDRaaSは、次に示す選択肢の外にあるかもしれないです。

Veeam Universal License(VUL)の保護対象は何ですか?

●仮想マシン(vSphere/Hyper-V/AHV)
●物理サーバ(Windows/Linuxなど)
●クラウドインスタンス(AWS/Azure/GCP)
●NASデータ

対象によって、インスタンスのカウント方法は異なります。


詳しくはお問合せください。
お問合せフォームはコチラ

【重要】CludBerry Backup 永久ライセンスのEOLとサブスクリプション販売開始について

2021/11/30付でCloudBerry Backupの永久ライセンスはEOLとなりました。

2021/12/01以上はCloudBerry Backupのライセンスは1年間毎のサブスクリプションに変更となりました。

当社からすでにCloudBerry Backupの永久ライセンスと年間メンテナンスを同時に購入されたユーザは引き続き年間メンテナンスを規定に従って更新することができます。

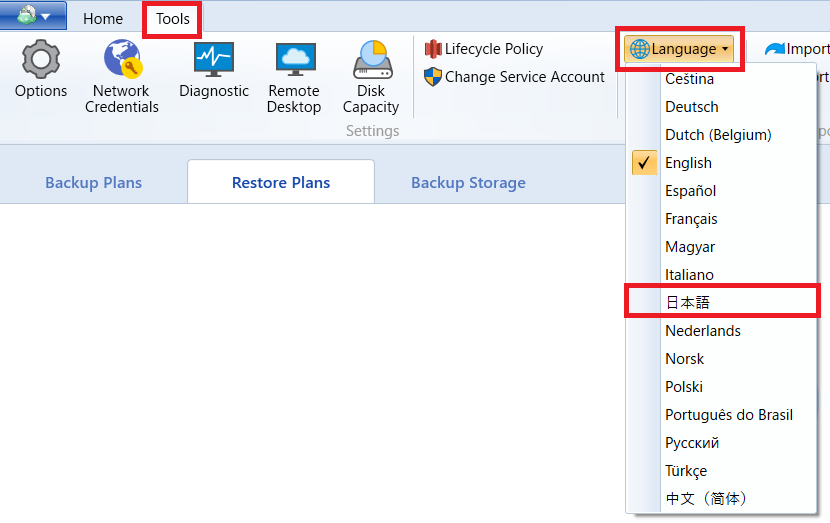
コンソールの日本語化する方法について

「Tools タブ」 の「Language」より日本語を選択すると
コンソールを日本語化ができます。
また、コンソールの日本語化により
ウィザードの表示がおかしくなった場合の対処法は、こちらをご参照ください。

日本リージョンに対応したクラウドにバックアップ出来ますか。

CloudBerryで使用可能なクラウドストレージは日本リージョン含めほとんどのリージョンに対応しています。

日本リージョン対応クラウド例:

Amazon S3

Asia Pacific(Tokyo)

Asia Pacific(Osaka-Local)

Azure

Japan East(Tokyo)

Japan West(Osaka)

Wasabi

Ap-northeast-1(東京リージョン)

Google Cloud

Asia-northeast1(東京)

Asia-northeast2(大阪)

Veeam静止点処理において必要な認証情報をVM個別に指定する方法はありますか?

はい、あります。
Guest Processingステップの「Credentials…」にて個別に認証設定を行うことが可能です。

詳細は、以下URLをご参照ください。

Veeam静止点処理において必要な認証情報をVM個別に指定する方法


関連トピック

Job作成時のオプション “Enable application-aware image processing” はどんな機能ですか?


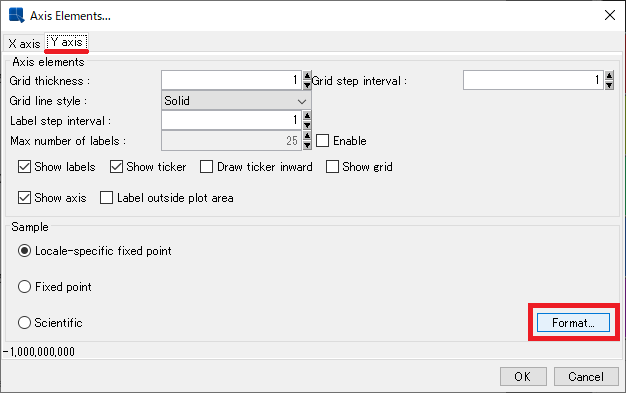
作成したチャートのY軸に小数点以下が表示されない。

Chart Designerから以下の設定をご確認ください。

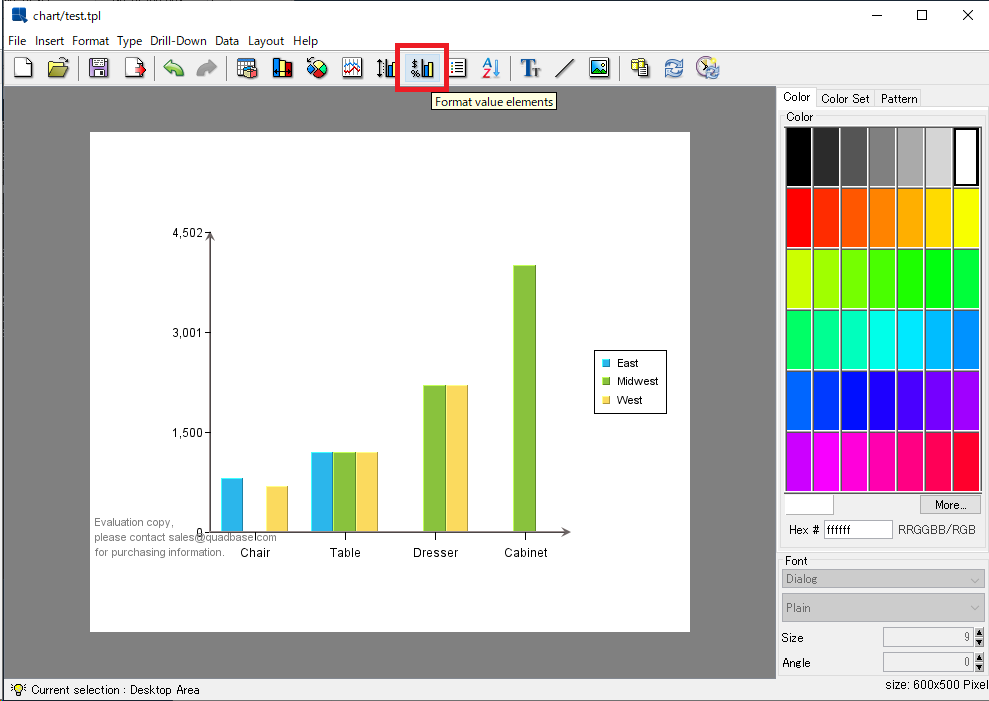
1)チャートファイルをChart Designerで開き、
「Format value elements」を開きます。

2)Y axisタブのFormatを開きます。

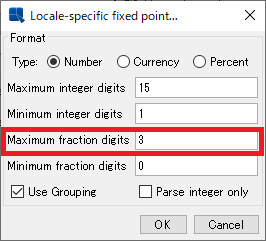
3)「Maximum fraction digits」に「1」以上の値を入れます。
ここで表示する小数点以下の桁数を指定します。
「3」とした場合、最大3桁まで表示します。

Wasabiはどのリージョンがサポートされていますか?

現在は、下記リージョンのみサポートされております。

us-east-1
us-east-2
eu-central-1
eu-central-2
eu-west-1
eu-west-2
us-west-1
ap-southeast-1

ap-northeast-1(東京リージョン)
ap-northeast-2(大阪リージョン)


バックアップポリシー作成のベスト・プラクティスについて

バックアップポリシー作成のベスト・プラクティスについては

Smart Delete(スマート・デリート)とは

Ver 1.6から、ローカルで削除されたファイルをデフォルトで30日間バックアップストレージ上に保持し、それ以降のみバックアップストレージ上のファイルを削除するスマートデリートオプションを導入しています。以下は、バックアップウィザードの新しいオプションです。

削除が予定されているファイルがある場合、Welcome Screenに通知が表示されます。

Warning(警告)のリンクをクリックすると、削除されるファイルのリストが表示され、そのファイルをどうするか(削除するか保存するか)を決定できるウィンドウが開きます。

また、削除が予定されているオブジェクトについては、通知メールに追加のアラートが表示されます。

別のコンピュータでファイルを復元しています。S3アカウントとバケットに接続しましたが、ファイルが表示されません。

同じAmazon S3アカウントを登録し、詳細設定で同じバケットとプレフィックスを選択してください。デフォルトでは、プレフィックスは以前のコンピュータ名になっています。暗号化パスワードは、ファイルをバックアップしたときと同じものを指定してください。ファイルが表示されない場合は、「ツール」→「オプション」→「詳細設定」で「リポジトリの同期」をクリックして、データベースを同期させてみてください。

コンピュータを起動してもプログラムが起動しないようですが。

CloudBerry Backupは、Windowsサービスとして動作します。コンピュータの起動時にコンソールを実行する必要はなく、また実行する必要も全くありません。必要なのは設定とリストアのためだけです。サービスが全ての作業を行います。

バックアップ・プランで選択したフォルダには約4000個のファイルが含まれていますが、バックアップ・プログレス・バーの下にある「Files copied」フィールドには1000個のファイルしかないと表示されます(例:166 of 1000)

CloudBerry Backupはファイルを1000個のチャンクに分けてコピーします。最初の1000個の準備ができたら、2番目の準備を開始します。

ネットワーク共有にバックアップしようとすると、「パスが見つかりません」というエラーが発生します。どうしたらいいですか?

このネットワーク共有の認証情報を変更する必要があるようです。バックアップクライアントの「ツール」→「ネットワーク認証情報」で、認証情報が有効であることを確認してください。

「ローカルで削除されたファイルを削除する」オプションを有効にして、ローカルコンピュータ上のファイルを削除した場合、バックアップストレージからも削除されますか?

はい、そのファイルはオンラインストレージからも削除されます。しかし、デフォルトでは、誤って削除してしまうことを防ぐために、ファイルは30日間オンラインストレージに残ります。これをSmartDelete(スマートデリート)と呼んでいます。