投稿者「climb」のアーカイブ

HPE Zerto ソフトウェア v10.9.01

HPE Morpheus ソフトウェアの API サポート

HPE Morpheus ソフトウェアの HVM ハイパーバイザーへの対応は、HPE Zerto v10.8.11 で初めて導入され、VMware からの移行機能は v10.9 で追加されました。今回、HPE Zerto v10.9.01 では、お客様は HPE Zerto API を使用して、運用を自動化し、HPE Zerto を他のツールセットと統合し、HPE HVM への移行を大規模にオーケストレーションできるようになりました。

この API サポートにより、手作業の負担が軽減され、保護対象のワークロード全体の一貫性が向上し、環境の拡大に伴い復旧作業のスケーリングが容易になります。代替の仮想化プラットフォームとしてHPE Morpheusを採用している組織にとっても、ワークロードのモビリティ、ランサムウェアへの耐性、および単一の仮想化エコシステムへの依存低減をサポートする、再現性のあるポリシー主導型の復旧プロセスを通じて、運用上の信頼性を維持するのに役立ちます。

:クラウドおよびマネージドサービスプロバイダーをサポートするための追加のAPI機能が計画されています。なお、HPE Morpheus HVM向けのHPE Zerto APIは、Swaggerドキュメントには記載されていません。
Azure の不変バックアップについて

Azure の不変バックアップとは何ですか?

Azure の不変バックアップとは、一定期間、変更や削除ができないバックアップ コピーのことです。Azure では 2 つの仕組みが提供されています。不変ヴォールト(Vault)は、Azure Backup が作成するリカバリ ポイントを保護し、不変 Blob ストレージは、時間ベースの保存ポリシーまたは法的保持を通じて、Blob データに WORM 保護を適用します。

不変のヴォールトと不変のBlobストレージの違いは何ですか?

不変のヴォールトは、Recovery ServicesまたはBackupヴォールト内のリカバリ ポイントを保護し、その設定は当該ヴォールト内のすべての対象に適用されます。不変のBlobストレージはBlobデータを保護し、アカウント、コンテナ、またはバージョンレベルで設定できます。Azure Backup固有のリカバリ ポイントにはヴォールトを、アーカイブにはBlobストレージを使用してください。

管理者は Azure の不変バックアップを削除できますか?

ロックされたポリシー下では削除できません。Microsoft によると、不変ストレージ内のデータは、アカウントの管理権限を持つユーザーであっても、いかなるユーザーも変更または削除することはできません。ロックされていない時間ベースの保持ポリシーは別問題であり、適切なアクセス権を持つユーザーであれば誰でもその期間を短縮したり、削除したりできます。盗まれた管理者資格情報に対しても有効なのは、ロックされたポリシーのみです。

Azure における WORM ストレージとは何ですか?

WORM は「Write Once, Read Many(1 回書き込み、複数回読み取り)」の略です。Azure では、不変性ポリシーの下で保持される Blob データを指します。クライアントはデータの作成と読み取りはできますが、ポリシーが有効な間はデータを変更または削除することはできません。保存期間が満了すると、Blob は削除できますが、上書きすることはできません

Azureの不変性保存期間を短縮することはできますか?

いいえ。時間ベースの保存ポリシーがロックされると、保存期間を延長することはできますが、短縮することはできず、ポリシー自体を削除することもできません。ロックされたコンテナレベルのポリシーでは、その有効期間中に最大5回まで延長が可能です。Blobバージョンに設定されたポリシーには、延長回数の制限はありません。

Azureの不変ストレージは、ランサムウェアからの保護として十分ですか?

コピーを保護してくれます。これは重要な点です。なぜなら、管理者の認証情報を保持している攻撃者であっても、保持期間が満了するまではロックされたバックアップを削除できないからです。ただし、クラウド自体からの分離は提供されません。同じアカウント内の同じコントロールプレーンにあるコピーは、真のエアギャップではなく部分的なギャップに過ぎません。そのため、別のプロバイダーを利用することがより強固な対策となります。

Azure Immutable Backupのヒント

重要なデータセットに対してバージョン単位の不変性を活用する:これにより、頻繁に更新されるアクティブなデータセットへの更新を許可しつつ、古いバージョンは不変のまま維持されるため、きめ細かな保護が実現されます。

ガバナンス ルールによるポリシーロックの自動化:Azure Policy または自動化スクリプトを使用して、不変性ポリシーのロックに関する標準的なタイムラインを適用します。これにより、人為的ミスを最小限に抑え、環境全体でコンプライアンスが一貫して維持されます。

不変性バックアップとジャストインタイム (JIT) アクセス制御の組み合わせ:Azure でジャストインタイム (JIT) アクセスを実装し、バックアップ構成への管理者アクセスを制限します。これにより、承認された担当者のみが一時的な調整を行えるようになります。

不変バックアップと Azure Monitor アラートを統合する:不変性の設定の変更や無効化の試み(成功したかどうかにかかわらず)を管理者に通知します。これらのアラートは、潜在的な侵害や設定ミスの早期警告システムとして機能します。

不変バックアップにソフト削除機能を組み合わせる:不変性が確保されている場合でも、Azure Blob Storage のソフト削除機能を有効にして、保存期間の満了後に誤って削除されたデータを復元できるようにします。これにより、追加のセーフティネットが提供されます。

Veeam KastenとRed Hat OpenShiftとの強固な統合性

1. OpenShift上のコンテナ・アプリケーションの包括的なデータ保護

  • バックアップとリカバリ: OpenShift上で稼働するステートフルおよびステートレスなアプリケーションを自動で検出し、データ(永続ボリューム)、メタデータ、Kubernetesの構成情報(ConfigMapやSecretなど)を含めたアプリケーションスタック全体のバックアップと迅速な復元が可能です。
  • ランサムウェア対策とセキュリティ: 不変(イミュータブル)かつ暗号化されたバックアップを取得し、サイバー脅威や人為的ミスからOpenShift上のデータを保護します。

2. Red Hat OpenShift Virtualizationの保護(仮想マシンの保護)

  • VMとコンテナの統合保護: Kastenはコンテナだけでなく、Red Hat OpenShift Virtualization環境もネイティブにサポートしています。これにより、OpenShift環境内で稼働する「コンテナ化された仮想マシン(VM)」をコンテナと同じポリシーベースのアプローチで保護できます。
  • 専用パッケージの提供: 「OpenShift Virtualization Engine (OVE)」上で稼働するノードを保護するための専用サブスクリプション(Veeam Kasten for Modern Virtualization)が提供されています。

3. ハイブリッド環境でのアプリケーションモビリティ(移行とDR)

  • シームレスな移行とモダナイゼーション: 現在の仮想マシン(VM)を保護しながら、Red Hat OpenShiftを活用したクラウドネイティブやハイブリッド運用へのモダナイゼーションを自身のペースで進めることができます。
  • クロス環境でのポータビリティ: OpenShiftクラスター間、あるいは別のクラウドやKubernetesディストリビューションとの間で、アプリケーションやVMをシームレスに移動(DR、テスト/開発用、移行など)させることができます。

    まとめ:

Veeam Kastenを使用することで、Red Hat OpenShift環境における「純粋なコンテナアプリケーション」と「OpenShift Virtualization上の仮想マシン」の両方を単一のプラットフォームでバックアップ・保護・移行できるのが最大の強みとなっています。

NVMe-oF プロトコール

高速ストレージアクセス、低遅延、そしてCPU効率の最大化を実現する最新の相互接続プロトコル。

はじめに

高速なストレージパフォーマンスと揺るぎない可用性という2つの要件に対応することは、今日のデータ主導型環境において極めて重要であり、NVMe-oFのような革新的なソリューションの登場を後押ししています。

課題

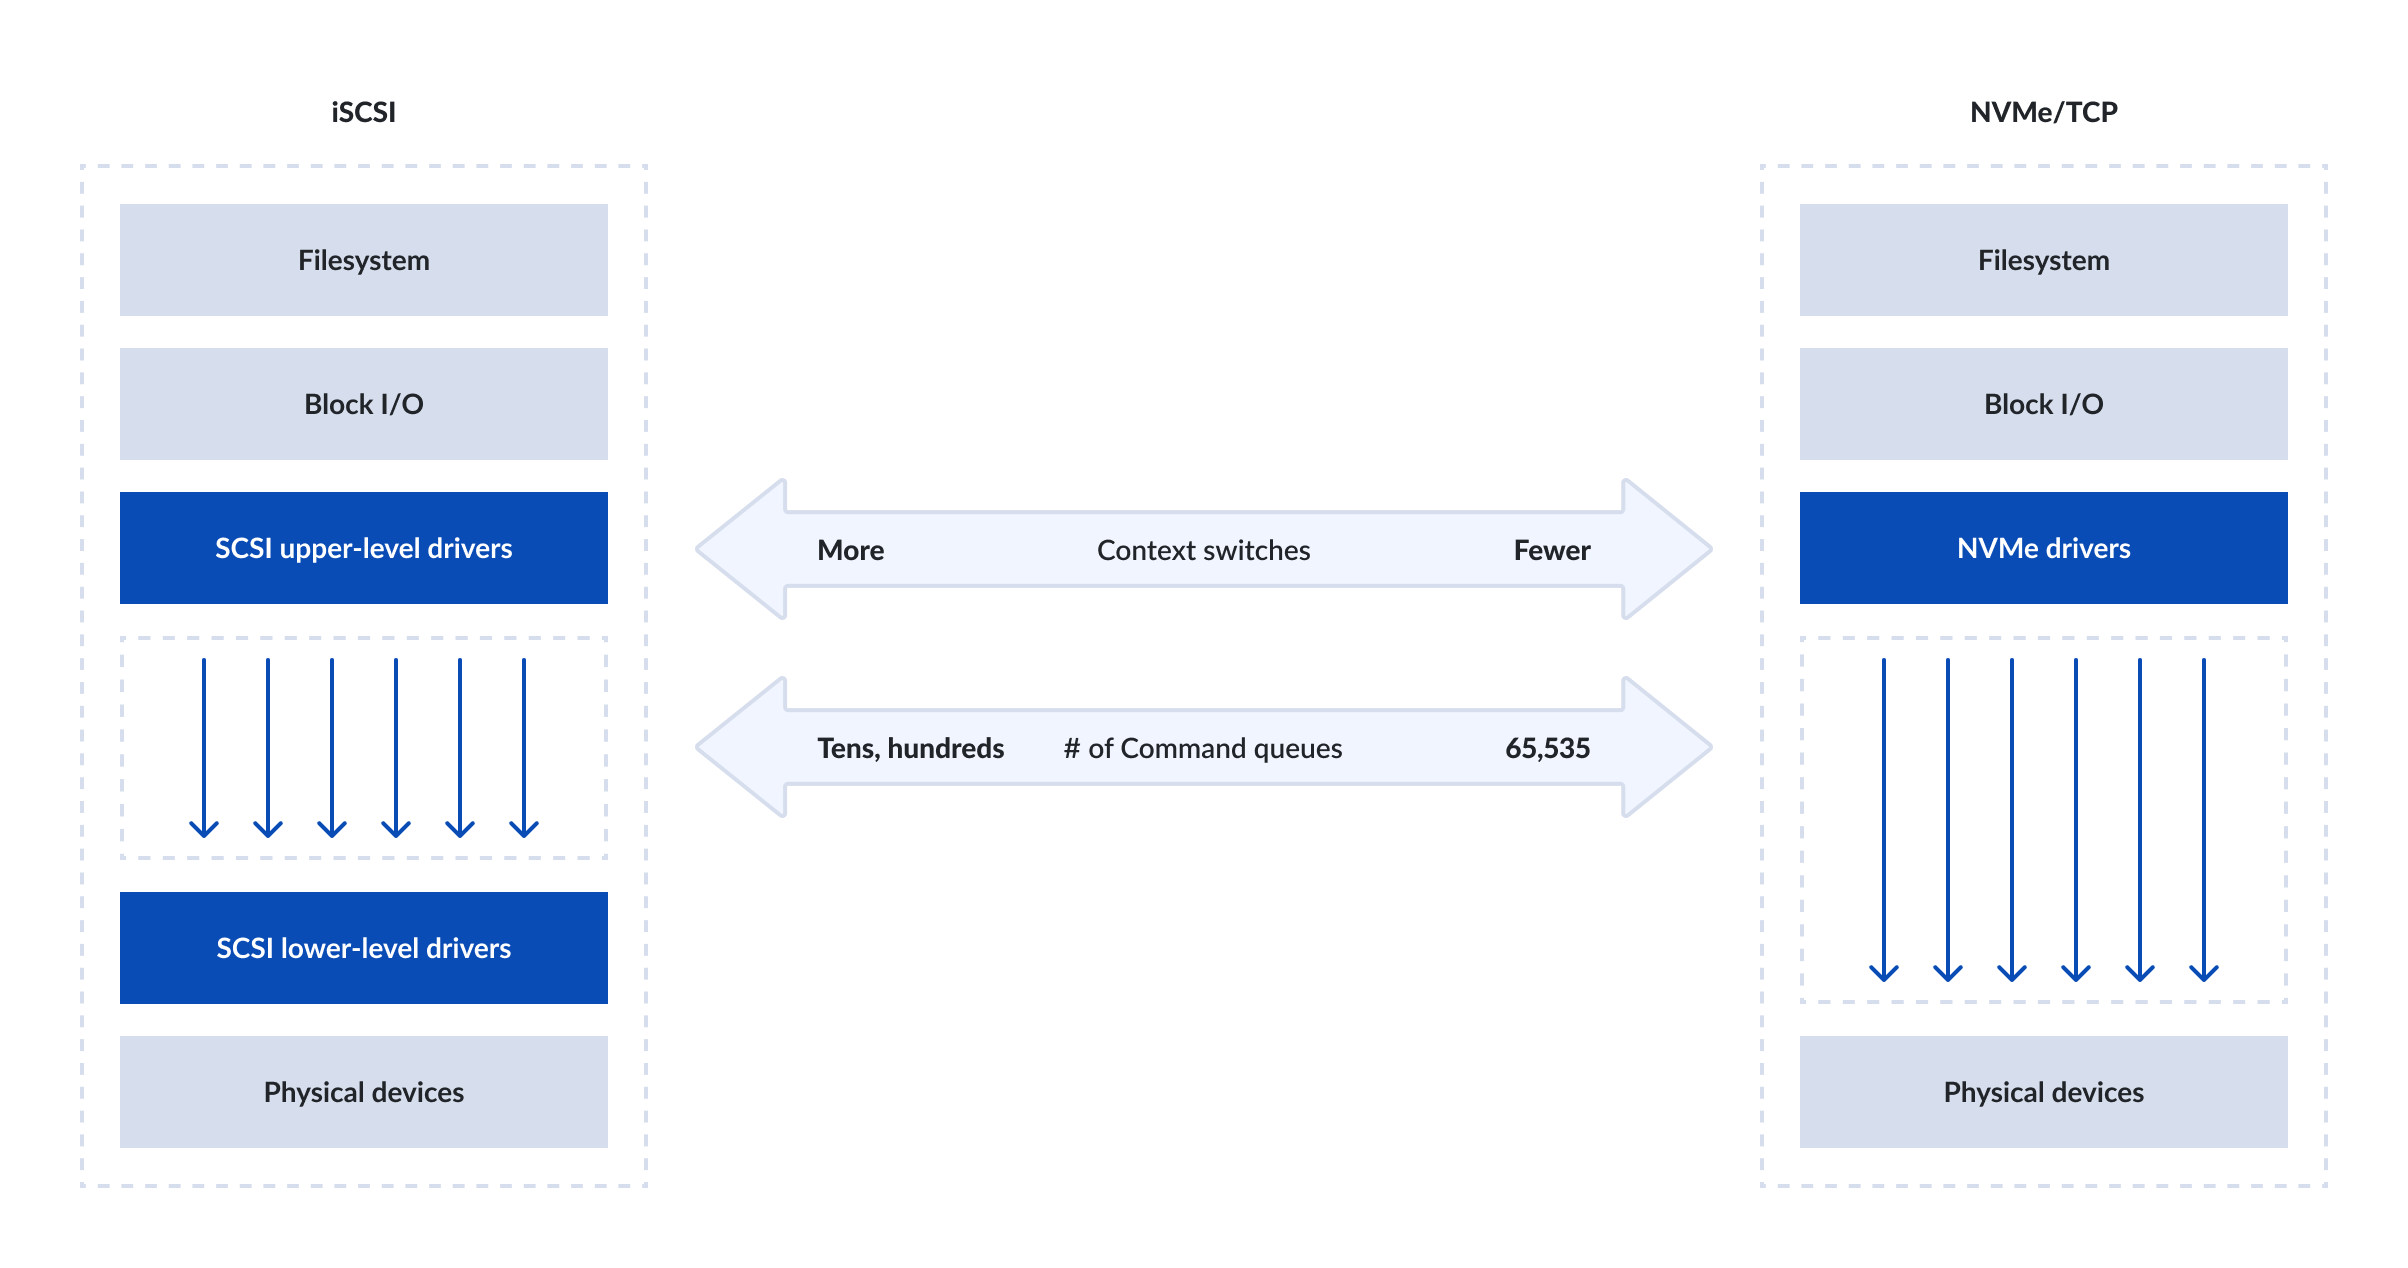
従来のストレージネットワークは、特にデータセンターのようなデータ集約型環境において、高レイテンシや帯域幅のボトルネックに悩まされることがよくあります。これらの制限は、最新のソリッドステートドライブ(NVMe SSD)の速度に対応して設計されていない旧式のプロトコルに起因しています。企業が扱うデータ量が増加するにつれ、より高速なデータアクセスと転送速度へのニーズは極めて重要になっています。iSCSIなどの従来のストレージインターフェースやプロトコルでは、SSDの潜在能力を十分に引き出すことができず、リソースの未活用、効率の低下、運用コストの増加を招いています。データのレプリケーションや即時アクセスが継続的な運用に不可欠な環境では、iSCSIのレイテンシやスループットの限界が顕著になります。

解決策

NVMe over Fabrics(NVMe-oF)は、高速なストレージ性能へのニーズと、常時可用性の確保という要件とのギャップを見事に埋める、堅牢なソリューションとして登場しました。もともとSSDによる直接接続・低遅延アクセス向けに最適化されていたNVMeプロトコルをネットワークファブリック全体に拡張することで、NVMe-oFは長距離にわたっても、データアクセスにおいて新たなレベルの効率性と速度を実現します。

この革新的なアプローチでは、RDMA(リモート・ダイレクト・メモリ・アクセス)などの高度な転送メカニズムを活用しています。これにより、デバイス間の直接メモリ転送が可能となり、CPUを経由せずに、iSCSIのようなネットワークストレージプロトコルに通常伴うオーバーヘッドを回避することで、レイテンシを大幅に削減します。この直接的で効率的な経路により、ローカルドライブに匹敵する速度と俊敏性でストレージリソースにアクセスできるようになり、迅速なデータ取得と処理を必要とするアプリケーションにとって極めて重要な要素となります。

高可用性構成において、NVMe-oFアーキテクチャは画期的な存在です。StraWindNVMe-oF実装は、堅牢なレプリケーションおよびフェイルオーバーメカニズムをサポートしており、ノード間やサイト間でデータを最小限のレイテンシで一貫してミラーリングすることを保証します。この機能は、ハードウェア障害やサイト障害が発生した場合でも、業務の継続性を維持するために不可欠です。ハイパーバイザー、オペレーティングシステム、ハードウェアベンダーへのロックインはありません。

結論

NVMe over Fabrics(NVMe-oF)は、ストレージのパフォーマンスと高可用性という2つの課題に対処する上で、極めて重要な進歩をもたらします。NVMe-oFは、速度と信頼性がもはや相反するものではなくなる、ストレージ・ネットワーキングの新たな時代を切り開きます。現代のアプリケーションの要求に応えるべくデータセンターの最適化を目指す組織にとって、StarWind NVMe-oFは、高性能かつ耐障害性に優れたインフラストラクチャの未来に合致する、魅力的なソリューションを提供します。

VMware vSphere 仮想マシンをProxmox環境に移行させる方法について

VMware vSphereからProxmox VEへ仮想マシン(VM)を移行する最も簡単で確実な方法は、Proxmox VE 8.1.4から標準搭載されたネイティブインポートウィザードを使用することです。この機能を使うと、vCenterやESXiサーバーに直接接続し、数回のクリックでVMをインポートできます。

以下に、最も推奨されるインポート機能を使った移行手順を解説します。

1.VMware Toolsのアンインストール:移行元のvSphere環境での作業

移行後のドライバの競合を防ぐため、vSphere上で対象のVMを起動し、インストールされている「VMware Tools」をアンインストールしてからVMをシャットダウンしてください。

確認方法: VMをシャットダウンする前に、ゲストOS(WindowsのコントロールパネルやLinuxのパッケージマネージャ)のリストからVMware Toolsが完全に消えていることを確認します。

2.ProxmoxにESXi/vCenterをストレージとして追加:Proxmox Web GUIでの作業

ProxmoxのWeb GUIにログインし、画面左側のツリーから「データセンター(Datacenter)」を選択します。次に「ストレージ(Storage)」メニューを開き、「追加(Add)」>「ESXi」を選択してください。

接続先のvCenterまたはESXiのIPアドレス、管理者のユーザー名(例: root@vsphere.local)、パスワードを入力して保存します。

確認方法: 画面左側のリソースツリーに、追加したESXi/vCenterのアイコンが表示され、クリックすると対象サーバー上のVM一覧が表示されることを確認します。

3.VMのインポートを実行:ネットワークとディスクのマッピング

追加したESXiストレージのパネルから、移行したいVMを選択し、上部の「インポート(Import)」ボタンをクリックします。

表示されるウィザードで、VMを配置するProxmoxのターゲットノード、ストレージ先、およびネットワークブリッジをProxmox環境に合わせてマッピングし、「インポート」を開始します。

確認方法: 画面下部の「タスク(Tasks)」ログでインポート状況が進行し、最終的にステータスが「OK」となり、対象ノードの下に新しいVMが作成されたことを確認します。

4.起動とゲストエージェントの導入:事後作業

新しく作成されたVMを選択して「起動(Start)」をクリックします。OSが無事に立ち上がったら、Proxmox環境に最適化させるため、ゲストOS内に「QEMU Guest Agent」をインストールしてください(Windowsの場合はvirtioドライバも必要になることがあります)。

確認方法: ProxmoxのWeb GUIで該当VMの「サマリー(Summary)」タブを開き、「IP」の項目に仮想マシンのIPアドレスが正常に取得・表示されていれば完了です。

ご使用のProxmoxのバージョンが古い場合や、無料版ESXiでAPIアクセスが制限されている環境では、この機能が使えない場合があります。

HPE Zerto ソフトウェア v10.9.10 – Microsoft Azure GPv2 ストレージのコスト最適化

Microsoftは、Azure General Purpose v1 (GPv1) ストレージアカウントの提供を終了し、Azure Storageの最新標準としてGeneral Purpose v2 (GPv2) に置き換えます。GPv2は、GPv1と同じ中核的なストレージサービスをサポートするとともに、ホット、クール、アーカイブの各アクセスタイヤー、ライフサイクル管理、不変のBlobストレージ、Event Gridとの統合、さらに高度な冗長性オプションなどの重要な機能を追加しています。

マイクロソフトは、残存するGPv1アカウントは廃止前にアップグレードする必要があると表明しており、移行されていないアカウントはGPv2へ自動的に移行されることになります。これにより、組織が事前に計画を立てていない場合、予期せぬ課金変更が生じる可能性があります。お客様にとっての最善の方法は、早期にGPv1アカウントを特定し、ワークロードや価格への影響を評価した上で、適切なGPv2構成を選択し、計画的な移行を完了させることです。これにより、運用とコストの管理を維持しつつ、最新のAzure Storage機能を活用できるようになります。

HPE Zerto ユーザは GPv2 に対応するために特別な措置を講じる必要はありませんが、HPE は GPv2 ストレージ向けに HPE Zerto に新たなストレージ最適化機能を導入しました。HPE Zerto ユーザーがアカウントを GPv1 から GPv2 にアップグレードする際、v10.9.10 に実装されたこれらのストレージ最適化機能により、コスト増加が抑制されます。

SaaSバックアップについて

SaaSサプライチェーン攻撃とは何ですか?

これは、自社ネットワークに侵入するのではなく、信頼されているサードパーティのSaaSアプリやその認証情報を悪用して、データにアクセスする攻撃です。アプリはすでに正当なアクセス権を持っているため、攻撃者は自社のネットワーク境界に接触したり、多要素認証(MFA)をトリガーしたりすることなく、そのアクセス権を引き継ぐことができます。

なぜSaaSバックアッププラットフォームが標的となるのでしょうか?

SaaSバックアップ製品は、スケジュールに従ってデータを取得できるように、お客様の環境に対する常時有効な、高度な権限を持つ認証情報を保持しています。ベンダー自身のインフラが侵害された場合、その信頼関係は、バックアップ対象となっているすべての顧客テナントへの直接的な侵入経路となってしまいます。

IaaSバックアップとSaaSバックアップの違いは何ですか?

N2WSのようなIaaSバックアッププラットフォームは、ベンダーのクラウドではなく、お客様のクラウドアカウント内で動作します。ベンダーがホストするインフラも、盗まれる可能性のある永続的なサードパーティの認証情報も存在しないため、ベンダーが侵害されても、顧客全体に波及する被害は発生しません。

バックアップベンダーが別のアカウントにコピーを保管している場合、それはエアギャップと言えるでしょうか?

一部のみです。同じクラウド内の別のアカウントやサブスクリプションは、論理的な分離に過ぎません。依然として同じプロバイダーと制御プレーンを共有しており、ベンダーとお客様のテナントとの間の信頼関係が侵害された場合、そのコピーにもアクセス可能になります。真のエアギャップとは、コピーを完全に別のクラウドに配置することです。

エアギャップバックアップについて

不変バックアップとエアギャップバックアップは同じものですか?

いいえ。不変バックアップは、保存期間中は変更や削除ができません。一方、エアギャップバックアップは、ネットワーク経由で一切アクセスできません。これらは相互に補完し合うものであり、最も強固な構成では両方を併用します。注:不変=イミュータブル

クラウドバックアップをエアギャップ化することはできますか?

はい。コピーを別のアカウントまたはサブスクリプションに分離し、ネットワークおよび認証情報によるアクセスをブロックし、バックアップの書き込み時のみ接続を開きます。この「同一クラウド内での隔離」が一般的なアプローチですが、N2Wでは、コピーが同じプロバイダーとコントロールプレーンを共有しているため、これを「部分的なギャップ」とみなしています。真のエアギャップを実現するには、コピーを完全に別のクラウドに配置し、別のプロバイダー、別の認証情報、別のコントロールプレーンの背後に置く必要があります。これは、クラウドにおいて物理的なエアギャップに最も近い状態と言えます。N2Wはこの手法を採用しており、クラウド間(AWSからWasabiやAzureへ)でバックアップをコピーし、お客様が所有するストレージに保存することで、ほぼ瞬時の復旧を実現しています。

論理的なエアギャップを備えた保管庫とは何ですか?

本番システムがその内容にアクセスしたり削除したりできないよう、隔離・ロック・暗号化されつつ、復旧時には利用可能な状態を維持するバックアップ・ヴォールトのことです。AWS Backupはこれをマネージド機能として提供しており、別のアカウントと不変ストレージを使用することで同様の隔離環境を構築することも可能です。ただし、これらはすべて単一のクラウド内に存在するため、N2WSはこれを真のエアギャップではなく、強力な論理的ギャップと見なしています。真のエアギャップを実現するには、コピーが保護対象のクラウドの外に出る必要があります。

エアギャップはランサムウェアを阻止しますか?

ランサムウェアがそのコピーに到達するのを阻止します。これこそがエアギャップの真の目的です。現在、ランサムウェアはバックアップを直接標的としています(Veeamによると、2025年には被害者の89%がバックアップを標的にされました)。そのため、攻撃者が手を付けられない隔離されたコピーがあるかどうかが、復旧できるか、身代金を支払うかの分かれ目となることが多いのです。

物理的なエアギャップと論理的なエアギャップ、クラウドにはどちらが適しているか?

クラウドの場合、物理テープは避けるべきです。確かにオフラインですが、復元には時間がかかり、管理コストもかかります。クラウドベースのエアギャップなら、隔離性を確保しつつ高速な復元が可能です。ただし、単一のクラウド内での隔離は部分的なエアギャップに過ぎないことを覚えておいてください。最も強力なクラウドエアギャップはクロスクラウド、つまり別のプロバイダーにコピーを置くことであり、これによりテープと同様の隔離性を維持しつつ、復元におけるパフォーマンスの低下を回避できます。


エアギャップは、単に2つ目のバックアップコピーを保持することとどう違うのでしょうか?

同じアカウント内にあり、同じ認証情報でオンライン状態の2つ目のコピーは、オリジナルと共に削除される可能性があります。エアギャップは隔離性を追加します。つまり、別のアカウントを使用し、アクセスを遮断することで、その追加のコピーは実際に攻撃者の手の届かない場所にあるのです。

エアギャップバックアップはどのくらいの頻度で更新すべきでしょうか?

必要なときに隔離されたコピーが最新の状態であるように、十分な頻度で更新する必要があります。あらゆるエアギャップにおける課題は、隔離によってコピーの更新頻度が低下してしまうことです。クラウドではこのギャップを埋めることができます。コピーを自動化することで、攻撃が発生した時点で既に古くなっている週次スナップショットではなく、常に最新かつ隔離されたバージョンが待機している状態を維持できるのです。

GCP Cloud バックアップについて

Google Cloud では自動的にバックアップが行われますか?

いいえ、設定を行うまでは行われません。また、「設定」の意味はサービスによって異なります。Compute Engine のディスクには、スナップショットのスケジュールまたはその他のバックアップ設定を関連付ける必要があります。Cloud SQL の自動バックアップは、インスタンスの作成時に設定されます。Backup and DR では、デフォルトのバックアッププランを設定しておけば、新しいリソースを自動的に保護できます。

Google Cloudのスナップショットは自分のプロジェクトに保存されますか?

Persistent Diskのスナップショットはプロジェクトリソースであり、スナップショットデータは設定した場所に保存されます。Backup and DRは、Googleが管理する隔離されたバックアップ・ヴォールト・ストレージを使用します。ヴォールト自体はGoogle Cloudプロジェクト内に作成され、IAMを通じて管理されます。

Google Cloudのバックアップは攻撃者によって削除される可能性がありますか?

Persistent Diskのスナップショットは、適切なIAM権限を持つユーザーであれば誰でも削除できます。Backup and DRのVault内のバックアップは、Vaultの作成時に設定され、1日から99年の範囲で指定される、Vaultに適用される最低保持期間が満了するまでは削除できません。

Google Cloud におけるスナップショットとバックアップの違いは何ですか?

標準的な Persistent Disk スナップショットは、プロジェクト内に保存されるディスクの特定時点のコピーであり、保存期間の強制はありません。一方、「Backup and DR」におけるバックアップとは、Vault 内に保存される管理されたコピーであり、保存期間ポリシーが強制され、サポート対象のデータベースに対してアプリケーション認識機能を備え、独自のカタログを持っています。

「バックアップおよびDRサービス」を利用する場合、サードパーティ製ツールは必要ですか?

必ずしもそうとは限りません。ワークロードのカバー範囲、保存期間、分離性、運用要件を満たすのであれば、Google Cloudのネイティブサービスで十分である可能性があります。GCP、AWS、Azureを横断した統合的なバックアップ管理や、異なるストレージ/制御モデルなどの機能が必要な場合に、サードパーティ製プラットフォームの活用がより重要になります。

N2WS v5.0では、N2WSプラットフォームにGoogle Cloudのサポートが追加され、ソブリンクラウドの対応範囲が拡大され、クロスクラウド復旧が簡素化され、組織がバックアップの保護と保存期間をより細かく制御できるようになりました。

MySQLのバックアップのためのヒント

バイナリログを用いた特定時点への復旧(PITR)の実装:特定時点への復旧(PITR)を可能にするため、バイナリログを定期的にアーカイブし、安全に保管してください。これをフルバックアップ戦略と組み合わせることで、データベースを特定の時点に復元できます。

データベースのパーティショニングを活用してバックアップを高速化:mysqldump のような論理バックアップや MySQL Workbench などのツールは、大規模な単一テーブルよりも、小さなパーティションをより効率的に処理します。

サーバーレベルで圧縮を有効にする:ページ圧縮機能を備えた InnoDB テーブルなどの圧縮ストレージエンジンを使用するように MySQL を設定します。これにより、バックアッププロセス中に追加の手順を必要とせずに、バックアップのサイズを縮小し、ストレージコストを削減できます。

負荷管理のために専用のバックアップサーバーを使用する:スレーブサーバーへのMySQLレプリケーションを設定します。レプリカ上でバックアップを実行することで、リソースの競合を最小限に抑え、本番環境のプライマリデータベースへの影響をゼロにすることができます。

スケーラビリティのためにクラウドネイティブなバックアップソリューションを採用する:AWSやAzureなどのクラウドサービスと緊密に統合された、クラウドベースのバックアップサービスを利用します。これらのサービスは、速度とコスト効率に最適化されており、強化された災害復旧オプションを提供します。

バックアップ・プロバイダのストレージがフェイルしたら;バックアップ・データの保存先を管理しよう

ベンダーロックインはもはや過去のものとなりました。今日のサービスプロバイダにとって、コスト削減やより充実したサポートの確保、あるいは市場で優れた製品を見つけ出そうと決意すれば、代替ソリューションを見つけるのは極めて容易です。MSPは、顧客のためのバックアップおよび災害復旧(BDR)戦略を策定する際にも、同様の考え方を適用すべきです。

市場には数え切れないほどのBDRベンダーが存在しているように見えるかもしれませんが、実際にはそうではありません。たとえ市場が飽和状態にあると信じているとしても(私はこの前提には断固として反対しますが)、BDRソリューションはすべて同じというわけではありません。この分野のベンダーは類似した製品を提供していますが、そこには違いがあります。

そして、そうした違いは重要です。サービスプロバイダにとっての課題は、適切な機能を適切な価格で提供するバックアップソリューションを見つけることです。例えば、契約によるロックインはありませんか?評価中のベンダーは24時間365日のサポートを提供していますか?データ復旧についてはどうでしょうか?イメージバックアップから、個々のファイルやフォルダだけでなく、システム全体を復元することはできますか?そして最後に、データのバックアップ先として、希望するパブリッククラウドストレージプロバイダーを自由に選択できますか?

バックアップにおけるパブリッククラウドストレージのメリット

最後の点について少し触れたいと思います。これは、Climb Cloud Backup(CCB)が、今日の市場においてサービスプロバイダ向けの最高のマネージド・バックアップ・ソフトウェアであると考える多くの理由の一つだからです。

簡単に言えば、Climb Cloud Backup(CCB)は「BYOS(Bring-Your-Own-Storage)」の原則を採用しています。つまり、サービスプロバイダは独自のストレージソリューションに縛られることなく、AWS Amazon S3、Microsoft Azure Blob Storage、Wasabiなど、多種多様なサードパーティ製クラウドストレージリソースから自由に選択できるのです。クラウドストレージとバックアップソフトウェアを切り離すことで、Climb Cloud Backup(CCB)はサービスプロバイダがバックアップの保存先を自由に制御できるようにします。これにより、クラウドバックアップストレージの選択肢において自由度が高まります。

BYOSがサービスプロバイダに提供するこの柔軟性により、長期的に見て顧客にとってより良い判断を下すことが可能になります。あるクラウドストレージプロバイダーが競合他社よりも優れた価格設定や機能セットを提供している場合、サービスプロバイダは簡単に切り替えを行うことができます。バックアップソフトウェアがクラウドストレージと紐付けられているという理由だけで、顧客が特定のプロバイダーに縛られることはありません。しかし、多くの場合、クラウドベースのストレージだけでは不十分です。

ローカルバックアップの重要性は依然として高い

もちろん、速度とセキュリティは、データをローカルに保存する主な利点の一部です。Climb Cloud Backup(CCB)を利用すれば、サービスプロバイダは、ネットワーク接続ストレージ(NAS)デバイスやネットワーク共有など、ローカルストレージオプションに顧客データをバックアップできます。これにより、サービスプロバイダにはさらに大きな自由度がもたらされます。繰り返しになりますが、サービスプロバイダは特定の保存場所を強制されることなく、顧客データをローカルで保存する場所を自由に選択できます。

しかし、サービスプロバイダはクラウドとローカルストレージのどちらか一方を選ばなければならないわけではありません。Climb Cloud Backup(CCB)を使用して顧客データをバックアップする際、サービスプロバイダはハイブリッド方式を選択することも可能です。これは、多くのサービスプロバイダが実践している「3-2-1バックアップルール」に従う場合に、当然ながら非常に役立ちます。カスタマイズは顧客満足度の向上にもつながり、ひいては貴社の収益増加にも寄与します。絶えず変化し続けるIT脅威の環境において、顧客のためにBDR戦略をカスタマイズすることは、顧客を保護するための鍵であることに疑いの余地はありません。

選択可能なBDRソリューションは数多く存在します。それならば、顧客のためにより良い意思決定を行うために必要な自由度を提供しないソリューションに、なぜ妥協する必要があるのでしょうか?

Veeam V13.1 での有益な機能:Veeamプラグイン用のテープへのバックアップ

13.1で有益な機能の1つにVeeamプラグイン用のテープへのバックアップがあります。

この機能で多くの人を喜ばせることができたのは間違いありません。プラグインが登場して以来、最も要望の多かった機能の一つでしたから プラグイン(Oracle RMAN、SAP HANA、Oracle上のSAP、MaxDB上のSAP、SQL、IBM DB2用)により、バックアップ管理者はデータベース管理者にバックアップ作業を委任できるようになります。データベース管理者は自分たちのツールに精通しており、RMANやBackintなどを使用したいと考えています。

バックアップ管理者は、保存期間の管理、コンプライアンス対応、災害復旧(DR)に専念すればよいのです。Veeamのエンタープライズアプリ向けプラグインは、まさにこのために開発されました。バックアップ管理者とデータベース管理者が共に満足できる、このような共生関係を築くためです。そして今、バックアップ管理者は保存期間の管理、特にテープを用いた長期保存を処理できるようになりました。

詳細は:https://helpcenter.veeam.com/docs/vbr/userguide/plugins_backup_to_tape.html?ver=13

Veeam v13.1におけるトップ10機能の10/10:Immutable Vault Archive

長期的なリテンションには、セキュリティ、コンプライアンス、コストの三つのバランスを常に必要としてきました。

Veeam v13.1の主要な強化の一つはImmutable Vault Archiveです。

長期的なデータ保持を目的に設計されたVault Archiveは、完全管理された不変のクラウドアーカイブストレージを提供し、組織が重要なバックアップデータを保護しつつストレージコストを最適化するのに役立ちます。

自動化されたライフサイクル管理と組み込みの不変性により、組織は運用の複雑さを加えることなく、コンプライアンス、規制、ビジネス要件に対する安全なリテンション戦略を維持できます。

サイバーレジリエンス戦略を強化したい企業にとって、長期的な保護は効率性を犠牲にする必要はありません。

Amazon EC2 と S3 の比較

Amazon EC2 と S3 の類似点と相違点の比較

Amazon EC2 はクラウドベースのサーバーにアクセスするためのインスタンスとして機能するのに対し、Amazon S3 はデータの保存に使用されます。しかし、業務によっては両方が必要になる場合もあります。

次のようなケースでは、間違いなく両方を活用することになるでしょう:

  • クラウド上でアプリケーションを実行するために Amazon EC2 を使用する場合、静的データを保存する必要があります。簡単かつ拡張性の高いストレージを備えた Amazon S3 は、Web サイトのアセット、ログ、データセット、メディアなどを保存する場所となります。
  • EC2 のファイルやアプリケーションデータのバックアップ先として S3 を設定する。
  • S3 バケットは、EC2 インスタンス間、あるいはクラウドとオンプレミス環境で稼働しているシステム間など、データを移動させる際にも役立ちます。

ただし、EC2とS3はあらゆる状況に等しく適しているわけではありません。S3は頻繁に更新されるオブジェクトを問題なく処理し、強力な「書き込み後の読み取り一貫性」を提供しますが、ブロックストレージやデータベース、ファイルシステムのセマンティクスを提供するために設計されたものではありません。そのため、サーバーサイドのセッションストレージやEC2のブートボリュームといった用途には使用できません。

S3バケットのバックアップは、そのバケット内のデータのみを保護するものであり、EC2インスタンスのEBSボリュームや一時的なインスタンスストアには影響しません。そのため、EC2のワークロードには、S3にたまたま保存されているデータだけでなく、ボリューム、マシンイメージ、および構成もカバーする独自のバックアップ戦略が必要です。

結論:

EC2とS3は、AWSエコシステムにおいてそれぞれ異なる役割を果たしています。EC2は、ウェブサイトやビジネスソフトウェアからデータベース、機械学習ワークロードに至るまで、アプリケーションを実行するためのスケーラブルなコンピューティング能力を提供します。一方、S3はまったく異なる役割を担っています。S3は、ブロックストレージやファイルストレージよりもはるかに低コストで、バックアップ、アーカイブ、ログなど、保管はするがめったに参照しないような膨大な量のデータを保存するために設計されています。

どちらが必要かは、用途によって異なります。処理能力が必要な場合は EC2、耐久性の高いストレージが必要な場合は S3 となります。ほとんどのアーキテクチャでは、両方が使用されています。この組み合わせが「ハイブリッドアーキテクチャ」と見なされるのは、オンプレミスシステムや AWS 以外の環境にも及ぶ場合に限られます。2 つの AWS サービスが連携しているだけでは、それだけではハイブリッドとは見なされません。

Veeam v13.1におけるトップ10機能の9/10:Snap Scale

エンタープライズ規模では、大規模データベースの保護には異なるアプローチが必要です。従来のバックアップ方法は、データベースが数百テラバイトに達し、バックアップウィンドウの対応がますます困難になると苦戦することもあります。

Veeam v13.1で最もエキサイティングな革新の一つがSnap Scaleです。


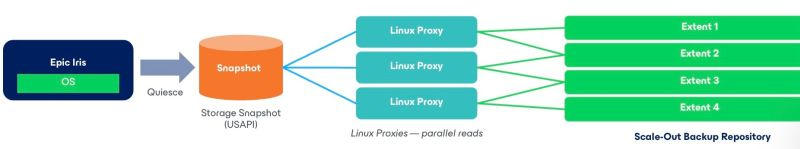
次世代の超大規模データベース環境向けに設計されたSnap Scaleは、実用的なバックアップウィンドウを維持しつつ100+TBのデータベースを扱う新しい保護エンジンを導入します。

深層ストレージアレイスナップショット統合を活用することで、Snap Scaleはデータベースのワークロードからストレージ層へと重い運用をシフトし、本番システムへの負荷を軽減します。

Epic Irisが最初のサポートワークロードであることから、この機能はVeeamが最大かつ最も重要なエンタープライズアプリケーションの保護に引き続き注力していることを示しています。

大規模なデータベースを運用する組織にとって、Snap Scaleはスケーラビリティの向上、より厳格なRPO、そしてデータ保護がビジネスの成長に追いつくという自信をもたらします。

注:Epic IRIS: 医療用電子カルテ(EHR)システム大手であるEpic Systems社が、基幹データベースとして採用しているInterSystems社のハイパフォーマンス・データベースプラットフォーム「InterSystems IRIS(または IRIS for Health)」の組み合わせ

Veeam v13.1におけるトップ10機能の7/10:

すべての重要なワークロードが従来のバックアップモデルに適合するわけではありません。組織は依然としてカスタムアプリケーション、インフラプラットフォーム、レガシーシステム、そして独自のバックアップデータを生成する専門的なワークロードに依存しています。


Veeam v13.1の際立った強化点の一つが、アプリケーションバックアップリポジトリ(ABR)です。

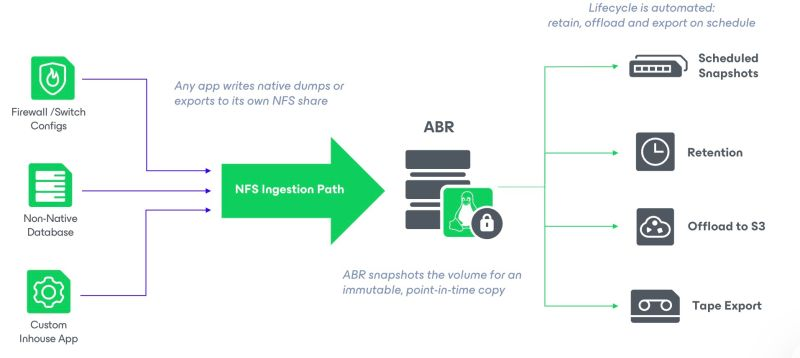
ABRは、Veeamが管理していないアプリケーションでも、アプリケーションがバックアップデータを直接書き込める、ユニバーサルで不変のNFSベースのストレージパスを提供します。

違いは、Veeam がリポジトリのライフサイクルを管理していることです。ストレージスナップショットを取得し、保持ポリシーを適用することで、組織は初期のアプリケーション生成バックアップを超えた追加の保護、ガバナンス、バックアップ後の機能を得ることができます。

これにより、ネットワーク構成のエクスポート、ファイアウォールバックアップ、カスタムアプリケーションダンプ、レガシープラットフォーム、専門システムなど、より広範なデータソースにサイバー耐性が拡大されます。

ABRは、従来のバックアップワークロードだけでなく、ゼロトラストのデータ保護をより広い企業エコシステムにも広げる手助けをしています。

Veeam v13.1におけるトップ10機能の6/10:ポスト量子暗号(PQC)準備能力

サイバーセキュリティは、今日の脅威から防御することだけではありません。それは、迫り来る脅威に備えることです。

Veeam v13.1の先を見据えた改良点の一つが、ポスト量子暗号(PQC)準備能力です。

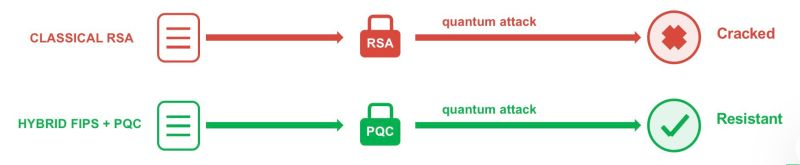
量子コンピューティングが進化し続ける中で、組織は「今回収めて後で復号する」攻撃のリスクを考慮しなければなりません。つまり、今日盗まれた暗号化データが将来的に復号される可能性があるのです。

Veeam v13.1は、FIPS検証済み暗号化手法と量子耐性プロトコルを組み合わせ、次世代暗号標準への準備体制を導入し、長期的なデータ資産の保護を支援します。

重要なデータ保持要件を持つ組織にとっては、今日のバックアップが将来にわたって信頼され続けることを確実にすることが重要です。

Veeam v13.1におけるトップ10機能の5/10:Linux Continuous Data Protection (CDP)

ミッションクリティカルなワークロードでは、従来のバックアップだけでは十分でない場合があります。秒単位が重要な場合、組織はデータ損失を最小限に抑える保護を必要としています。

Veeam v13.1の主要な強化の一つはLinux継続データ保護(CDP)です。

Linux CDPはLinuxワークロードに継続的な保護機能を拡張し、I/Oの変更を継続的に捕捉・複製することで、ほぼゼロのリカバリーポイント目標(RPO)を実現します。

これにより、予期せぬハードウェア故障、障害、現場レベルのインシデントから重要なアプリケーションを保護し、組織は復旧戦略に対してより高い自信を持てます。

重要なワークロードを稼働させるLinux多数環境にとって、これはサイバーのレジリエンスと可用性において大きな前進です。

Veeam v13.1におけるトップ10機能の4/10:Veeam Software Appliance(VSA)を基盤に新たな運用機能

最高のプラットフォームの強化は必ずしも新機能ではありません。時には、日常業務を簡素化する改善点であることもあります。

Veeam v13.1の強化の一つは、Veeam Software Appliance(VSA)を基盤に新たな運用機能を追加した点です。

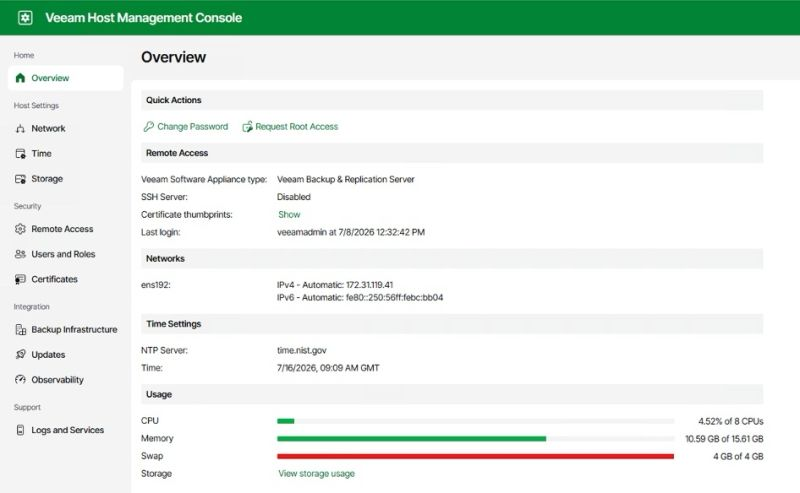
内蔵するヘルス監視機能により、CPU、メモリ、ストレージのリアルタイム可視化が可能となり、インストール後のファイバーチャネルやiSCSIストレージ拡張のサポートにより、アプライアンスを再展開せずにスケールしやすくなります。

VSAのデフォルトで安全に機能するLinux基盤と組み合わせることで、これらの強化は運用上のオーバーヘッドを削減し、企業バックアップチームにとってDay 2の管理を大幅に容易にします。

Veeam v13.1におけるトップ10機能の3/10:Veeam Intelligence Actions

AIは質問に答えるだけではないはずです。これにより、運営上の負担を軽減しつつ、管理者が管理権を握れるようになるはずです。

Veeam v13.1で最もエキサイティングな革新の一つがVeeam Intelligence Actionsです。

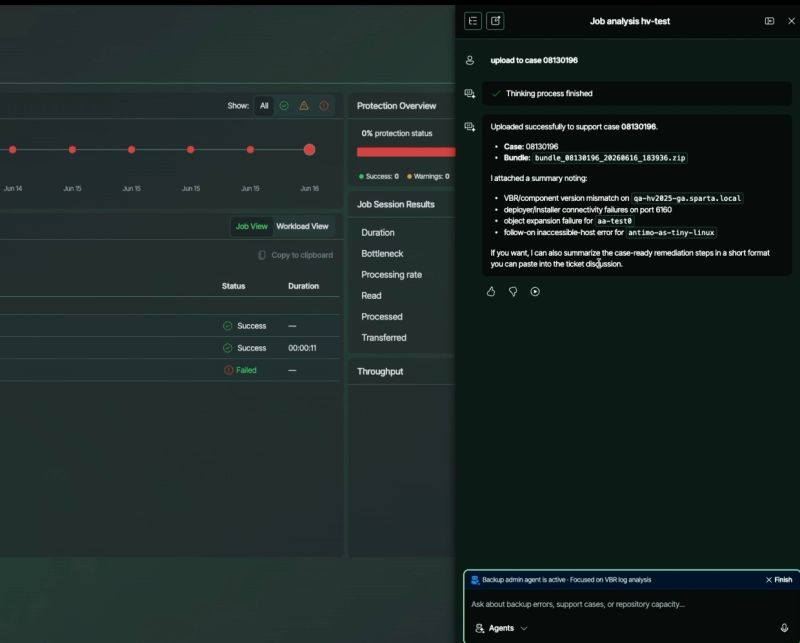
AIは会話型アシスタントを超え、問題の調査、リアルタイムのジョブログやシステムテレメトリの分析、改善ステップの提案、承認された対応の実行を可能にします。

重要な違いはコントロールです。すべての行動は管理者の承認を得ており、AIの速度と企業環境が求めるガバナンスや監督を組み合わせています。

バックアップチームにとっては、トラブルシューティングの迅速化、運用上のオーバーヘッドの削減、そして戦略的優先事項により多くの時間を割けることを意味します。

Veeam v13.1におけるトップ10機能の2/10:Native Proxmox VE Replication

現代のデータ保護は選択の鍵です。組織が新しいプラットフォームを導入するにつれて、エンタープライズレベルのレジリエンスも求められます。

Veeam Software v13.1で特に注目すべき追加要素の一つがNative Proxmox VE Replicationです。

ネイティブのハイパーバイザーであるChanged Block Tracking(CBT)を基盤とし、Proxmoxホスト、クラスター、さらにはクロスストレージ対応のデータセンター間での効率的なレプリケーション、迅速なリカバリー、シームレスな移行を実現します。

その結果、より高速なフェイルオーバー、より柔軟性、そしてハイパーバイザーロックインなしのエンタープライズクラスの保護が得られます。

もしProxmoxがインフラ戦略の一部であれば、これは検討する価値のある機能です。

Veeam v13.1におけるトップ10機能の1/10:Active Directory Forest Recovery自動化

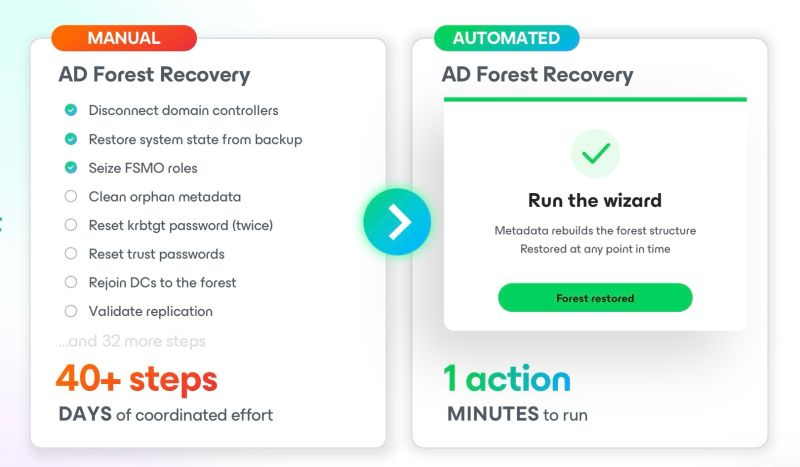
現代のサイバー攻撃では、アイデンティティが主な標的となっています。侵害後のActive Directoryフォレストの復旧は、従来複雑で手作業のプロセスであり、1分1秒が重要でした。

Veeam v13.1で追加された注目機能の一つは、Active Directory Forest Recoveryの自動化です。

Active Directory全体のフォレストをガイド付きで自動化したワークフローを提供し、シングルドメインおよびマルチドメイン環境の両方でフォレストのメタデータとリカバリーシーケンスをインテリジェントに処理します。

その結果、組織が最も必要とするときにより速く、予測可能な回復が実現し、ダウンタイムの削減と事業の回復加速に寄与します。

サイバーレジリエンス、身元保護、復旧計画を担当しているなら、この機能は検討する価値があります。

Veeam Data Cloud for Salesforce はSalesforce専用に設計されたBaaSプラットフォーム

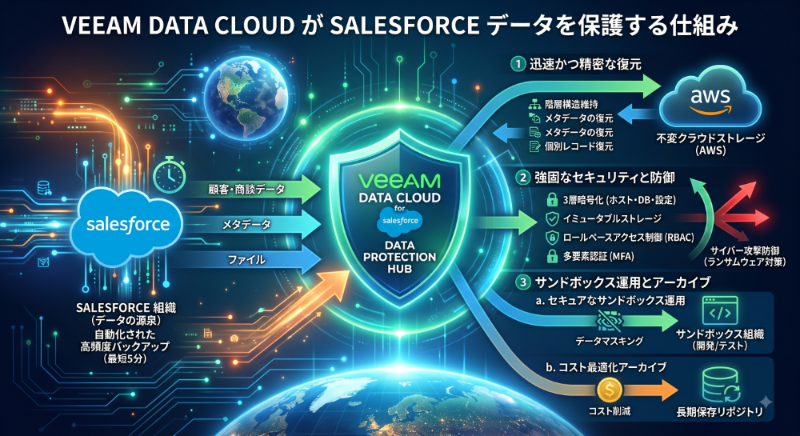
Veeam Data Cloud for Salesforce は、Salesforce専用に設計されたBaaSプラットフォームであり、データの保護、セキュリティ確保、そして迅速な復元を包括的に提供します。

どのようにSalesforceデータを保護・管理できるのか、その主な機能と特徴は:

1. 自動化された高頻度バックアップ

  • 最短5分ごとのバックアップ: スケジュールに合わせて完全にカスタマイズ可能な自動バックアップを提供します。追加費用なしで5分ごとのバックアップを設定できるため、万が一の障害時でもデータ消失(RPO)を最小限に抑えられます。
  • 無制限のストレージ: 予測可能な価格体系の中に無制限のクラウドストレージが含まれており、容量やコストを気にすることなく長期的なデータ保全が可能です。

2. 迅速かつきめ細かい復元(リカバリ)

  • 階層構造の維持: レコードやメタデータ、ファイルを復元する際、Salesforce特有の複雑な親子関係(階層)を維持したまま正確にリストアできます。
  • きめ細かい比較と選択: 過去のバックアップと現在のデータを比較し、変更点や削除された項目だけを特定してピンポイントで復元することが可能です。

3. 強固なセキュリティとアクセス制御

  • 多層的な暗号化: ホスト、データベース、設定レベルでの暗号化という3層のセキュリティを備えています。また、AWS BYOK(Bring Your Own Key:顧客管理キーの持ち込み)にも対応し、特定のフィールドやファイルタイプの暗号化も可能です。
  • 厳格な認証と権限管理: RBAC(ロールベースアクセス制御)、MFA(多要素認証)、SSO(シングルサインオン)によってアクセスを制御し、内部の不正操作や外部の脅威からデータを守ります。
  • サイバーレジリエンス: 論理的エアギャップやイミュータブル(不変)ストレージを採用しており、ランサムウェアなどによるデータの改ざんや破壊を防ぎます。

4. セキュアなサンドボックス運用(シーディングとマスキング)

  • 安全なテスト環境の構築: 開発やテスト、トレーニングのために、本番環境の最新データをサンドボックス(テスト環境)へ簡単にコピー(シーディング)できます。
  • データマスキング: サンドボックスへデータを移行する際、顧客の個人情報などの機密データをマスキングして秘匿化できるため、開発環境におけるデータ漏洩リスクを排除できます。

5. データアーカイブによるコストと容量の最適化

  • ストレージ制限の回避: Salesforceのストレージ容量は高額になりがちですが、古いデータや使用頻度の低いデータを自動的にバックアップリポジトリへアーカイブ(移動)するポリシーを設定できます。
  • シームレスな復元: アーカイブされたデータはSalesforce上の容量を消費しませんが、完全なデータ構造は維持されます。監査等で必要になった場合は、数回のクリックで本番環境へ迅速に復元できます。

6. マルチ組織の一元管理

複数のSalesforce組織(環境)を運用している場合でも、すべてのデータ、メタデータ、ファイルを単一の統合コンソールで一元的に保護・管理・監視することができます。

結論:

Veeam Data Cloudは「誤操作や障害への備え(バックアップと復元)」「サイバー攻撃や情報漏洩からの防御(セキュリティとマスキング)」「運用コストの最適化(アーカイブ)」という多角的なアプローチで、企業の貴重なSalesforceデータを保護します。

大学・教育機関におけるClimb Cloud Backup for Microsoft 365活用のメリット

1. 柔軟なバックアップ先とコストの最適化

大学では、大量の教職員や学生のデータ(Exchangeメール、OneDrive、SharePoint、Teams)を長期保管する必要があります。Climb Cloud Backup(CCB)は、Amazon S3、Microsoft Azure、Wasabiなど、任意のS3互換クラウドストレージをバックアップ先として選択できます。そのため、容量単価の安いストレージ(Azure Archive BlobやAmazon S3 GlacierやWasabiなど)と組み合わせることで、ストレージコストを大幅に抑えることが可能です。

2. アカウントの増減に対する自動化

毎年、新入生の入学や卒業生の離籍など、大学では膨大な数のアカウントの入れ替わりが発生します。CCBの自動化機能により「新しいユーザを検出してバックアップ対象に追加する」「離籍したユーザーのデータを自動的にアーカイブする」といった運用が可能になり、ライセンスコストの削減とIT管理者の負担軽減に繋がります。

3. Microsoftの「責任共有モデル」への対応

Microsoft 365のデータはクラウド上にありますが、データ自体の保護(誤削除、ランサムウェア被害、内部不正からの復旧)はユーザー側の責任となります(責任共有モデル)。CCBを導入することで、標準機能のごみ箱(通常90日で完全削除される)ではカバーしきれない長期間のデータ保護と、確実なデータ復旧が保証されます。