CCB(Climb Cloud Backup)

Bring Your Own Storage (BYOS)とは

Bring Your Own Storage (BYOS)とは、ソフトウェアやクラウドサービスを利用する際に、サービス提供者が用意したストレージを使うのではなく、ユーザ自身が契約・管理している外部ストレージ(AWS S3やAzure Blob Storage, Wasabiなど)を接続して利用する仕組みのことです。

このアプローチには、主に以下のようなメリットがあります。

    • データの完全な管理と所有: サービスを解約したり移行したりした後も、データは自社の環境にそのまま残ります。
    • セキュリティとコンプライアンス: 社内の厳しいセキュリティ基準やデータ保管のコンプライアンス要件に合わせやすくなります。
    • コスト最適化: すでに大容量プランを契約しているクラウドベンダーのボリュームディスカウントを利用したり、不要なストレージ代の二重払いを防ぐことができます。
    • データ活用の柔軟性: ログやバックアップデータが自社環境にあるため、AI分析など他のツールとの連携が容易になります。 

一般的には、Microsoft AzureのAIサービス やクラウドバックアップツール、各種エンタープライズ向けクラウドサービスなどで採用されています。

Climb Cloud Backup for Microsoft 365とClimb Cloud Backup for Google WorkspaceはBring Your Own Storage (BYOS)アプローチを作用しています。

Climb Cloud Backup & Securityには、ARM搭載デバイス向けの新しいWindows用エージェントが追加

このエージェントは以下に対応しています:

  • リモートインストール
  • ディスクレベルのバックアップと復旧
  • ファイル単位のバックアップと復元
  • 起動用メディアを使用したバックアップと復元
  • マルウェア対策
  • 自己防衛
  • リモート管理
  • サイバースクリプティング


対応プラットフォーム:

  • Windows 11 on ARM.
  • Windows Server 2025 and later ARM versions


起動可能なメディアによるディスクおよびファイルのバックアップと 復旧機能により、保護の範囲は基本的なエンドポイント環境を超えて広がります。 ARMベースのWindowsデバイスをより一貫して保護し、 標準的なOSレベルの復旧が利用できない場合でも、システムや選択したデータを復旧させることができます。

ユーザは、従来のx86 Windowsデスクトップ、Intelベースのサーバー、およびARMベースのモバイルワークステーションを同一環境内で運用している場合があります。「 Climb Cloud Backup & Security」を利用すれば、ARMデバイスを別個の運用プロセスに分割することなく、これらのワークロードを単一のコンソールから管理できます。

Climb Cloud Backupによる Office 365 バックアップ

一つ覚えておくべきことがあります。データの責任は、最終的にはお客様自身にあります。バックアップなしでクラウドを利用すると、データ損失、データ保持期間の不備、コンプライアンス違反のリスクを負うことになります。Climb Cloud Backup for Microsoft 365は、ローカルインフラを一切必要とせず、必要なすべてを保護するクラウド間バックアップ・アズ・ア・サービス(BaaS)により、これらのリスクを解消します。


提供内容: Climb Cloud Backup for M365は、Exchange Online、OneDrive、SharePoint、Teams、連絡先、カレンダーなど、Microsoft 365のすべての主要ワークロードをカバーします。

柔軟な復元: 個々のメールやカレンダーイベントをアイテム単位で復元したり、eDiscoveryの目的でメールボックス全体をPSTファイルにエクスポートしたりできます。

ポイント・イン・タイム復元: バージョン間のギャップを解消し、ダウンタイムを短縮するのに役立ちます。

不変ストレージ: バックアップは不変のWORMバケットに保存されるため、データの上書きや暗号化を防ぐことができます。

BYOSストレージ: Climb Cloud Backup の「Bring Your Own Storage」を利用すれば、お好みの主要パブリッククラウドプロバイダー(Amazon S3、Azure、Wasabi、またはBackblaze B2)を選択でき、隠れた費用やクラウドプロバイダーへのロックインを心配する必要はありません。

監視とアラート: バックアップの成功、スケジュール未実行、バックアップエラーに関するアラートを受信できます。すべてのユーザーのバックアップ状況について常に把握できます。

ライセンス: Climb Cloud Backupのライセンスは、ドメインごとにユーザー単位で購入します。各ライセンスには、メール(Exchange Online)、OneDrive、カレンダー、連絡先が含まれます。追加ライセンスを購入すると、同じテナントまたはドメイン内のすべてのユーザおよびサイトに対して、SharePointとMicrosoft Teamsがカバーされます。


Office 365 バックアップ完全ガイドは、Microsoft 365 データを保護するためのひとつの枠組みに過ぎませんが、その強靭性は実行にかかっています。バックアップの自動化、復元テスト、復旧ポイントの定期的な確認――これらはすべて、データへのアクセスと復元を確実にし、コンプライアンス要件を満たすために不可欠な手順です。

Climb Cloud Backup & Security 2026年3月・4月リリース (C26.03 / C26.04)

新機能:

Acronis Cyber Frame:早期アクセス(EAP)
バックアップ、ディザスタリカバリ、セキュリティ、RMM を統合したクラウドインフラサービスの提供が可能になりました。


🛡 Acronis MDR by Acronis TRU:グローバル提供開始
新たに、Acronis TRUが提供する24 時間 365 日の MDR サービスを提供開始。新しい SLA レポートウィジェットにより、初動、対応、解決までの時間を追跡が可能になりました。


🔒 カスタムユーザーロール
きめ細かな権限設定が可能なカスタムロールを作成することで、チームや顧客間での権限委任をより精緻に管理できます 。


🔎 EDR/XDR: 複数ワークロードのインシデントと個別提供項目
統合されたインシデントと、EDR および XDR 用の個別提供項目により、ワークロードにまたがる対応を迅速化します。


💾 バックアップ:パートナー単位のプランとその他の新機能
バックアッププランを顧客間で適用可能にし、アーカイブパスワードのローテーションを実施、Synology 経由での展開に対応し、Linux カーネル 6.16~6.19 をサポートします。


💻 ARMベースのWindows 対応
バックアップ、マルウェア対策、リモート管理、サイバースクリプティングにより、ARM ベースの Windows デバイスを保護します。


🌐 ディザスタリカバリ:ネットワーク分離と Windows Server 2025 対応
災害復旧時に、ネットワーク間のファイアウォールルールを活用し、Windows Server 2025 に対応します。


🛠 RMM:AI 支援リモートセッションとパートナー単位のインベントリ
AI によるセッション要約と推奨機能を活用し、ソフトウェアとハードウェアのインベントリをパートナー単位で管理できます。


✉ Microsoft 365 バックアップ:オンボーディングウィザードと Exchange Graph API のサポート
Microsoft 365 バックアップの設定を迅速化し、Frontline ライセンスの Exchange メールボックスを Graph API でバックアップ可能にします。

GoogleはどこまでGoogle Workspaceユーザのデータを保証しているか?

Google Workspaceにおけるデータの保証範囲は、主に「責任共有モデル(Shared Responsibility Model)」というクラウドの基本原則に基づいています。これは、「Googleがインフラやシステムの安全・稼働を保証し、ユーザ(企業や組織)がその中にあるデータ自体の管理に責任を持つ」という考え方です。

具体的にGoogleが「どこまで保証しているか」について、以下の4つの観点に分けて解説します。

1. サービスの稼働率(可用性)の保証:SLA

Googleは、Google Workspaceの主要サービス(Gmail、Google ドライブ、Google ドキュメント、Google Meetなど)において、月間稼働率 99.9% をサービス品質保証(SLA)として明記しています。

  • 未達成時の補償: 万が一、Google側のシステム障害などで月間の稼働率が99.9%を下回った場合、ダウンタイム(停止時間)の長さに応じて、翌月以降の利用料金の割引や無料利用日数の追加といった「サービス クレジット」の形で返金・補填が行われます。


2. データのプライバシーと所有権の保証

  • データの所有権: ユーザがGoogle Workspaceに保存したすべてのデータ(メール、ファイル、チャットなど)の所有権は、完全にユーザ(または契約組織)に帰属します。

  • 広告への不利用: 個人向けの無料Gmailとは異なり、GoogleがGoogle Workspaceのデータを広告目的でスキャンしたり利用したりすることは一切ないと明言されています。

  • 国際規格の順守: ISO/IEC 27001(情報セキュリティ)、27017(クラウドセキュリティ)、27018(プライバシー保護)、SOC 2/3、GDPRなど、世界基準の厳しいセキュリティ・プライバシー要件を満たしていることが第三者機関によって監査・保証されています。


3. セキュリティとデータ保護の保証

  • データの暗号化: データはデバイスとGoogleサーバー間の通信時(移行中)、およびGoogleのデータセンター内での保管時(保存時)の両方で高度に暗号化されます。

  • 脅威のブロック: GmailのAI防御機能により、スパム、フィッシング、マルウェアを含む疑わしいメールや添付ファイルの99.9%以上をユーザに届く前に自動ブロックします。

  • 情報漏洩対策(DLP): 上位プランでは、機密情報(マイナンバー、クレジットカード番号、特定の顧客データなど)が外部に共有されるのを自動的に検知・ブロックするデータ損失防止(DLP)機能が提供されています。


4. データ消失・バックアップに関する保証(注意点)

ここが最も重要なポイントですが、Googleは「ユーザ側の過失や悪意によるデータ消失」までは保証していません。

  • Googleが保証する範囲: Googleのデータセンター内ではデータが常に冗長化(複数の場所にリアルタイムで複製)されているため、Google側のハードウェア故障や災害によってデータが完全に消えるリスクに対しては極めて高い堅牢性を誇ります。

  • Googleが保証しない範囲(ユーザの責任): ユーザや管理者が「誤って削除してしまったデータ」「ランサムウェアなどのサイバー攻撃によって暗号化されたデータ」「退職者のアカウントを削除したことで消えたデータ」などは、Google側の責任としては復元されません。


【標準機能でのデータ救済措置】

  • ゴミ箱: ユーザが削除したアイテムは通常30日間ゴミ箱に保持され、その間は復元可能です。

  • 管理者による復元: ゴミ箱から完全に削除された後でも、管理者は最大25日以内であれば一部のデータを復元できます。


まとめ

Googleは「世界最高水準の安全なインフラ、99.9%のサービス稼働、そしてデータのプライバシー」を完全に保証しています。しかし、「ユーザの操作ミスやサイバー攻撃によるデータ損害からの自動的な100%復元」は保証の対象外となるため、企業が完全なデータ保全を目指す場合はClimb Cloud Backup(CCB) for GWSのようなサードパーティ製の外部バックアップツールの導入を検討するのが一般的です。

MSP360でのAzure Blob StorageとのObject lock設定について

MSP360(旧CloudBerry)でAzure Blob Storageを使用する場合、管理コンソールから直接Object Lock(不変ストレージ)の設定を完結させることはできません。
AWS S3やWasabiとは異なり、Azureの場合は「ストレージ側での手動設定」と「MSP360側での期間指定」の2段階の手順が必要です。

設定の全体的な流れ

    1. Azureポータルでの準備
        • コンテナーの作成: Object Lock(不変ストレージ)を利用するには、コンテナー作成時に「不変ストレージのサポートを有効にする」にチェックを入れる必要があります。既存のコンテナーで後から有効にすることはできません。
        • 保持ポリシーの設定: 作成したコンテナーの「不変オブジェクト ストレージ」設定から、保持期間を手動で構成します。
        • バージョニングの有効化: Object Lockを使用する場合、ストレージアカウントで「Blobのバージョン管理」が有効である必要があります。

    2. MSP360管理コンソールでの設定
        • ストレージ設定: MSP360の管理画面で対象のAzureストレージアカウントを登録または編集します。
        • 保持期間の指定: ストレージ設定内のObject Lockセクションで、Azure側で設定したものと同じ、あるいは整合性の取れた保持期間(Retention period)を指定します。 

重要な注意点

    • 新規バケット/コンテナーのみ: すでにデータが入っている既存のコンテナーに対して、後からObject Lockを有効にすることはできません。必ず新しいコンテナーを作成して設定してください。
    • バックアップ形式: この機能は、新しいバックアップ形式(New Backup Format)を使用するファイルベースまたはイメージベースのバックアッププラン、およびSQL Serverバックアップなどでサポートされています。
    • GFSとの併用: ストレージレベルのデフォルト設定だけでなく、GFS(祖父・父・子)サイクルごとに個別のロック期間を割り当てることも可能です。

Azure側の不変ストレージ設定の詳細については、MicrosoftのAzure Blob Storage の不変ストレージに関する公式ドキュメントも併せてご確認ください。
AWS S3とWasabi Cloud Strageに関するObect Lockに関してはこちらのブログを参照してください。

Endpoint Detection and Response (EDR)オプションについて

 Climb Cloud Backup & SecurityのEDR(Endpoint Detection and Response)オプション機能を紹介します。

顧客全体で生成 AI の使用状況を監視、制御、レポートする

主な機能内容は以下の3点に集約されます。

1. AI主導の迅速な検知と分析

高度化するサイバー攻撃に対し、AIを活用して攻撃の予兆や振る舞いを自動で検知・分析します。専門的な知識が必要なEDRの運用を簡素化し、攻撃の全体像(プロセスツリー)を可視化することで、迅速な調査と対応を可能にします。

2. 「防御・検知・復旧」の完全な統合

一般的なEDRが「検知と対応」に特化しているのに対し、アクロニスは「バックアップ・リカバリ」機能とEDRを1つのプラットフォームに統合しているのが最大の特徴です。

  • 攻撃のブロック: 未知のマルウェアを未然に防ぐ。

  • 迅速な復旧: 万が一侵害を受けても、バックアップからワンクリックで正常な状態へ復元し、ビジネス継続性を確保します。


3. サービス・プロバイダ向けの運用効率化

複数のセキュリティ製品を使い分ける手間を省き、単一のエージェントと管理コンソールで全ての顧客を保護できます。これにより、運用コスト(TCO)の削減と、セキュリティレベルの向上を両立させることが可能です。


このソリューションが解決する課題:

  • EDRを導入したいが、運用が複雑でコストが高い。

  • セキュリティ対策はしているが、攻撃を受けた後の「復旧」に不安がある。

  • 管理するツールが多すぎて、運用の負荷が増大している。


一言で言えば、これは「高度な検知機能と強力な復旧機能を一つにした、運用が簡単なセキュリティプラットフォーム」です。

Google Workspace向けベストバックアップソリューションに関する総括

なぜGoogle Workspaceのバックアップが必要なのでしょうか?

Googleは自社が提供するインフラストラクチャについてのみ責任を負い、データの保護についてはお客様ご自身の責任となります。Google Workspaceの包括的なバックアップ対策が講じられていない場合、データの損失、保存期間の不備、およびコンプライアンス上の問題が生じるリスクがあります。

ユーザは以下の事項について責任を負います:

  • データのバックアップ、復元、および可用性
  • 監査ログの透明性
  • セキュリティ:フィッシング対策

Google Workspaceのバックアップソリューションを選ぶ際、どのような点を確認すべきでしょうか?

  • 複数のテナントの管理は、どの程度簡単ですか?

  • バックアップには何が必要ですか?

  • どのような連携が必要ですか?

  • そのベンダーには、他にも有益な製品はありますか?

  • 追加のバックアップストレージオプション(BYOC、ホスト型ストレージ、またはその両方)はありますか?

  • 細かいレベルでの復元機能はサポートされていますか?

  • 彼らの料金体系はどのようなものですか?

  • ベンダーは長期契約のみを求めているのでしょうか?

Microsoft 365 データ保護における6つの重大なミス

Veeamによると、76%の企業がクラウド上でデータ損失を経験している一方で、半数の企業は、ファイルが大量に削除された場合、データを復元することは不可能だと考えている。これらは、Microsoft 365のデータ保護に関して組織が犯しがちな過ちである。


クラウドアプリケーションは、組織にさまざまなメリットをもたらします。特に、ビジネスに不可欠なファイルやサービスにどこからでもアクセスできるため、従業員はオフィスにいてもリモートワーク中でも、場所を問わず生産性を維持できます。しかし、クラウドを活用することは、バックアップやデータ保護に関する新たなミスやエラーを招く可能性もあります。


間違いその1:データ保護をMicrosoft 365の組み込みツールに依存すること

多くのITリーダーは、OneDrive、SharePoint、Exchange Onlineがデータを自動的に保護してくれると想定しています。60%が、Microsoft 365がファイルを自動的に保護していると信じています。しかし、実際はそうではありません。

Microsoft 365の責任分担モデルに基づくと、完全なデータバックアップは提供されません。組み込みの復元ツールは、削除されたファイルを30日から90日間保存した後に、完全に削除してしまいます。


間違いその2: ランサムウェア攻撃の脅威を無視する

ランサムウェアは企業にとって依然として大きな問題となっています。特に、サイバー犯罪者がデータを暗号化するだけでなく、身代金が支払われない場合は削除すると脅迫してくる場合です。管理者アカウントへのリモートからの不正アクセスは、リスクをさらに高めます。

残念ながら、Microsoft 365はクラウドデータに対する自動的なランサムウェア保護を提供しておらず、攻撃者が要求する身代金を支払わない場合、被害者は大量のファイル削除に直面することになります。そして、身代金を支払ったとしても、攻撃者がデータを削除してしまう可能性は依然として残っています。

Climb Cloud Backup (CCB)の時間制限のない自動バックアップ機能により、削除から数年経った後でもデータの復元が可能です。一方、CCBの不変バックアップは別のクラウドに保存されるため、ハッカーがファイルを完全に削除することはできず、ランサムウェア攻撃によるデータ削除から組織を保護します。


間違いその3:内部脅威に対する保護対策の不備

ITリーダーは、外部からのサイバーセキュリティ脅威に強く注力しています。しかし、危険はそれだけではありません。内部脅威は、外部からの脅威よりもデータにとってさらに大きなリスクとなり得ます。これは、管理者のミスによるデータ損失のような不注意なケースもあれば、不満を抱いた従業員が意図的にデータを消去するようなケースもあります。


間違いその4:データ保護規則への不遵守

クラウドアプリケーションはグローバルなエコシステムで稼働していますが、多くの企業は自社のデータ保護プロセスが現地の規制に準拠しているかどうかを確認していません。一方、Microsoftの組み込みツールには、プライバシー関連法規で要求される長期的なデータ保持機能が備わっておらず、組織が数百万ドル規模の罰金や訴訟リスクにさらされる可能性があります。

CCB for Microsoft 365は、GDPRへの準拠を確保し、HIPAAのデータ保護要件を満たし、クラウドデータに対するSOC 2準拠をサポートします。さらに、業界固有のニーズに合わせた柔軟な保存ポリシーも提供します。


間違いその5:バックアップを元のデータと同じクラウドに保存する

多くの企業は、OneDriveやSharePointにバックアップを保存すれば適切だと考えていますが、それは元のデータと同じMicrosoft 365クラウドにバックアップを保存することを意味します。このシナリオでは、Microsoft 365アカウントが侵害された場合、攻撃者は元のデータとバックアップの両方を削除できてしまいます。CCBは、バックアップを独立して保存し、ハイブリッドストレージオプションを提供することでこの問題を解決します。これにより、必要に応じてバックアップをローカルサーバーにコピーすることが可能になります。


間違いその6:データ復旧計画が策定されていない

一部の企業は、バックアップを作成しているだけで十分だと考えていますが、データ復旧計画が機能するかどうかをテストすることは決してありません。サイバー攻撃やサービス停止といった実際のインシデントに見舞われて初めて、バックアップが不完全であることや、そもそもデータ復旧計画が策定されていないことに気づくのです。クライム/CCBなら、定期的な復旧シミュレーションによるデータの常時復旧性の確保と、即時のファイル復元機能により、組織がこの問題を回避できるよう支援します。


まとめ

これら6つのミスは、Microsoft 365のデータを深刻なリスクにさらします。IT管理者はこれらの問題を理解し、データを確実に保護するために必要な対策を講じる必要があります。

CCB for Microsoft 365は、これらのリスクを排除する包括的なソリューションを提供します。今すぐデモをリクエストして、データの保護を確実なものにしましょう!

Climb Cloud Backup & Security; AWS EC2 バックアップおよび災害復旧

Climb Cloud Backup & Security (Acronis Cyber Protect)は、Amazon EC2インスタンス向けのバックアップ、災害復旧、サイバー保護を統合したソリューションです。自動化されたバックアップスケジュール、迅速な復旧、高度な脅威防御機能を、企業およびマネージドサービスプロバイダー向けに設計された単一のプラットフォームに統合しています。このプラットフォームは、アプリケーション一貫性のあるバックアップ、暗号化、および不変ストレージを利用したランサムウェア対策をサポートしています。

主な機能は以下の通りです:

包括的なEC2バックアップ:AWS EC2上で実行されているデータ、システム状態、およびアプリケーションを保護します

柔軟なスケジュール設定:ワークロードのパターンに合わせてカスタマイズされた手動および自動のバックアップスケジュールをサポート

増分および差分バックアップ:変更されたデータのみをバックアップすることで、ストレージ使用量と帯域幅を削減

AES-256暗号化:コンプライアンスとプライバシー保護のため、転送中および保存中のデータを保護

ランサムウェア対策ストレージ:不変ストレージを使用して、バックアップの不正な削除や暗号化を防止

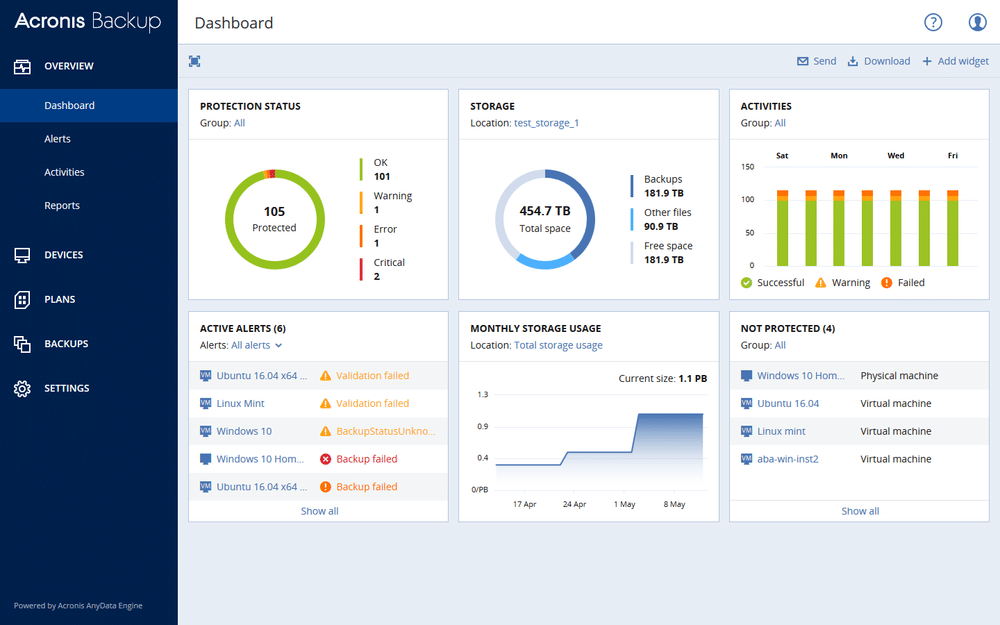
screenshot of Acronis dashboard

Climb Cloud Backup & SecurityがGoogle Workspaceに提供するデータ保護機能について

Climb Cloud Backup & SecurityはGoogle Workspaceの標準機能(Google Vaultなど)では補いきれない「意図しない削除」「ランサムウェア被害」「迅速な時点復元」に特化した、強力なクラウド・ツー・クラウド(C2C)バックアップソリューションを提供しています。


1. 主なバックアップ対象

Google Workspace内の主要なデータを網羅的に保護します。

  • Gmail: メール本文、添付ファイル、ラベル、スレッド全体。

  • Google ドライブ: マイドライブ内のファイル・フォルダに加え、共有ドライブ(旧チームドライブ)も対象。

  • 連絡先とカレンダー: 連絡先グループや予定、添付ファイルなど。


2. 注目すべき5つの保護機能

① エージェントレスの直接バックアップ

GoogleのデータセンターからAcronisのクラウドストレージへ直接データを転送します。自社サーバーの設置や、各PCへのソフトインストールは不要で、デバイスの動作が重くなることもありません。

② 高度な検索と粒度の細かい復元

  • 全文検索: バックアップ内のメールやファイルをキーワードで検索し、必要なものだけを数秒で特定できます。

  • アイテム単位の復元: フォルダ丸ごとではなく、特定のメール1通、ファイル1件単位での復元が可能です。

③ ランサムウェア・セキュリティ対策

  • 改ざん防止(不変ストレージ): バックアップデータそのものが攻撃者によって暗号化されたり削除されたりするのを防ぎます。

  • ブロックチェーン認証: Acronis Notary技術により、バックアップデータがバックアップ時から改ざんされていないことを証明できます。

④ 自動化と効率化

  • 新規ユーザーの自動保護: 新しく追加されたユーザーや共有ドライブを自動で検出し、バックアップ設定を適用します。

  • 重複排除: 同じデータが複数の場所に存在しても、保存容量を最小限に抑える仕組みがあり、コスト効率を高めます。

⑤ コンプライアンスとガバナンス

Google標準の「保持ポリシー」では対応が難しい「特定時点へのロールバック(Point-in-time recovery)」が可能です。これにより、誤操作や悪意のある削除から確実にデータを守ります。

3. Google Workspace標準機能(Google Vault等)との違い

機能 Google Workspace (標準/Vault) Climb Cloud Backup & Security
主な目的 電子情報開示・コンプライアンス保持 災害復旧・事業継続 (BCP)
復元操作 複雑(エクスポート後の再インポート等) 簡単(数クリックで元の場所に復元)
時点復元 困難(削除されたものは保持されるが復旧が大変) 容易(特定の日時の状態に即座に戻せる)
一元管理 Google管理画面のみ サーバーや他クラウドと統合管理可能

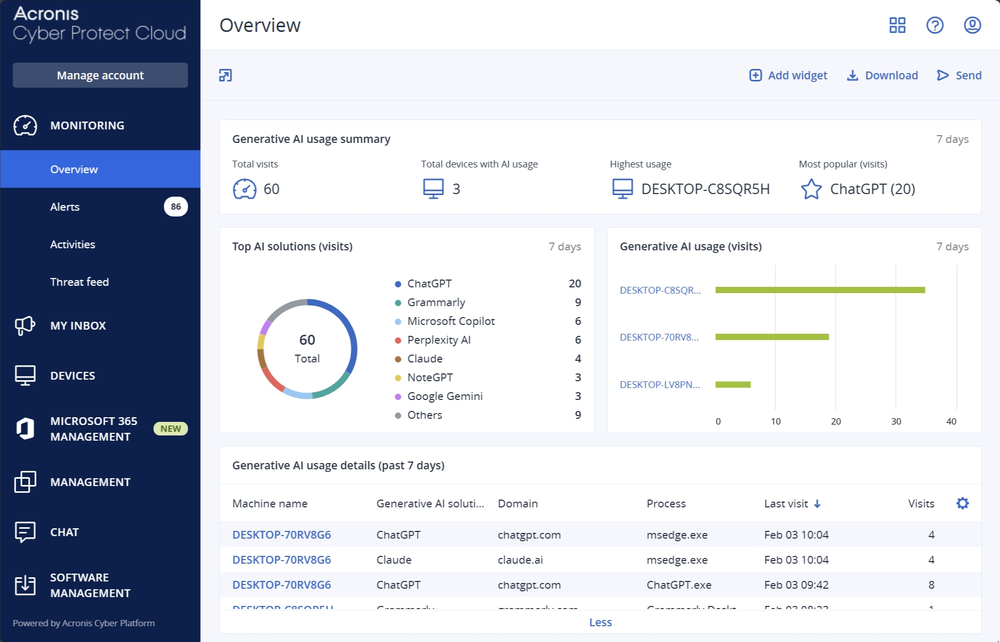
【最新機能】GenAI Protection (生成AI保護)

2026年2月にリリースされた「 GenAI Protection」は、組織内での生成AI(ChatGPT、Claude、Geminiなど)の利用を安全に管理・制御するためのセキュリティ機能です。

多くの企業が「AIを使いたいが、機密情報の流出が怖い」という課題を抱える中、この機能は「利便性を損なわずにリスクを抑える」ことを目的としています。主な機能は以下の3点です。


1. 「シャドーAI」の可視化

従業員がIT部門の許可なく利用しているAIツール(シャドーAI)を自動で検出します。

  • 利用状況の把握: 誰が、いつ、どのAIアプリケーションやWebサイトを利用しているかをダッシュボードで一覧化します。

  • トレンド分析: 組織内でどのようなAI導入パターンがあるかを可視化し、リスク評価に役立てます。


2. プロンプトによる機密情報漏えいの防止 (DLP連携)

AIとのチャット(プロンプト)の内容をリアルタイムで検査し、重要なデータが外部に送信されるのを防ぎます。

  • 機密データの検知: 個人情報(PII)、クレジットカード情報、設計図、ソースコード、医療情報(PHI)などのパターンを識別。

  • 送信ブロック: AIモデルの学習データとして取り込まれるリスクがある機密情報が含まれていた場合、プロンプトの送信そのものを遮断します。


3. 悪意あるプロンプト攻撃の防御

AIを悪用しようとする試みからシステムを保護します。

  • プロンプトインジェクション対策: AIのガードレールを回避しようとする特殊な入力(脱獄/Jailbreak試行)を検知し、不適切な利用を阻止します。

  • ブラウザ・デスクトップ両対応: Webブラウザ上での利用だけでなく、デスクトップアプリ型のAIツールに対しても監視が可能です。


なぜこの機能が必要なのか?

従来のWebフィルタリングでは「AIサイトへのアクセス許可/拒否」という極端な設定しかできませんでした。 しかし、GenAI Protectionを導入することで、「AIの利用は許可するが、社外秘データの入力だけを禁止する」という柔軟な運用が可能になります。

[重要] この機能は Acronis Cyber Protect Cloud のエージェントに統合されているため、新たなソフトをインストールすることなく、既存の保護設定(管理計画)の一部として簡単に有効化できるのが大きなメリットです。

Climb Cloud Backup & Securityのセキュリティ機能ではどのようなことができますか?

Climb Cloud Backup & Securityは、「次世代アンチウイルス」「エンドポイント管理」「バックアップ」の3つを1つのエージェントに統合しているのが最大の特徴です。

具体的にできることを、セキュリティのライフサイクルに沿って整理して解説します。


1. 攻撃を未然に防ぐ(プロアクティブ)

攻撃を受ける前に、システムの弱点を補強する機能です。

  • 脆弱性診断: OSや各種アプリケーション(Microsoft, Adobe, Javaなど)の脆弱性をスキャンし、リスクを可視化します。
  • パッチ管理: 脆弱性が見つかった際、管理コンソールから一括で修正パッチを適用できます。
  • URLフィルタリング: 悪意のあるサイトやフィッシングサイトへのアクセスをブロックします。


2. 攻撃をリアルタイムで検知・遮断(アクティブ)

侵入しようとする脅威を最新のAI技術で食い止めます。

  • AIベースの次世代アンチマルウェア: 従来の「パターンマッチング」だけでなく、AI(機械学習)や振る舞い検知を用いて、未知のランサムウェアやウイルスを検知します。
  • 自己保護機能: Acronis自身のプロセスやバックアップデータが書き換えられないよう保護する、強固な防御層を持っています。
  • エクスプロイト防止: ソフトウェアの不具合を突いた攻撃(メモリインジェクションなど)を阻止します。


3. 被害から迅速に復旧する(リアクティブ)

万が一感染してしまった場合、他社製品にはない強力なリカバリ機能を発揮します。

  • 自動ロールバック: ランサムウェアによってファイルが暗号化され始めたことを検知すると、即座にプロセスを停止し、暗号化される直前の状態へ自動的にファイルを復元します。
  • セーフリカバリ: バックアップデータ内にマルウェアが潜んでいないかスキャンしてから復元を行うことで、再感染(バックドアの復活など)を防ぎます。
  • ディザスタリカバリ (DR): システム全体がダウンした場合でも、クラウド上で仮想マシンとして即座に起動させ、業務を継続できます。


導入するメリットのまとめ

通常のセキュリティソフト(ウイルス対策のみ)と比べると、以下のような違いがあります。

機能 一般的なウイルス対策ソフト Acronis Cyber Protect
未知の脅威 パターン更新まで防げない場合がある AI/振る舞い検知で未知の攻撃も遮断
感染後の対応 OSの再インストールが必要なことも 1クリックでバックアップから復旧
管理の負担 バックアップソフトと別々に管理 1つの画面で一元管理が可能


導入ヒント:「守る(防御)」と「戻す(復元)」がセットになっているため、万が一防御を突破されても「データが消える」「業務が止まる」という最悪の事態を避けられるのが最大の強みです。


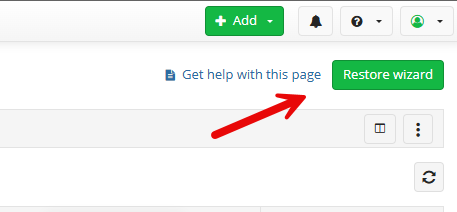
Climb Cloud Backupに「Restore Wizard」を導入

復元設定を行う際、設定項目をいちいち探したり、以前の設定内容を思い出したりする必要はありません。

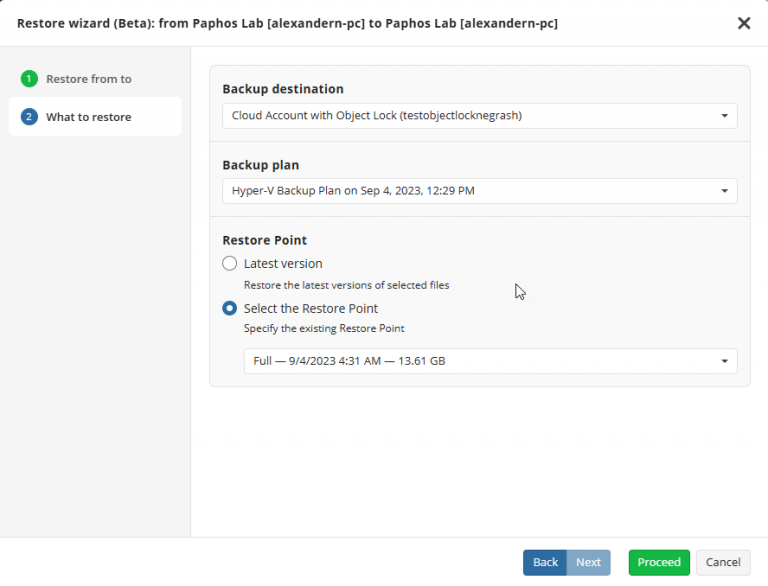
Climb Cloud Backupの最新アップデートでは、手順を段階的に案内する「復元ウィザード」を導入しました。その目的はシンプルです。特に時間と明確さが求められる状況において、復元設定をより簡単かつ確実に行えるようにすることです。

概要

復元ウィザードは、バックアッププランの選択から復元ポイントや保存先の指定に至るまで、復元設定の主要な手順を順を追って案内します。

これは、復元の内部的な仕組みを変えるものではありませんが、設定プロセスをより明確にし、分かりやすくします。

Climb Cloud Backup の「復元ウィザード」とは

大まかに言えば、復元ウィザードは、Climb Cloud Backup での復元設定をガイド形式で行う機能です。

以前は、復元の設定は事前に構成された復元プランに依存しており、それらのプランの構造を十分に理解している必要がありました。このアプローチは機能していましたが、特にデータを別のマシンに復元するといったあまり一般的ではないシナリオでは、混乱を招く可能性がありました。

このウィザードは、すべての重要な決定事項を単一のフローにまとめることでこのプロセスを簡素化し、個々の要素を組み合わせて考える必要なく、ステップバイステップで復元を設定できるようにします。

「復元ウィザード」の実用的な活用例

汎用的な復元ウィザードの価値を理解する最良の方法は、実際にどのような復元シナリオに対応しているかを確認することです。

1. ソースコンピュータへの復元

特定のファイルやフォルダを復元する必要がある場合、このウィザードを使用すれば、復元計画の構成について考える必要なく、手順に従って段階的に作業を進めることができます。

2. ローカルコンピュータへの復元

元のマシンが利用できない場合でも、インターフェースの異なる部分間を切り替えることなく、同じガイド付きフローを通じて別のローカルマシンへの復元を設定できます。

現在の制限事項

現時点では、ウィザードによる復元は、Windows OS を実行している元のコンピュータまたはローカルコンピュータでのみ利用可能です。

他のマシンへの復元機能については、今後のアップデートで対応する予定です。

「汎用復元ウィザード」に関する総括

復元ウィザードは、小規模ながらも実用的な変更点です。新しい復元機能を追加するものではありませんが、既存の機能をより使いやすくしています。

Climb Cloud Backupの技術ブログはありますか?

CCBセットアップとアクセス

CCB Google Workspace バックアップアプリがブロックされている、または未確認の場合、Google Workspace バックアップへのアクセスを有効にするにはどうすればよいですか?

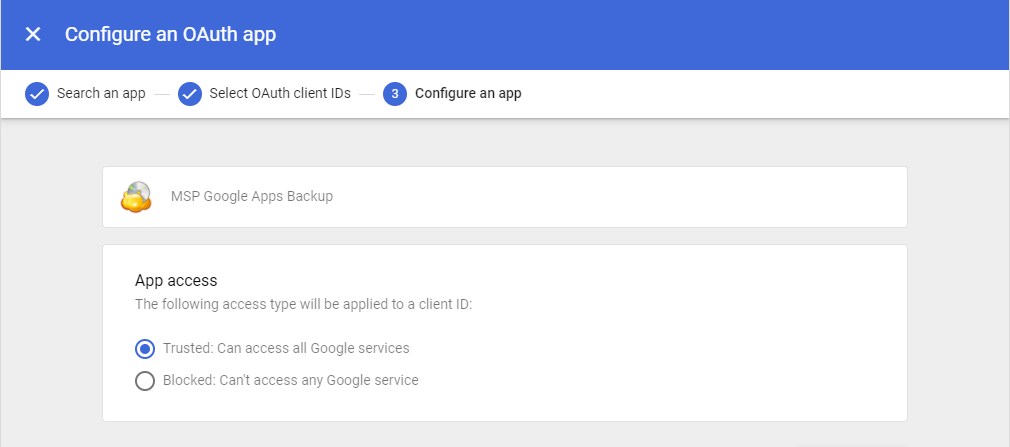
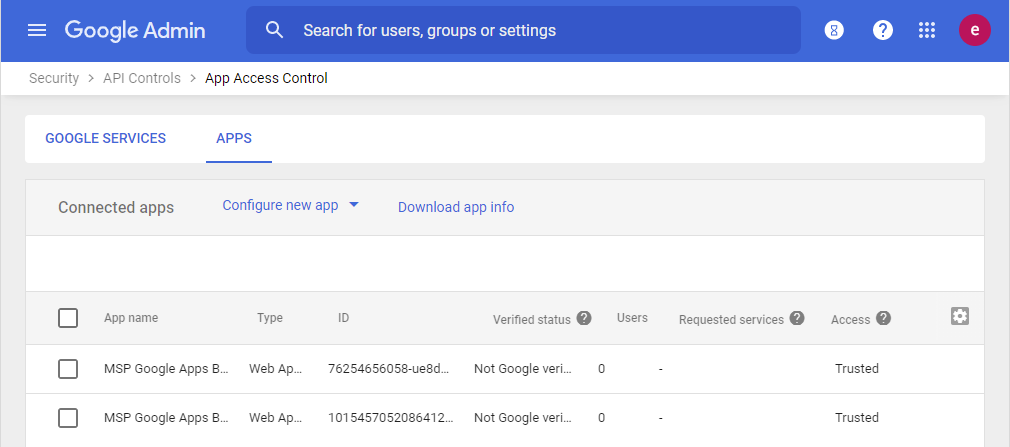
未確認またはブロックされたアプリメッセージによって引き起こされるアクセス問題を解決するには、Google 管理コンソールで「MSP360 Google Workspace Backup」を信頼済みアプリに追加してください:

  1. スーパー管理者アカウントを使用して、admin.google.com にログインします。
  2. メインメニュー > セキュリティ > アクセスとデータ管理 > API 制御 > サードパーティ製アプリのアクセスを管理 に移動します。
  3. 以下の OAuth クライアント ID を信頼済みアプリとして追加してください:
    • 101545705208641292657
    • 76254656058-ue8d5fkuicrfjjhd8c1qngd2goaq3ngs.apps.googleusercontent.com

アクセス権の種類が「信頼済み:すべてのGoogleサービスにアクセス可能」に設定されていることを確認してください。

追加されると、これらのアプリは「接続済みアプリ」リストに「信頼済み」のステータスで表示されます。

CCBのGoogle Workspace向けバックアップ機能を利用するには、アプリのインストールが必要ですか?

はい。バックアップおよび復元操作のためのAPIレベルへのアクセスを有効にするため、初期設定時にMSP360 Google Workspaceバックアップアプリをインストールしてください。

バックアップを実行するにはローカルエージェントが必要ですか?

いいえ、ローカルエージェントがなくてもシステムは動作します。

CCBは、安全なOAuthおよびGraph/Google APIを介したクラウドネイティブでAPIベースのアクセスを使用して、すべての操作を実行します。

「API Disabled」というエラーメッセージは何を意味しますか?

このエラーメッセージは、Microsoft 365 が、使用しようとしているサービスを有効化またはライセンス供与していないことを意味します。通常、影響を受けるサービスは OneDrive および SharePoint ですが、メール、連絡先、カレンダーなどの他のサービスでも発生する可能性があります。これを修正するには、Microsoft 365 でユーザーにライセンスを割り当て、影響を受けたサービスにログインして有効化してください。

CCBコンフィグレーション

共有ドライブをバックアップに確実に含めるにはどうすればよいですか?また、どのような権限が必要ですか?

バックアップ手順に共有ドライブを含めるには、以下の手順に従ってください:

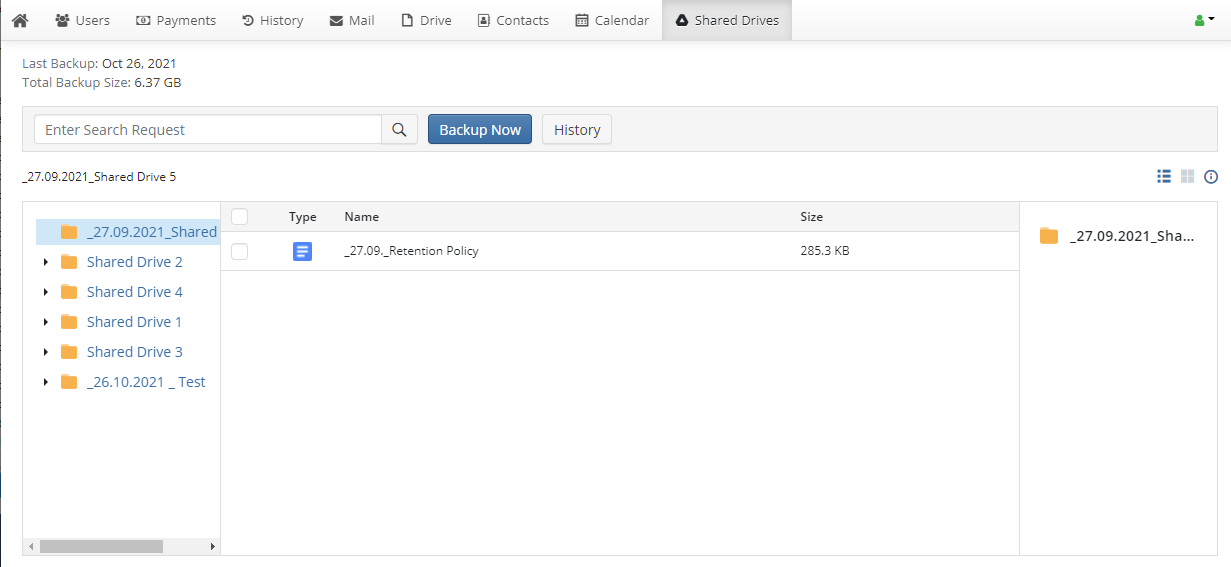
  • CCBのインターフェースで、上部のナビゲーションバーから「共有ドライブ」タブを選択します。
  • ドメインに有効なSharePoint/Teams/SharedDrivesライセンスが割り当てられていることを確認してください。
  • 共有ドライブが表示されない場合は、十分なライセンスがあること、およびバックアップ用アカウントからそのドライブにアクセスできることを確認してください。

必要な権限:

●バックアップを実行するには、共有ドライブへの読み取りアクセス権が必要です。

●復元操作を実行するには、書き込みアクセス権が必要です。使用するサービスアカウントには、バックアップまたは復元対象となる各共有ドライブに対する明示的なアクセス権限が必要です。

バックアッププラットフォームへのアクセスにおいて、どのような管理者ロールがサポートされていますか?

CCBでは、以下の3種類の管理者ロールがサポートされています:

1.グローバル管理者 / スーパー管理者 – すべての権限

2.ユーザー管理者 – ユーザーの管理が可能、コンテンツへのアクセスは制限あり

3.ユーザ– 自身のデータのみにアクセス可能

Microsoft 365 グループおよび Google 組織単位はバックアップの対象となりますか?

はい。Microsoft 365 グループおよび Google 組織単位はサポートされています。

M365 グループおよび Google 組織単位のメンバーも自動的に検出され、バックアップ ジョブに追加されます。

復元を実行するための前提条件は何ですか?

復元を開始するユーザーアカウントには、有効なCCBライセンスが必要です。

復元先のユーザーは、テナント内に存在している必要があります。

削除されたユーザーから削除されたユーザへの復元はサポートされていません。

プロバイダーとしてサインインする場合と、管理者としてサインインする場合の違いは何ですか?

●プロバイダーとしてサインイン:アクセス権限が制限されます。バックアップの内容を確認できず、復元機能も制限されます。

●管理者(グローバル管理者またはスーパー管理者)としてサインイン:バックアップデータ、設定、および復元操作に完全にアクセスできます。管理者機能を使用するには、アカウントにグローバル管理者(M365)またはスーパー管理者(Google)の権限が必要です。

CCB セキュリティと暗号化

Microsoft 365 および Google Workspace のバックアップにはどのような暗号化が使用されていますか?

●AES-256 暗号化により、保存中のデータが保護されます。

●転送中のすべてのデータにはHTTPSが使用されます。これにより、バックアップおよび復元プロセス全体を通じてエンドツーエンドの暗号化が確保されます。

暗号化用に独自のパスワードを設定できますか?

いいえ。CCBでは、ユーザが独自に定義した暗号化パスワードはサポートされていません。

Microsoft 365およびGoogle Workspaceのバックアップにおける不変性機能はどのように動作しますか?

CCBでは、ネイティブなストレージの不変性ではなく、ソフトウェアベースの不変性を使用しています。これを有効にするには:

  • ストレージ設定で不変性を構成します。
  • 関連するデータに保存期間ポリシーを適用します。
  • 保存ポリシーを適用せずにバックアップされたデータは、不変ではありません。

CCB スケジュールとデータ保持

バックアップ状況に関するメールレポートをスケジュールするにはどうすればよいですか?

1.メールレポートを設定するには:

    2.ユーザーメニューを開き、レポートを選択します。

    3.メールレポートタブに切り替えて、レポート機能を有効にします。

    以下の項目を設定します:

    • 連絡先メールアドレス
    • タイムゾーン(UTC)
    • 送信日時
    • レポート期間:毎日、毎週(曜日を選択)、または毎月(日付を選択)。

    4.保存をクリックして、レポート機能を有効にします。

    保存ポリシータスクはどのくらいの頻度で実行されますか?

    保存ポリシータスクは、各サービスごとにあらかじめ定義されたスケジュールに従い、毎週バックグラウンドで実行されます。実行時間はサービスによって異なり、カスタマイズすることはできません。

    バックアップはどのくらいの頻度で行われますか?また、スケジュールはカスタマイズできますか?

    バックアップは1日2回、ランダムな時間帯に自動的に実行されます。

    本システムではスケジュールのカスタマイズはサポートしていません。ランダムな時間帯に実行することで、MicrosoftやGoogleによるAPIのスロットリング問題を回避しています。

    保存期間の制限(最小および最大)はどのようになっていますか?

    最小保存期間:1日

    最大保存期間:無制限(サービスが有効な限り)サービスの終了後、システムはデータをさらに90日間保持してから削除します。

    デフォルトの保存ポリシーとは何ですか?

    「デフォルトでは、システムは保存ポリシーを未定義のままにしているため、特定のポリシーを設定しない限り、データは無期限に保存されます。データのライフサイクルの制限を定義するには、保存ポリシーを手動で適用する必要があります。

    保存ポリシーはドメイン単位で適用されますか、それともテナント単位で適用されますか?

    保存ポリシーはテナント単位で設定し、個々のユーザーアカウントに割り当てる必要があります。

    複数のドメインにまたがってデフォルトの保存ポリシーを適用することはできますか?

    すべてのドメインが同じテナントに属している場合のみ可能です。システムはテナントをまたぐデフォルトポリシーには対応していません。

    CCB 復元と削除

    システムがバックアップデータの削除を制限するのはなぜですか?

    セキュリティ上の理由から、アカウント設定で代替メールアドレスを指定していない限り、システムはデータの削除を制限しています。

    操作を続行するには、アカウント設定で有効な代替メールアドレスが設定されていることを確認してください。

    Microsoft 365 または Google Workspace でユーザーを削除した後、バックアップコンソールではどうなりますか?

    Microsoft 365 または Google Workspace からユーザーアカウントを削除し、同期を実行すると:

    • バックアップコンソールでは、そのアカウントが無効化されます。
    • システムは、関連付けられたライセンスを自動的に解放します。

    サブスクリプション終了後、バックアップデータはどうなりますか?

    サブスクリプション終了後、MSP360はバックアップデータを90日間保持します。この猶予期間が終了すると、すべてのデータは自動的に完全に削除されます。

    OneDrive や Google ドライブのデータをまとめて復元またはダウンロードすることはできますか?

    いいえ。システムではアカウント全体の復元はサポートされていません。ファイルは個別に復元またはダウンロードすることしかできません。

    ファイルやメールの過去のバージョンは保存されますか?

    • プラットフォームがバージョン管理に対応している場合、システムはファイルのバージョン(例:ドキュメント、スプレッドシート、スライド)を保存します。
    • メールはバージョン管理に対応していないため、システムは単一のアイテムとして保存します。
    • バージョン情報の保存は、バックアップポリシーやストレージ設定によっても異なる場合があります。

    CCB アップの運用と監視

    MSP360 Backup for M365/Google の「タスクマネージャー」にはどのような機能がありますか?

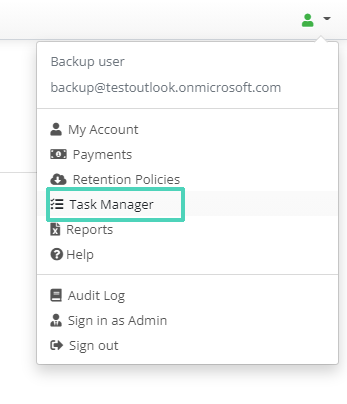
    タスクマネージャーは、バックアップおよび復元タスクを管理するためのコントロールパネルです。アクセスするには:

    • ユーザーメニュー(右上隅)を開き、タスクマネージャーを選択します。

    現在および過去の操作が、以下の詳細情報とともに表示されます:
    ・ユーザー名 – 処理中のアカウント
    ・サービス – メール、ドライブ、連絡先など
    ・タスクの種類 – バックアップ、復元、削除
    ・開始時刻 / 所要時間 / ステータス – 進行状況インジケーターを含む
    ・操作 – ジョブのキャンセル、一時停止、
    または再開また、通知オプションを使用して、ステータスの自動更新を行うこともできます。

    バックアップはスキップされた項目を自動的に再試行しますか?

    いいえ。システムはスキップされた項目を自動的に再試行しません

    バックアップシステムにおけるファイルのバージョン管理はどのように機能しますか?

    CCBは増分バックアップのロジックを採用しています:

    • ファイルが変更された場合、システムは新しいバージョンのみをバックアップします。
    • プラットフォームがバージョン管理をサポートしている場合(Google ドキュメントやスプレッドシートなど)、システムは以前のバージョンを保持します。
    • メールアイテムはバージョン管理に対応していません。
    • バージョンの保持期間は、保存ポリシーの設定によって異なる場合があります。

    CCB ライセンスと適応範囲

    システムはバックアップデータを圧縮しますか?

    はい。システムはデフォルトで、ストレージの使用量を削減し、パフォーマンスを向上させるために、すべてのバックアップデータを圧縮します。

    Microsoft 365 のメールボックス容量がバックアップ容量よりも大きいのはなぜですか?

    バックアップ容量が通常より小さくなる理由は以下の通りです:

    • データの圧縮
    • システムフォルダーおよびシステムによって生成されたフォルダーの除外
    • カスタムバックアップフィルター(例:除外されたフォルダーやメール)

    共有メールボックスにはライセンスが必要ですか?

    はい。各共有メールボックスに、有効な Microsoft 365 または Google Workspace のバックアップライセンスを割り当てる必要があります。

    Microsoft 365 または Google Workspace のバックアップをローカルストレージに保存することはできますか?

    CCB は、ローカルストレージへの直接保存には対応していません。ただし、S3 API を通じてローカルストレージを公開するS3 互換ストレージソリューションを利用することは可能です。

    ライセンス費用にはストレージ代が含まれていますか?

    いいえ、ライセンス費用にはバックアップライセンスのみが含まれます。ストレージ代は別途請求されます。

    Acronis サイバー脅威アップデート – 2026年2月

    🔹 Acronisは2026年1月にエンドポイントで170万+件の悪意ファイルをブロックしましたが、これは12月の230万件から減少しましたが、URL攻撃は35.6%増加しました。
    🔹 1月には約723件の公表データ漏洩が記録されました
    🔹 最も活動的なランサムウェアグループ:Qilin(被害者102人)、Cl0p(被害者79人)、0apt(被害者71人)
    🔹 主なマルウェア脅威:Mirai、XWorm、AsyncRAT