投稿者「climb」のアーカイブ

SQLデータベースのバックアップは、通常のファイルのバックアップとはなぜ異なるアプローチが必要なのでしょうか?

SQLデータベースは、絶えずデータの読み取りと書き込みを行っています。稼働中にファイルを直接コピーすると、一貫性のない状態のバックアップが作成される可能性があります。つまり、トランザクションの途中でファイルがキャプチャされてしまい、正常な復旧には使用できなくなるということです。アプリケーション対応のバックアップでは、VSS(ボリュームシャドウコピーサービス)または専用のデータベースエージェントを使用して、書き込みを一時的に停止し、一貫性があり復元可能な状態でデータベースをキャプチャします。これを行わない場合、会計システム、CRM、在庫管理プラットフォームなどの業務アプリケーションのバックアップは、一見完了しているように見えても、復元を試みた際に完全に失敗する可能性があります。

ファイルを新しいフォルダに移動した場合、バックアップされたデータはどうなるのでしょうか?

バックアップジョブは、特定のソースパスを保護します。ファイルサーバーの再編成が行われたり、データが新しい共有フォルダに移動されたり、ユーザーが監視対象のディレクトリ外にファイルを保存したりした場合でも、バックアップジョブは元の場所に対して実行され続けます。新しい場所は決してバックアップの対象にはなりません。ジョブは正常に完了したため、ステータスは緑色で表示されます。しかし、新しい場所にはデータが存在しないのです。ファイルの移動は、その場では些細なことのように感じられ、アラートも発生しないため、これはSMB環境において最も一般的なバックアップ設定ミスの一つとなっています。

認証エラーによって、バックアップが何の前触れもなく失敗するのはなぜですか?

サービスアカウントのパスワードの有効期限が切れたり、ネットワーク共有のアクセス権が変更されたりすると、バックアップジョブは保護対象のディレクトリにアクセスできなくなります。ほとんどの場合、ジョブは完全に停止することはありません。アクセス可能な範囲のバックアップは継続され、ダッシュボード上には明らかなエラーが表示されないまま、部分的なバックアップが生成されます。この欠落は、復元を試みた際に、失われたデータが存在しないことが判明して初めて明らかになります。SP(サービスプロバイダー)は、ローテーションスケジュールが文書化された専用のサービスアカウントを使用し、次回の手動確認を待つのではなく、アクセスエラーが発生した時点で即座にアラートを発信することで、この問題を回避しています。

バックアップジョブが「成功」と表示されていても、復元時に失敗することはありますか?

はい。バックアップジョブは、プロセスが完了したかどうかに基づいて完了を報告するものであり、取得したデータが実際に復元可能かどうかを判断するものではありません。書き込み処理中にファイルが破損したり、データベースが不整合な状態で取得されたり、ソースパスで重要なフォルダが検出されずに見落とされたりしても、ジョブは「成功」ステータスを表示し続ける可能性があります。バックアップが復元可能であることを確認する唯一の確実な方法は、実際に復元テストを実行し、復元されたデータが完全で利用可能であることを検証することです。

Database Performance Analyzer(DPA)、SAP HANA Cloudのパフォーマンスをリアルタイムで可視化

SAP HANA Cloudは企業の最も重要なワークロードの一部を支えており、パフォーマンスが低下するとその影響はビジネス全体に及びます。

Database Performance Analyzer(DPA)を導入することにより、データベースチームが反応的なトラブルシューティングから積極的な最適化へと移行するのを支援しています。

リアルタイムのパフォーマンス可視化、待機ベースの分析、インテリジェントなアラート、AI支援チューニングにより、SAP HANA CloudのDPAはDBAがボトルネックを迅速に特定し、問題をより迅速に解決し、重要なアプリケーションをクラウドおよびハイブリッド環境間で円滑に稼働させるための明確さを提供します。

データベースチームは問題を追いかけて日々を費やすべきではないからです。彼らにはそれを防ぐための洞察力があるべきです。

📢 Climb Cloud Backup & Security(Acronis Cyber Protect) v17 2026年第2四半期のリリース

最新のClimb Cloud Backup & Security(Acronis Cyber Protect)リリースは、より多くの環境でサイバーレジリエンスを拡大し、ITチームがより迅速かつコントロール的に作業できるようにします。

新機能

  • 幅広い顧客環境を保護
    ARM 版 Windows へのサポート拡張により、バックアップ、マルウェア対策、自己防御機能、リモート管理、サイバースクリプティングを使用して最新のエンドポイント環境の安全性を高めます。
  • セキュリティの可視性を向上
    新しい SIEM コネクタにより、アクロニスのセキュリティデータを既存の SIEM プラットフォームにエクスポートすることで、統合的な可視性、迅速な対応、監査に向けたイベントの証跡管理を実現します。
  • ID レジリエンスを強化
    Entra ID のバックアップにより、ユーザー、グループ、ロール、ポリシー、MFA 設定、ロールの割り当てなどの重要な ID アセットを保護および復旧できます。
  • 管理上のリスクを緩和
    きめ細かなユーザーロールで、権限ごとに再利用可能なアクセス制御を提供し、最小権限の原則に基づく安全な管理運用を支援します。
  • Microsoft 365 の保護を簡素化
    新しい Microsoft 365 の利用開始ウィザードでは、ガイド付きの設定手順により迅速にセットアップを完了できます。
  • 技術者の生産性を向上
    リモートデスクトップ向け Acronis AI により、AI 生成のセッションサマリーとリアルタイムのトラブルシューティングガイダンスが提供されます。

この最新版(2026 年第 2 四半期版)では、保護機能の統合、対応力の向上、そして複数の個別ツールを管理する際のコストと複雑性の削減を実現する、実践的なアプローチを組織に提供します。

無償トライアルを試用希望はこちらから

Workload Identity Federation (OIDC) とは

Workload Identity Federation (OIDC) とは、GitHubやAWSなどの外部サービス(ワークロード)が、静的な認証キーを使うことなく、OpenID Connect(OIDC)を利用してGoogle Cloudなどのクラウドプラットフォームへ安全にアクセスする仕組み

そのメリット

従来の方式では、外部環境からクラウドにアクセスするために長期的に有効なサービスアカウントキーなどを発行・管理する必要がありました。OIDCを用いた連携では以下のメリットがあります。

  • シークレットレス(鍵の管理不要): 長期的な認証キーをコードに埋め込んだり管理したりする必要がなくなります。
  • 短時間有効なトークン: 外部のIDプロバイダー(IdP)から発行されたIDトークンをクラウド側に渡し、一時的で有効期間の短いアクセス権と交換します。
  • セキュリティの向上: 鍵の漏洩リスクが大幅に減り、権限も最小限に絞り込めます。

主なその仕組み

  1. 外部環境(例: GitHub Actions)で実行中の処理が、そのプラットフォームのIdPから「OIDCトークン」を取得します。
  2. クラウド側(例: Google Cloud)で事前に設定した「Workload Identityプール」と「プロバイダ」へそのトークンを提示します。
  3. トークン内の情報(リポジトリ名やブランチ名など)を検証し、許可された条件に一致した場合にのみ一時的なアクセストークンが付与されます。

具体的な活用例

  • GitHub Actions から直接Google Cloudのリソースへアクセスし、デプロイやデータ操作を行う
  • AWSAzure の仮想マシン、コンテナなどから、他クラウドのAPIを呼び出す
  • Terraform などによるマルチクラウド・インフラストラクチャの自動化

N2WS、4つ目のAWS Resilience Competency(コンピテンシー・レジリエンス)を取得

N2WSは、4つ目のAWSスペシャリティ認定である「AWS Resilience Competencyレジリエンス・コンピテンシー)」を取得しました。これは、顧客が最も重要なAWSワークロードを稼働させ続け、保護し続けることを支援するN2WSの実証済みの能力が認められたものです。この認定は、N2WSが顧客に余分な負担をかけることなく、停止や障害から迅速に復旧できるよう支援できることを裏付けるものです。

AWSにおける4つ目のマイルストーン

クラウドネイティブのバックアップおよびリカバリ分野をリードするN2WSは、4つ目のAWSスペシャリティ認定である「AWS Resilience Competency」を取得したことを発表しました。これは、N2WSが、顧客の最も重要なAWSワークロードの可用性とセキュリティを確保し、いかなる事態からも迅速に復旧できるよう支援する実証済みのソリューションを提供するAWSパートナーであることを認めるものです。

AWSコンピテンシーを取得したパートナーは、AWSに関する深い専門知識と、顧客の成功実績を有していることが証明されています。

レジリエンスの基準を確立

「AWS Resilience Competency」は、パートナーを以下の3つの領域で評価します:レジリエンス設計、レジリエンス運用、およびレジリエンス復旧。 AWSの専門家が各パートナーを同じ高い基準で審査するため、顧客は稼働時間や復旧のニーズがどのようなものであっても、受けられるサポートを信頼することができます。

シンプルさを追求して構築

N2WSにとって、これは「レジリエンスを維持するために余分な作業が必要になってはならない」というシンプルな考えに基づいています。N2WSは、AWSアカウント、リージョン、クラウドを横断してデータを保護し、ランサムウェア、インフラストラクチャの障害、その他の予期せぬ事態から、顧客が迅速に復旧できるよう支援します。これらすべてを、1つの使いやすいコンソールから行えます。これは、自社環境を管理している場合でも、多数の環境を管理するサービス・プロバイダであっても変わりません。ワークロードが増加し、Kubernetes や VPC などのシステムが複雑化する中、N2WSは手間のかかる作業を自動化します。データをローカルまたはバックアップサイトにコピーし、安全かつ分離された状態で保管し、ほぼ瞬時に復元できる状態に保ちます。

データはお客様のものです

N2WSはお客様のAWSアカウント内で直接動作するため、データがお客様の環境外に出ることはありません。データがどこに保存されているのか、誰が閲覧できるのかを心配する必要はありません。また、使用量に応じた課金方式であるため、長期保存にかかるコストは、AWSのネイティブツールや他のバックアップサービスを利用する際に比べてごくわずかです。

N2Wについて

N2WSは、AWSおよびAzure上で稼働するワークロード向けのクラウドネイティブなバックアップ、災害復旧、アーカイブツールです。N2WSを利用すれば、カスタマイズ可能なバックアップポリシー、ワンクリックでのリージョン間・アカウント間の災害復旧、EBSスナップショットの任意のS3ティアへの自動ライフサイクル管理など、すべてを単一のダッシュボードから行い、データを保護しつつストレージコストを削減できます。N2Wを利用すれば、データに対する完全な管理権限を維持しつつ、ガバナンス、リスク、コンプライアンスに関するあらゆる要件を満たし続けることができます。N2WSは、AWSおよびAzure上で大規模な本番環境を運用する企業やサービス・プロバイダにとって、最適なバックアップソリューションです。

Climb Cloud Backup & Security powered by Acronisの医療情報システムのデータ保護

Climb Cloud Backup & Security powered by Acronisは、医療情報システム(電子カルテなど)をランサムウェアから保護し、厚生労働省の「3省2ガイドライン」にも準拠するクラウドバックアップおよびサイバーセキュリティ統合ソリューションです。


医療機関向けの主なメリットと特徴は以下の通りです:

  • 国内ガイドラインの遵守:「医療情報システムの安全管理に関するガイドライン(3省2ガイドライン)」の要件に準拠しており、安全なデータ管理が可能です。
  • サイバー攻撃対策:AIや振る舞い検知技術を活用し、未知のランサムウェアやマルウェアから医療データを強力にブロックします。
  • 統合された保護:データバックアップとエンドポイントセキュリティ(ウイルス対策)をひとつの管理コンソールで一元管理できます。
  • 事業継続性の確保:災害や障害発生時でも、迅速なデータ復旧(ディザスタリカバリ)によりダウンタイムを最小限に抑えます。


詳細や導入に向けた確認事項があれば、ご連絡ください。

Climb Cloud Backup & Security powered by Acronisこちら

Climb Cloud Backup & Security powered by Acronis :C26.05リリース

Climb Cloud Backup & SecurityのベースサービスのAcronis Cyber Protect Cloud2026年 5月(C26.05)版がリリースされました。


Acronis Cyber Frame の提供が、世界 30 ヵ所以上のデータセンターで開始しました。また、Workflow Automation の機能の拡張が行われ、バックアップ、EDR / XDR、MDR、RMM 全体にわたる重要な強化機能を体験いただけます。これらのアップデートは、IT サービス事業者の顧客ワークロードを保護の効率化、複雑化する環境をよりシンプルに管理するとともに、日常業務のさらなる自動化をサポートします。


新機能:

🧱 Acronis Cyber Frame:一般提供開始
VM、ストレージ、ネットワークを対象に、バックアップ、災害復旧(DR)、セキュリティ、RMM を標準搭載した IaaS プラットフォームを販売できます。


🔁 Workflow Automation:Cycle 機能
デバイスやワークロードを順番にループ処理し、各項目に対して条件やアクションを実行することで、一括修復やメンテナンスを自動化できます。


📁 Workflow Automation: テナントレベルのワークフロー管理
各テナントのユーザー、プラン、スクリプトを自動的に適用しながら、ワークフローを複数の顧客間で再利用できます。


⏰ Workflow Automation:スケジュールベースのワークフロー
バックアップのヘルスチェック、予防保全、定期的なレポート作成をスケジュールに従って自動的に実行できます


🧩 Workflow Automation:テンプレート
すぐに使えるテンプレートを複製し、セキュリティやバックアップの典型的なシナリオを迅速に自動化し、手作業を削減できます。


🧭 プラットフォーム: 階層全体のナビゲーション
1 つの保護コンソールでテナントとサブテナント間をナビゲートすることで、顧客やサブパートナーをより迅速に管理できます。


💻 バックアップ:ARM向けWindows エージェントの機能強化
ディスクおよびファイルバックアップに加え、ブータブルメディアによるリカバリにも対応し、ARM上のWindows をより幅広く保護します。


🐧 バックアップ:Linux カーネル 7.0 に対応
Linux カーネル 7.0 を実行する最新のディストリビューションシステムのバックアップとリカバリに対応します。


🛡 セキュリティ:パートナーレベルのセキュリティポリシー管理
EDR、マルウェア対策、ファイアウォール、URL フィルタリング、Defender コントロールをパートナーまたはフォルダ単位で設定できます。


📊 セキュリティ: MDR ダッシュボードの強化
EDR、マルウェア対策、ファイアウォール、URL フィルタリング、Defender コントロールをパートナーまたはフォルダ単位で設定できます。


📤 セキュリティ:EDR/XDR インシデントの STIX 形式でのエクスポート
インシデントを STIX 2.1 形式でエクスポートし、NIS2 の報告義務に対応するとともに、CSIRT および各種ツールとの脅威インテリジェンスの共有が可能になります。


🧠 セキュリティ: GenAI Protection の MCP サーバー監視
MCP サーバーの利用状況を把握し、高リスクな外部 AI サービスを特定するとともに、デバイス全体にわたるアクティビティを調査できます。


📡 RMM:Microsoft アップデートプログラムのピアツーピア配信
ピアツーピア配信の最適化により、Windows パッチ適用時のインターネット帯域使用量を削減できます。


🧾 RMM:Cyber Scripting の出力パラメータ
スクリプトから構造化された JSON 出力を返し、その結果に基づいてワークフローを自動実行できます。


🔑 インテグレーション:CloudBlue Connect のソリューションベースライセンス
CloudBlue Connect で事前構成済みのバンドルを再販し、既存のワークフローを維持したままサブスクリプション管理を簡素化できます。


🔌 インテグレーション:ConnectWise Asio のアラート範囲の拡張
ConnectWise Asio で 130 種類以上の アクロニスアラートを表示し、単一のチケッティングビューからより多くのイベントを効率的にトリアージできます。

BoxとDruva のinSyncを活用した包括的なデータ保護とガバナンス

IT部門にとって最大の課題の一つは、エンドポイント(ノートパソコン、スマートフォン、タブレット)やBoxのようなクラウドソリューションに分散した情報の可視性と制御性を確保することです。個々の課題を解決するソリューションは容易に入手できますが、企業の多様なデータプライバシーとコンプライアンス要件を満たす包括的かつ統合的なソリューションを見つけるのはより困難です。

グローバル企業向けの包括的なデータ保護およびガバナンスソリューションとして、Druva inSyncはBoxを補完するものです。


BoxとDruva inSyncが補完的な技術である理由


Boxはリアルタイム編集やコラボレーションといった高度な機能を備えた優れたEFSSソリューションです。しかし、Box外部に存在する情報のデータ保護とガバナンスのギャップを埋め、Boxデータの誤削除を防ぐには、Druva inSyncが必要です。この目的のために、DruvaはBoxと提携し、分散したエンドユーザーデータの閲覧と管理のための単一アクセスポイントを提供しています。この統合により、inSyncはエンドポイントやクラウドアプリケーション (Boxのクラウドを含む )上のエンドユーザーデータを集約し、企業情報ガバナンスのための集中管理チャネルを組織に提供できるようになりました。


注)EFSSは「Enterprise File Synchronization and Sharing」の略称です。企業内の従業員や外部の取引先と、ファイルや文書を安全に共有・同期・共同編集できるクラウドまたはオンプレミス型のソフトウェア・サービス


DruvaによるBoxバックアップのメリット

単にデータをコピーするだけでなく、企業向けの強力な保護機能が備わっているのがDruvaの特徴です。

●ランサムウェア対策(イミュータブルストレージ) バックアップデータは変更不可(イミュータブル)なストレージに保存されます。万が一Box上のファイルがランサムウェアによって暗号化されても、バックアップデータは汚染されないため、感染前の状態へ安全かつ迅速に復元できます。

●インフラ管理が不要(完全SaaS型) 自社でバックアップサーバーやストレージを構築・保守する必要がなく、設定するだけで自動的にバックアップが開始されます。

●他のSaaSや端末と一元管理 Boxだけでなく、Microsoft 365、Google Workspace、さらには従業員のPCやスマートフォンのデータまで、1つの管理画面(コンソール)で統合的に保護・管理できます。

●退職者のデータ保護やコンプライアンス対策 アカウントが削除されたユーザーのデータも保持できるほか、訴訟時の証拠保全(eDiscovery)や監査目的でのデータ検索機能も備わっています。

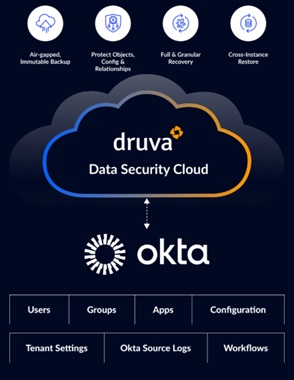
エアギャップ方式のバックアップとサイバーリカバリーでOktaを保護

Druva Identity Resilience for Okta」はDruvaによるOkta環境のデータ保護機能です。


「Druva Identity Resilience for Okta」の主な機能は:


●イミュータブル(不変)かつエアギャップ化されたバックアップ

本番のOktaテナントから論理的に完全に切り離された(エアギャップ)環境に保存されるため、攻撃者によるバックアップデータの削除や改ざんを防ぎます。

●きめ細やかな完全復元(ロールバック)

単純なデータのコピーではなく、ユーザー、グループ、アプリ構成、アクセスポリシー、さらにはOAuthスコープや権限などの複雑なメタデータも含めて、正確かつ迅速に指定した時点の状態へ復元できます。

●サンドボックスでの復元検証

本番環境へリストアする前に、隔離されたOktaサンドボックス環境で安全に復元テストやデータの検証を行うことが可能です。

●インフラ不要の完全SaaSモデル

追加のサーバーやインフラ構築は不要です。既存のMicrosoft 365やSalesforceなどのバックアップと同じ統合プラットフォーム上で、一元的にOktaデータを保護・管理できます。

●監査対応のコンプライアンスを確保

Druvaの自動化された改ざん防止機能を備えた監査ログ、保護状況レポート、および規制監査用にダウンロード可能なバックアップを活用し、厳格なコンプライアンス要件に先手を打って対応します。


●調査と脅威への対応を迅速化

異常を自動的に検出し、データの完全性を維持するためにバックアップを直ちにロックダウンし、どのデータや設定が変更されたかを迅速かつ正確に特定します。


●事業継続の確保

Okta環境の迅速かつ連携のとれた復旧を実行します。ユーザ、グループ、アプリの設定を復元し、正常な稼働状態を確保してダウンタイムを回避します。

不変のバックアップコピーとは何ですか?

不変のバックアップコピーは、設定された保持期間内において、管理者権限を持つユーザーであっても変更や削除を行うことができません。これにより、本番データを暗号化する前にバックアップコピーを破壊しようとするランサムウェアや、誤って、あるいは悪意を持って行われる削除からデータを保護します。不変性は通常、S3互換のクラウドストレージにおけるオブジェクトロックによって実装されます。

「3-2-1のルール」はランサムウェアからデータを保護できるのでしょうか?

オフサイトのバックアップが適切に隔離されていれば、可能です。現在、ランサムウェアはネットワーク全体で暗号化を開始する前に、まずバックアップファイルを標的とするのが常となっています。本番データと同じネットワーク上に保存されたバックアップは、攻撃者からアクセスされてしまいます。一方、ネットワークから隔離され、バージョン管理された状態で維持されているオフサイトのバックアップがあれば、データが完全に暗号化されてしまった場合でも、安全な復元ポイントとして活用できます。

中小企業はどのくらいの頻度で復元テストを実施すべきでしょうか?

少なくとも、最も重要なデータについては四半期に1回は実施してください。復元テストとは、単にバックアップジョブがエラーなく完了したかを確認するだけでなく、実際にデータをテスト用保存先に復元し、データが完全に復元され、利用可能であることを確認することを指します。直近のテストから6ヶ月以上経過している場合は、今すぐ実施するようにスケジュールを組んでください。

クラウドバックアップとクラウド同期の違いは何ですか?:3-2-1バックアップ・ルール

DropboxやOneDriveのようなクラウド同期ツールは、ファイルの現在の状態をそのまま反映します。ファイルが暗号化されたり削除されたりすると、その変更は即座に同期され、以前の状態が上書きされます。一方、クラウドバックアップは、バージョン管理された特定の時点のスナップショットを保持するため、問題が発生する前の状態に復元することができます。「3-2-1のルール」において、要件を満たすのはクラウドバックアップのみです。同期機能では要件を満たしません。

オフィスにあるNASデバイスは、「3-2-1のルール」を満たしているでしょうか?

NASは「2種類のメディア」という要件を満たすことができます。しかし、主要なデータと同じ建物内に設置されている場合、「1つのオフサイトコピー」という要件は満たせません。オフィス内のNASはローカルバックアップであり、オフサイトバックアップではありません。オフサイトコピーを確保するには、物理的に別の場所にあるものが必要です。ほとんどの中小企業の場合、それはクラウドバックアップを意味します。

クラウドストレージはオフサイトバックアップとして扱えますか?:3-2-1バックアップルール

はい、バージョン管理された特定の時点のコピーを保持できる、専用のクラウドバックアップストレージであれば可能です。ファイルをリアルタイムで同期する一般的なクラウドストレージフォルダは該当しません。ランサムウェアによってファイルが暗号化され、同期が有効になっている場合、暗号化されたバージョンがすぐに正常なコピーを上書きしてしまいます。クラウドバックアップには複数の復元ポイントが保持されるため、インシデント発生前の状態から復旧することができます。

Bring Your Own Storage (BYOS)とは

Bring Your Own Storage (BYOS)とは、ソフトウェアやクラウドサービスを利用する際に、サービス提供者が用意したストレージを使うのではなく、ユーザ自身が契約・管理している外部ストレージ(AWS S3やAzure Blob Storage, Wasabiなど)を接続して利用する仕組みのことです。

このアプローチには、主に以下のようなメリットがあります。

    • データの完全な管理と所有: サービスを解約したり移行したりした後も、データは自社の環境にそのまま残ります。
    • セキュリティとコンプライアンス: 社内の厳しいセキュリティ基準やデータ保管のコンプライアンス要件に合わせやすくなります。
    • コスト最適化: すでに大容量プランを契約しているクラウドベンダーのボリュームディスカウントを利用したり、不要なストレージ代の二重払いを防ぐことができます。
    • データ活用の柔軟性: ログやバックアップデータが自社環境にあるため、AI分析など他のツールとの連携が容易になります。 

一般的には、Microsoft AzureのAIサービス やクラウドバックアップツール、各種エンタープライズ向けクラウドサービスなどで採用されています。

Climb Cloud Backup for Microsoft 365とClimb Cloud Backup for Google WorkspaceはBring Your Own Storage (BYOS)アプローチを作用しています

AKS(Azure Kubernetes Service)バックアップを成功させるためのベストプラクティス

保持ポリシーを使用したVeleroのスケジュールバックアップ


手動バックアップはテストには有用ですが、本番環境のAKSではスケジュールバックアップを利用すべきです。Veleroは、1時間ごとや1日ごとなど、定義された間隔で自動的にバックアップを実行するスケジュールバックアップポリシーをサポートしています。これにより、手動での操作を必要とせずに、クラスターの状態や永続ボリュームを定期的に取得できます。

また、バックアップの保存期間を管理するために、保持ポリシーを定義する必要があります。保持ルールがない場合、バックアップストレージは急速に増大し、コストが増加する可能性があります。Veleroのスケジュールに有効期限を設定することで、古いバックアップは自動的に削除され、最新の復旧ポイントは災害復旧やトラブルシューティングのために利用可能なまま維持されます。


永続ボリュームにはCSIボリュームスナップショットを優先する

AKSで永続ボリュームをバックアップする場合、CSIベースのボリュームスナップショットは、通常、ファイルレベルのバックアップよりも高速かつ効率的です。CSIスナップショットはストレージ層で動作し、ディスクの状態全体を短時間でキャプチャします。これにより、バックアップ時間が短縮され、バックアップ操作中のクラスターノードへの負荷が軽減されます。

restic や node-agent を使用したファイルレベルのバックアップは、ファイルシステムを介してデータをコピーするため、追加の CPU、メモリ、およびネットワークリソースを必要とします。このアプローチはサポートされていないストレージタイプには有用ですが、Azure マネージドディスクに対しては、スナップショットベースのバックアップがデフォルトの選択肢となるべきです。なぜなら、スナップショットベースのバックアップは、より優れたパフォーマンスとよりシンプルな復元操作を提供するからです。


バックアップを外部オブジェクト ストレージに保存する


クラスターの障害や誤削除から保護するため、バックアップは AKS クラスターの外に保存する必要があります。Azure Blob Storage などの外部オブジェクト ストレージは、バックアップ データに対して耐久性とスケーラビリティを備えたストレージを提供します。バックアップを外部に保存することで、元のクラスターが利用できなくなった場合でも、バックアップにアクセスできる状態を維持できます。

外部ストレージを使用することで、移植性も向上します。オブジェクト ストレージに保存されたバックアップ データを使用すれば、新しいクラスター、異なる環境、またはリカバリ リージョンへのワークロードの復元が可能です。このアプローチは、移行シナリオ、クラスターのアップグレード、および災害復旧戦略をサポートします。


長期保存と災害復旧には Vault ティアを使用する

Azure Backup の Vault ティアは、AKS バックアップの長期保存のための耐久性のあるストレージを提供します。オペレーショナル ティアでは直近のスナップショットからの迅速な復元が可能ですが、Vault ティアではバックアップ データがクラスター テナント外の Blob として保存されます。この設計により、クラスター レベルの障害や構成エラーからバックアップが保護されます。

Vault ティアのバックアップは、リージョン間の復元機能もサポートしています。リージョンで障害が発生した場合でも、ペアリングされた Azure リージョンにバックアップ データを復元できます。強力な災害復旧戦略を必要とする組織は、長期的な保護のために、少なくとも 1 日分のリカバリ ポイントを Vault ティアに移動させる必要があります。


Veleroのバックアップジョブとログの監視

バックアップ操作は、正常に完了していることを確認するために定期的に監視する必要があります。Veleroでは、バックアップの状態を確認したり、警告を表示したり、障害を特定したりするために、「velero backup describe」や「velero backup logs」などのコマンドが提供されています。監視を行うことで、スナップショットの失敗、ストレージのアクセス権限エラー、バックアップの不完全な完了などの問題を検出できます。

本番環境では、Veleroのログやメトリクスを、Azure Monitor、Prometheus、または集中型ロギングプラットフォームなどの監視ツールと統合する必要があります。バックアップの失敗や想定時間を超える遅延が発生した場合、自動アラートによって管理者に通知されます。継続的な監視を行うことで、必要な時にリカバリポイントが有効かつ利用可能な状態であることを保証できます。


N2WSによるバックアップと災害復旧の簡素化

N2WSを利用すれば、Azureのお客様は、Azure内にとどまる場合でも、AWSワークロードにまで範囲を広げる場合でも、簡単にバックアップと災害復旧を行うことができます。単一のコンソールからすべてを可視化でき、別途サイロ化されたクラウドチームを必要とせず、データを完全に制御でき、追加のライセンス費用も不要です。VMとディスクはお客様のAzureアカウント内に保持され、自動Blob Tier管理(Hot、Cool、Coldティア)によりコストを抑えつつ、リージョン間、アカウント間、クラウド間のDRにより迅速かつ効率的な復旧を実現します。また、5分単位という高頻度のポイントインタイム復旧も可能です。手動設定は一切不要で、ベンダーロックインもありません。

最近のサービス停止やランサムウェアの脅威が増加していることを踏まえると、顧客は予算を超えずにリソースを確実に保護する方法を必要としています。N2WSは、次のような先進的な機能により、将来を見据えた運用を可能にします:

・AWSまたはWasabiへの復旧

・ストレージコストの大幅な削減

・完全な改ざん防止保護を実現する不変のバックアップ

・すべてのリソースおよび関連メタデータ(VNetやVPC)を対象としたDR演習の自動化

Climb Cloud Backup & Securityには、ARM搭載デバイス向けの新しいWindows用エージェントが追加

このエージェントは以下に対応しています

  • リモートインストール
  • ディスクレベルのバックアップと復旧
  • ファイル単位のバックアップと復元
  • 起動用メディアを使用したバックアップと復元
  • マルウェア対策
  • 自己防衛
  • リモート管理
  • サイバースクリプティング


対応プラットフォーム

  • Windows 11 on ARM.
  • Windows Server 2025 and later ARM versions


起動可能なメディアによるディスクおよびファイルのバックアップと 復旧機能により、保護の範囲は基本的なエンドポイント環境を超えて広がります。 ARMベースのWindowsデバイスをより一貫して保護し、 標準的なOSレベルの復旧が利用できない場合でも、システムや選択したデータを復旧させることができます。

ユーザは、従来のx86 Windowsデスクトップ、Intelベースのサーバー、およびARMベースのモバイルワークステーションを同一環境内で運用している場合があります。「 Climb Cloud Backup & Security」を利用すれば、ARMデバイスを別個の運用プロセスに分割することなく、これらのワークロードを単一のコンソールから管理できます。

Climb Cloud Backupによる Office 365 バックアップ

一つ覚えておくべきことがあります。データの責任は、最終的にはお客様自身にあります。バックアップなしでクラウドを利用すると、データ損失、データ保持期間の不備、コンプライアンス違反のリスクを負うことになります。Climb Cloud Backup for Microsoft 365は、ローカルインフラを一切必要とせず、必要なすべてを保護するクラウド間バックアップ・アズ・ア・サービス(BaaS)により、これらのリスクを解消します。


提供内容: Climb Cloud Backup for M365は、Exchange Online、OneDrive、SharePoint、Teams、連絡先、カレンダーなど、Microsoft 365のすべての主要ワークロードをカバーします。

柔軟な復元: 個々のメールやカレンダーイベントをアイテム単位で復元したり、eDiscoveryの目的でメールボックス全体をPSTファイルにエクスポートしたりできます。

ポイント・イン・タイム復元 バージョン間のギャップを解消し、ダウンタイムを短縮するのに役立ちます。

不変ストレージ: バックアップは不変のWORMバケットに保存されるため、データの上書きや暗号化を防ぐことができます。

BYOSストレージ Climb Cloud Backup の「Bring Your Own Storage」を利用すれば、お好みの主要パブリッククラウドプロバイダー(Amazon S3、Azure、Wasabi、またはBackblaze B2)を選択でき、隠れた費用やクラウドプロバイダーへのロックインを心配する必要はありません。

監視とアラート: バックアップの成功、スケジュール未実行、バックアップエラーに関するアラートを受信できます。すべてのユーザーのバックアップ状況について常に把握できます。

ライセンス: Climb Cloud Backupのライセンスは、ドメインごとにユーザー単位で購入します。各ライセンスには、メール(Exchange Online)、OneDrive、カレンダー、連絡先が含まれます。追加ライセンスを購入すると、同じテナントまたはドメイン内のすべてのユーザおよびサイトに対して、SharePointとMicrosoft Teamsがカバーされます。


Office 365 バックアップ完全ガイドは、Microsoft 365 データを保護するためのひとつの枠組みに過ぎませんが、その強靭性は実行にかかっています。バックアップの自動化、復元テスト、復旧ポイントの定期的な確認――これらはすべて、データへのアクセスと復元を確実にし、コンプライアンス要件を満たすために不可欠な手順です。

Climb Cloud Backup & Security 2026年3月・4月リリース (C26.03 / C26.04)

新機能:

Acronis Cyber Frame:早期アクセス(EAP)
バックアップ、ディザスタリカバリ、セキュリティ、RMM を統合したクラウドインフラサービスの提供が可能になりました。


🛡 Acronis MDR by Acronis TRU:グローバル提供開始
新たに、Acronis TRUが提供する24 時間 365 日の MDR サービスを提供開始。新しい SLA レポートウィジェットにより、初動、対応、解決までの時間を追跡が可能になりました。


🔒 カスタムユーザーロール
きめ細かな権限設定が可能なカスタムロールを作成することで、チームや顧客間での権限委任をより精緻に管理できます 


🔎 EDR/XDR: 複数ワークロードのインシデントと個別提供項目
統合されたインシデントと、EDR および XDR 用の個別提供項目により、ワークロードにまたがる対応を迅速化します。


💾 バックアップ:パートナー単位のプランとその他の新機能
バックアッププランを顧客間で適用可能にし、アーカイブパスワードのローテーションを実施、Synology 経由での展開に対応し、Linux カーネル 6.16~6.19 をサポートします。


💻 ARMベースのWindows 対応
バックアップ、マルウェア対策、リモート管理、サイバースクリプティングにより、ARM ベースの Windows デバイスを保護します。


🌐 ディザスタリカバリ:ネットワーク分離と Windows Server 2025 対応
災害復旧時に、ネットワーク間のファイアウォールルールを活用し、Windows Server 2025 に対応します。


🛠 RMM:AI 支援リモートセッションとパートナー単位のインベントリ
AI によるセッション要約と推奨機能を活用し、ソフトウェアとハードウェアのインベントリをパートナー単位で管理できます。


✉ Microsoft 365 バックアップ:オンボーディングウィザードと Exchange Graph API のサポート
Microsoft 365 バックアップの設定を迅速化し、Frontline ライセンスの Exchange メールボックスを Graph API でバックアップ可能にします。

適切なWindowsサーバーバックアップと信頼できるWindowsサーバーバックアップ⤵️を分ける2つの仕組み

1. VSS(ボリュームシャドウコピーサービス):開いているファイルやロックされたファイルの一貫したスナップショットを調整します。SQLデータベース、Exchangeストア、Hyper-V VM、アプリケーションが開いているものはすべてです。VSS連携がなければ、バックアップツールはファイルをスキップするか、一貫性のない状態で記録してしまいます。これにより、メンテナンスウィンドウなしでアプリケーションに一貫したリカバリーポイントが得られます。


2. ブロックレベルの増分バックアップ:初期のフル以降の変更されたファイル部分のみを転送します。日々の変動が控えめな大規模なデータベースやVMのディスクイメージでは、1日の転送サイズが大幅に小さく、ストレージの増加がより予測可能になります。


クライムの製品群は、対応されたワークロードと構成の両方に対応しています。忙しいWindowsサーバーを管理するITチームにとって、これは技術的に実行されるバックアップジョブと効率的に使えるリカバリーポイントを生成するジョブの違いです → https://www.climb.co.jp/soft/

GoogleはどこまでGoogle Workspaceユーザのデータを保証しているか?

Google Workspaceにおけるデータの保証範囲は、主に「責任共有モデル(Shared Responsibility Model)」というクラウドの基本原則に基づいています。これは、「Googleがインフラやシステムの安全・稼働を保証し、ユーザ(企業や組織)がその中にあるデータ自体の管理に責任を持つ」という考え方です。

具体的にGoogleが「どこまで保証しているか」について、以下の4つの観点に分けて解説します。

1. サービスの稼働率(可用性)の保証:SLA

Googleは、Google Workspaceの主要サービス(Gmail、Google ドライブ、Google ドキュメント、Google Meetなど)において、月間稼働率 99.9% をサービス品質保証(SLA)として明記しています。

  • 未達成時の補償: 万が一、Google側のシステム障害などで月間の稼働率が99.9%を下回った場合、ダウンタイム(停止時間)の長さに応じて、翌月以降の利用料金の割引や無料利用日数の追加といった「サービス クレジット」の形で返金・補填が行われます。


2. データのプライバシーと所有権の保証

  • データの所有権: ユーザがGoogle Workspaceに保存したすべてのデータ(メール、ファイル、チャットなど)の所有権は、完全にユーザ(または契約組織)に帰属します。

  • 広告への不利用: 個人向けの無料Gmailとは異なり、GoogleがGoogle Workspaceのデータを広告目的でスキャンしたり利用したりすることは一切ないと明言されています。

  • 国際規格の順守: ISO/IEC 27001(情報セキュリティ)、27017(クラウドセキュリティ)、27018(プライバシー保護)、SOC 2/3、GDPRなど、世界基準の厳しいセキュリティ・プライバシー要件を満たしていることが第三者機関によって監査・保証されています。


3. セキュリティとデータ保護の保証

  • データの暗号化: データはデバイスとGoogleサーバー間の通信時(移行中)、およびGoogleのデータセンター内での保管時(保存時)の両方で高度に暗号化されます。

  • 脅威のブロック: GmailのAI防御機能により、スパム、フィッシング、マルウェアを含む疑わしいメールや添付ファイルの99.9%以上をユーザに届く前に自動ブロックします。

  • 情報漏洩対策(DLP): 上位プランでは、機密情報(マイナンバー、クレジットカード番号、特定の顧客データなど)が外部に共有されるのを自動的に検知・ブロックするデータ損失防止(DLP)機能が提供されています。


4. データ消失・バックアップに関する保証(注意点)

ここが最も重要なポイントですが、Googleは「ユーザ側の過失や悪意によるデータ消失」までは保証していません。

  • Googleが保証する範囲: Googleのデータセンター内ではデータが常に冗長化(複数の場所にリアルタイムで複製)されているため、Google側のハードウェア故障や災害によってデータが完全に消えるリスクに対しては極めて高い堅牢性を誇ります。

  • Googleが保証しない範囲(ユーザの責任): ユーザや管理者が「誤って削除してしまったデータ」「ランサムウェアなどのサイバー攻撃によって暗号化されたデータ」「退職者のアカウントを削除したことで消えたデータ」などは、Google側の責任としては復元されません。


【標準機能でのデータ救済措置】

  • ゴミ箱: ユーザが削除したアイテムは通常30日間ゴミ箱に保持され、その間は復元可能です。

  • 管理者による復元: ゴミ箱から完全に削除された後でも、管理者は最大25日以内であれば一部のデータを復元できます。


まとめ

Googleは「世界最高水準の安全なインフラ、99.9%のサービス稼働、そしてデータのプライバシー」を完全に保証しています。しかし、「ユーザの操作ミスやサイバー攻撃によるデータ損害からの自動的な100%復元」は保証の対象外となるため、企業が完全なデータ保全を目指す場合はClimb Cloud Backup(CCB) for GWSのようなサードパーティ製の外部バックアップツールの導入を検討するのが一般的です。