バックアップ手法とバックアップの種類を混同しないように注意してください。後者が様々なバックアップ手法に焦点を当てるのに対し、前者はデータをバックアップするための異なるアプローチそのものを指します。バックアップ技術と考えることもできます。
主なデータバックアップ方法は以下の3つです:ファイルレベルバックアップ、システム状態バックアップ、イメージベースのバックアップ、アプリケーション対応バックアップ、VMバックアップ。

バックアップ手法とバックアップの種類を混同しないように注意してください。後者が様々なバックアップ手法に焦点を当てるのに対し、前者はデータをバックアップするための異なるアプローチそのものを指します。バックアップ技術と考えることもできます。
主なデータバックアップ方法は以下の3つです:ファイルレベルバックアップ、システム状態バックアップ、イメージベースのバックアップ、アプリケーション対応バックアップ、VMバックアップ。
●重要なバックアップインフラを分離する: N2WSを、厳格に制御されたインバウンド/アウトバウンドルールを持つ専用VPCにデプロイすることを検討してください。これにより、バックアップ環境を本番環境のトラフィックから分離し、脅威や不正アクセスへの曝露を低減します。
●スナップショット管理にライフサイクルポリシーを活用する: EBSスナップショットとS3オブジェクト向けに自動化されたライフサイクルポリシーを実装し、データをコールドストレージ層に移行したり古いスナップショットを削除したりします。これにより、コンプライアンスを維持しながらストレージコストを効果的に管理できます。
●IAMロールをリージョン別に分割:N2WS用にリージョン固有のIAMロールを作成し、セキュリティ侵害が発生した場合の影響範囲を最小限に抑えます。この分割により特定リージョン内での影響を封じ込め、全体的なセキュリティを強化します。
●委任ユーザーに最小権限の原則を適用:委任ユーザーを作成する際は、最小限の必要な権限のみを付与する最小権限の原則を適用します。これにより、委任アカウントが侵害された場合のリスクを低減します。
●ボリューム暗号化の実装:ボリュームは常に暗号化することがベストプラクティスです。災害復旧(DR)時の制約が少ないため、AWS管理型KMSではなく顧客管理型KMSの使用が推奨されます。
各新バージョンでは、コンプライアンスロックなどの新機能を継続的に追加し、基盤となるOS、Apache、データベースを最新のセキュリティパッチで更新しています。これらの更新は、システムのセキュリティと機能性を高めるために不可欠です。
さらに、コンプライアンスロックのような新機能は保護とコンプライアンス能力を強化し、データの安全性と規制要件への適合を確保します。製品アップデートを最新状態に保つことは、セキュリティ向上だけでなく、システムのパフォーマンスと信頼性を最適化する最新ツールや機能へのアクセスを保証します。
N2WSは初めてですか? インタラクティブなデモを体験して、その仕組みをご覧ください。
S3ベースのストレージと連携するほとんどのアプリケーションは、エンドポイントURLとアクセス認証情報を変更することで、任意のS3互換サービスに対応させることができます。これには通常、アプリケーション内のストレージ設定を更新して新しいサービスのリージョン固有エンドポイントを使用するようにし、適切なアクセスキーとシークレットキーを提供することが含まれます。
まず、Wasabi管理コンソールでアクセスキーとシークレットキーを作成します。次に、アプリケーションをWasabiのリージョン別エンドポイント(例:米国西部リージョンの場合はs3.us-west-1.wasabisys.com)を使用するように設定します。ハードコードされたAWS S3エンドポイントやリージョン識別子を、適切なWasabiの値に置き換えてください。
Terraformなどのインフラストラクチャ・アズ・コードツールや、Boto3やAWS SDKなどのSDKについては、プロバイダーまたはクライアント設定内のエンドポイントURLを更新してください。多くのサードパーティ製アプリケーション(例:Veeamなど)もカスタムS3エンドポイントをサポートしており、カスタムエンドポイントと認証情報を指定することでWasabiとの直接連携が可能です。
●小ファイルのストレージ最適化: アップロード前に小ファイルを大きなアーカイブファイル(例: TARやZIPを使用)にまとめ、APIのオーバーヘッドを削減し、取得パフォーマンスを向上させます。
●マルチスレッドアップロードの活用: Wasabiは高速性を重視して設計されていますが、マルチスレッドアップロード(`aws s3 cp –multipart-chunksize` または SDK ベースの並列アップロード)を使用することで、アップロード時間を大幅に短縮できます。
●Wasabi Direct Connectの利用: 大量のデータを頻繁に移動する場合は、専用ネットワークリンクにより高帯域幅と低遅延を実現するWasabi Direct Connectをご利用ください。
●使用量計測によるストレージ増加の監視: Wasabiはストレージ使用量をリアルタイムで追跡するAPIを提供します。請求書待ちではなく、これを利用してストレージ需要を積極的に管理しましょう。
●バケットライフサイクルポリシーの戦略的実装: AWS S3とは異なり、Wasabiはデータエクレスに課金しませんが、ライフサイクルポリシーは不要なオブジェクトを自動削除し、不要な散乱を防ぎ、取得効率を向上させることで、ストレージコストの最適化に依然として役立ちます。
AWSからWasabiへのデータ移行やアーカイブが、N2WSならもっと簡単!AWSデータをWasabi S3へ、またはその逆方向にバックアップ可能。リージョン間、アカウント間、さらにはクラウド間での復元も実現します。Wasabiの手頃なストレージ階層と、N2WSのAWS向け統合型災害復旧ソリューションを組み合わせることで、エンタープライズレベルの耐障害性を、高額なエンタープライズ価格帯なしで提供します。
Environment=Prod, Retention=90d)を適用します。AWS Lambda または AWS Backup ライフサイクルポリシーと組み合わせて、古いスナップショットを自動的に削除し、不要なストレージコストを防止します。
pg_prewarmを使用)し、ホットデータをキャッシュにロードしてパフォーマンスを向上させます。
RDSスナップショットポリシーの手動管理は煩雑でリスクも伴います。N2WSなら、スナップショットの作成・保持・アーカイブ、AWSアカウント間でのクロスリージョン災害復旧を驚くほど簡単に自動化できます。
N2WSなら常に制御を保持——スクリプト不要、推測不要、自動化されたコスト効率の高いRDSバックアップと復旧を実現します。
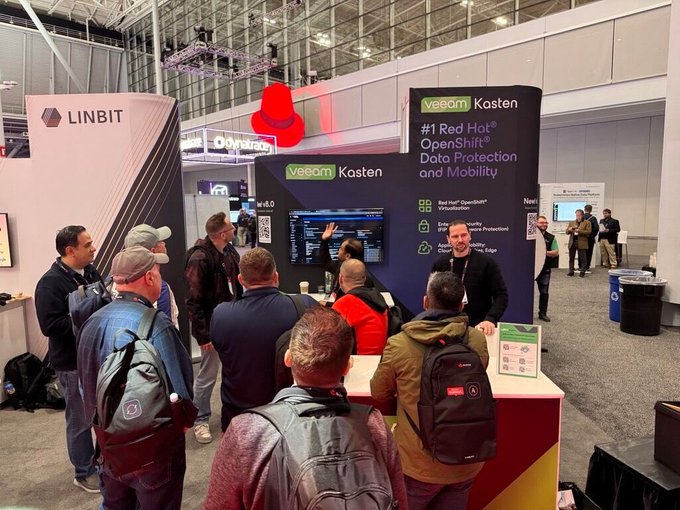
Veeam Backup & Replication は、Red Hat OpenShift 環境において、主にデータの保護とリカバリ、アプリケーションのモビリティ、および運用の効率化の点で非常に有益です。
Veeam Backup & Replication(VBR)は、OpenShiftのコンテナ化されたアプリケーションと永続的なデータを保護するための機能を提供し、データレジリエンス(耐障害性)の強化に貢献します。
これらの機能により、Veeam Backup & Replicationは、OpenShift上でミッションクリティカルなアプリケーションを運用する際のビジネス継続性とデータ保護戦略の要となります。
🌟 また Red Hat OpenShift Virtualization + Veeam Software Kasten が連携して、最新インフラストラクチャに統合された回復力を提供します。
✅ Veeam Software Kasten は、コンテナと KubeVirt VM の両方に対して、アプリケーション整合性のあるバックアップと復元、ランサムウェア保護、DR ワークフロー、ワークロード モビリティなど、Kubernetes ネイティブのデータ保護を提供します。
📦 以下を提供します。
✅ 妥協のない回復力 – ワークロード全体で統合されたバックアップ、DR、サイバー回復力。
✅ モダナイゼーションの迅速化 – SAN に支えられたパフォーマンスで、ミッション クリティカルな VM およびコンテナ ワークロードを OpenShift で移行して実行します。
✅ エンタープライズ対応のスケールとセキュリティ – 規制された業界や大規模環境向けに設計されています。
このコラボレーションにより、ユーザは、プラットフォーム、ストレージ、保護のあらゆるレイヤーで選択できる自由を得て、一貫した回復力を確保しながら、自分の条件に合わせて自由にモダナイズすることができます。
✅ プロの秘訣: N2WSはストレージクラス間でバックアップ階層化を自動化し、古いデータをGlacierやGlacier Deep Archiveのようなコスト効率の高いストレージへシームレスに移動します。この戦略により、高アクセス階層への過剰な支出を避けつつ、長期保存のニーズを満たせます。
Azure障害が発生すると、仮想マシンが停止するだけでなく、DNSレコード、セキュリティグループ、IAMロール、そして環境全体を結びつけるネットワーク基盤も機能停止に陥ります。だからこそ、復旧は「単にバックアップを起動する」以上の意味を持たねばなりません。
N2WSはAzure障害時でも事業を継続する力を提供します:
ソースデータとは、バックアップ対象の元のデータ量(例:仮想マシン、ファイル、アプリケーション)を指します。使用可能容量とは、Veeamの重複排除および圧縮処理後にアプライアンス内で利用可能なストレージ領域です。ARTESCA+ Veeamアプライアンスはソースデータ量(例:10~120TB)に基づいてサイズ設定され、標準的なVeeamバックアップ効率、保持期間、不変性をサポートするための内蔵容量余裕を備えています。サイズ設定の推測作業は不要です。
ARTESCA+ Veeamは、中規模企業環境やエッジ展開に最適です。10~120TBのソースデータを保護し、20~200台の仮想マシンをサポートします。小規模な構成はコンパクトサーバーで稼働可能、大規模な構成はフルラックマウントシステムまで拡張できます。
はい。Veeam SureBackup Liteの組み込みサポートにより、本番環境に影響を与えることなく、バックアップの整合性チェックやテスト復元を実行できます。
ScalityのCORE5ゼロトラストセキュリティフレームワークを基盤とするARTESCA+ Veeam統合ソフトウェアアプライアンスは、従来のシステムの複雑さを伴わずにエンドツーエンドのサイバーレジリエンスを必要とする組織向けに、エンタープライズバックアップソリューションを再定義します。CORE5は、不変性、認証情報の分離、最小権限アクセス、保存時および転送時の暗号化、ルートアクセスを許可しない強化OSを強制することで、APIからインフラストラクチャに至るシステムのあらゆるレベルで堅牢な保護を実現します。
ARTESCA+ Veeamは、バックアップとストレージを安全で統合された環境に統合し、リスク露出を低減するとともにゼロトラスト保護を強制します。以下の主要要素がソリューションのセキュリティを強化します:
ハードウェアの削減。コストの低減。迅速な導入。煩わしさの軽減。ただし明確にしておきましょう:すべての「オールインワン」アプライアンスが同等の性能を持つわけではありません。
固定されたハードウェアと独自スタックに縛られる従来のバックアップアプライアンスとは異なり、ARTESCA+ Veeamは完全なソフトウェア定義ソリューションです。シンプルさを損なうことなく、お好みのハードウェア上で動作します。これにより、別個のバックアップサーバーが不要になり、統合作業が軽減され、日常業務が簡素化されます。単一の統合ダッシュボードからARTESCAとVeeamの両方のメトリクスを一元監視でき、可視性と制御が効率化されます。統合のメリットをすべて享受しながら、ロックインは一切ありません。
ARTESCA+ Veeamソリューションでは、Veeamは単にオブジェクトストレージに書き込むだけでなく、アプライアンスに組み込まれています。Veeamサーバー、プロキシ、ゲートウェイの各コンポーネントは、ARTESCA OSによって管理されるセキュアなマイクロサービス環境内に直接デプロイされます。
従来、Veeamのバックアップ管理ソフトウェアとバックアップストレージには別々のインフラが必要でした。ARTESCA+ Veeamでは、両コンポーネントが安全なコンテナ化された環境内の単一サーバー上で共同稼働します。別々のサーバーも、手動での統合も不要です。これにより導入が簡素化され、セットアップ時間が短縮され、インフラコストが削減されます。
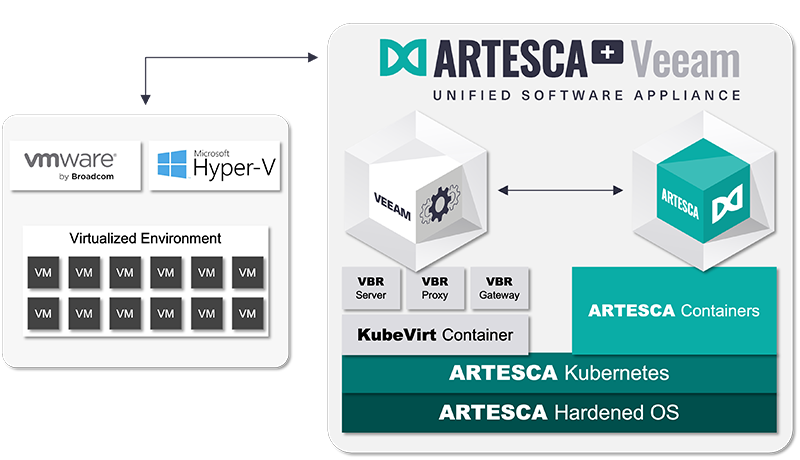
多くの組織では、Veeamとオブジェクトストレージを別々のインフラストラクチャに展開しています。これにより、Veeam Backup & Replicationとストレージバックエンド用に、物理サーバーまたは仮想サーバーを個別に用意する必要が生じることがよくあります。このアプローチはリスクの増加とオーバーヘッドの増大をもたらします:
購入・設定・保護・保守が必要なインフラ層の増加
システムとライセンスの重複による複雑さとコストの2倍化
認証情報の拡散やDNSの露出を含む攻撃対象領域の拡大
統合ポイントとトラブルシューティングの増加による導入期間の長期化
ARTESCA+ Veeamは、両コンポーネントを単一のセキュアなソフトウェアアプライアンスに統合することで、この課題を解消します。
このアプライアンスは、WindowsおよびLinux環境において、Veeam Backup & Replication v12およびv13をサポートします。Direct-to-Object、SureBackup Lite、Instant Recovery、Object Lock、SOSAPIを含む、Veeamの主要な機能すべてがサポートされています。
違います。 ARTESCA+ Veeamはソフトウェアのみのソリューションであり、業界標準のハードウェア上で自由に実行できます。この柔軟性によりコスト削減が可能となり、ベンダーロックインを回避できます。
従来のARTESCAアプライアンス(ソフトウェア専用/ハードウェアベースを問わず)は、Scalityオブジェクトストレージソフトウェアのみに焦点を当てていました。ARTESCA+は新たなモデルを導入します:ARTESCAと業界最高クラスのサードパーティ製アプリケーションを統合したユニファイドソフトウェアアプライアンスです。本ソリューションでは、Veeam Backup & ReplicationをScalityプラットフォームに直接統合し、バックアップとストレージの両方を単一ソリューションで実現します。
この「+」アプローチは、スタンドアロン型ストレージから根本的な転換を意味します。特にリソース制約のある環境において、導入・管理・運用を簡素化する共同設計ソリューションの特徴は以下の通りです:
1台のアプライアンス、1回のインストール:VeeamとScalityが単一サーバー上で完全に統合され、ソフトウェアのみで動作。選択したハードウェアに即導入可能。
単一管理画面:統合ダッシュボードにより、ストレージとバックアップの両オペレーションを可視化。稼働状況、パフォーマンス、容量のメトリクスをリアルタイムで一元管理。
TCO削減:インフラを統合するARTESCA+ Veeamは、従来の多層バックアップ環境に比べ、導入コストと運用コストを最大30%削減。
ARTESCA+ Veeamソリューションは、従来のシステムの複雑さを伴わずに強力な保護を必要とする組織向けに、エンタープライズバックアップソリューションを再定義します。この統合ソフトウェアアプライアンスは、Veeam Backup & ReplicationとScality ARTESCAサイバーレジリエントオブジェクトストレージを単一のセキュアなプラットフォーム上に統合。導入と運用を簡素化し、サイバーレジリエンスを強化、TCOを30%削減します。要約:1台のボックス。最高峰のソフトウェア。組み込み型ランサムウェア耐性。追加インフラ不要。
StarWind VSAN と StarWind VSAN Best Practices に従って生産環境が設定されている場合、ハードウェアのアップグレードは通常、ダウンタイムを必要としません。以下に、2ノード構成でのハードウェアアップグレードの手順を説明します。Windows クラスターでは、この手順は新しいノード 1 と 2 に Windows とともにその役割と機能が既にインストールされ、構成されていることを前提としています。この手順では、各サーバーがメンテナンス中に生産環境全体をホストできることも前提としています。
2ノード構成でStarWind HAを新しいハードウェアにマイグレーションする手順:
ストレージプールは、StarWind仮想ディスク(LSFS専用ファイル、*.imgなど)を配置するデフォルトのパスです。
デフォルトのストレージプールパスを変更するには、以下の手順を実行してください: